




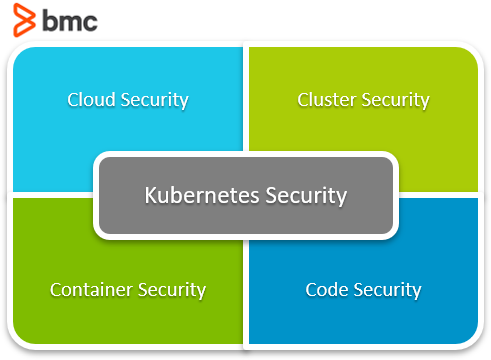
ポイント: Kubernetesセキュリティは、開発ライフサイクル全体にわたってセキュリティプラクティスを統合することでDevOpsパイプラインを保護するために不可欠です。主要なセキュリティ対策には、クラウドインフラストラクチャ、クラスター、コンテナ、およびアプリケーションコードのセキュリティが含まれます。
- ロールベースアクセス制御(RBAC)とポッドセキュリティポリシーを実装する
- 脆弱性のためにコンテナイメージを定期的にスキャンし、安全なイメージ署名を強制する
セキュリティは、すべてのアプリケーション開発における主要な考慮事項の1つです。セキュリティ基準とプラクティスは、インフラストラクチャやデータベースからメンテナンスや管理に至るまで、ソフトウェア開発のすべての側面に統合されるべきです。Kubernetesは、クラスターと基盤となるポッドを保護するために使用できる多くのセキュリティ構成をサポートしています。本記事では、Kubernetesのセキュリティベストプラクティスが何であるか、またそれらをDevOpsにどのように統合するかを見ていきます。
クラウドネイティブセキュリティ
Kubernetesセキュリティの基盤を特定する際に、クラウドネイティブセキュリティアーキテクチャを見てみましょう。クラウドネイティブセキュリティにおける4Cは、4つのセキュリティレイヤーを指します:
- クラウド
- クラスター
- コンテナ
- コード
各レイヤーは、前のレイヤーの上に構築され、Kubernetesクラスターに最大限のセキュリティを提供します:
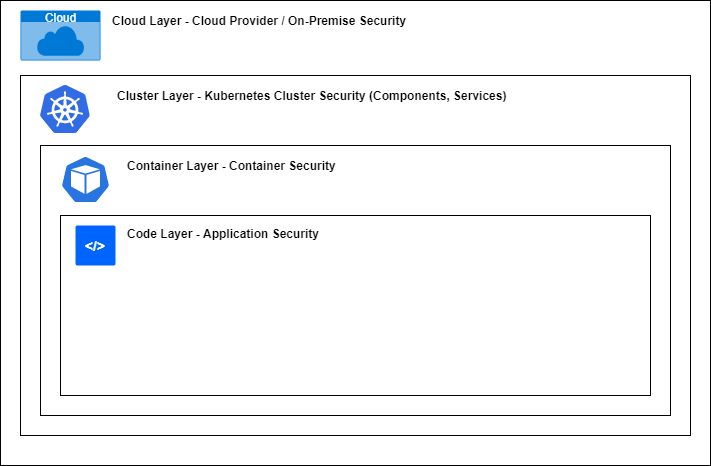
- クラウド。 このレイヤーは、基盤となる物理インフラストラクチャを表します。Kubernetesアプリケーションは、オンプレミスハードウェアまたはサードパーティのクラウドプロバイダーでデプロイできますが、すべてのインフラストラクチャを保護するために関連するセキュリティベストプラクティスに従う必要があります。
- クラスター。 Kubernetesクラスターは、Kubernetes APIやクラスター内のすべてのアプリケーションなどのクラスターサービスで安全に構成されるべきです。マイクロサービスを扱う際には、単一のサービスにおける小さな脆弱性がクラスター全体に影響を与える可能性があるため、アプリケーションのセキュリティを確保することがさらに重要です。
- コンテナ。 最小限のユーザー権限を強制し、不要なライブラリや機能をすべて削除して、最小限のイメージを使用してコンテナを作成します。さらに、すべてのコンテナは、脆弱性を特定するために定期的にスキャンされる必要があります。
- コード。 アプリケーションコードは、プロダクションのバグや開発、デプロイメント、および管理中のセキュリティプラクティスの不遵守により、最大の攻撃面となる可能性があります。未使用のポートを削除する、データ転送を暗号化する、定期的なテストとスキャンを行うといった単純な行動が、アプリケーションコードの多くのセキュリティ問題を軽減できます。
Kubernetesセキュリティベストプラクティス
Kubernetes環境を安全に構築するためのベストプラクティスと推奨事項を見てみましょう。
クラウドセキュリティベストプラクティス(インフラストラクチャ)
- コントロールパネルアクセス。 特定の場所(ホワイトリストに登録されたIP)からの選ばれたユーザーのみがKubernetesコントロールパネルと対話できるようにすべきです。すべての公共アクセスは無効にする必要があります。
- ノードアクセス。 Kubernetesノードへのアクセスは、特定のポートとプロトコルに制限されたNodePortやLoadBalancerのようなKubernetesサービスからの接続のみを受け入れることによって制御されるべきです。可能であれば、ノードへの公共アクセスも控えるべきです。
- クラウドプロバイダーAPI。 Kubernetesを通じてクラウドプロバイダーAPIと対話する際には、Kubernetesに必要なコア機能に制限された権限とポリシーを割り当てるだけにするべきです。
- Kubernetes etcd。 データストアへのアクセスは、Kubernetesコントロールパネルに制限され、TLSで構成されるべきです。さらに、データストアは追加のセキュリティのために暗号化されるべきです。
クラスターセキュリティベストプラクティス
- ロールベースアクセス制御(RBAC)。 すべてのサービスへのアクセスは、特定のIPアドレスを持つ認可されたユーザーとロールに制限されるべきです。
- ポッドセキュリティポリシー。 クラスター環境全体で標準化されたポッドセキュリティポリシーを強制するべきです。
- ネットワークセキュリティポリシー。 データのセキュリティを確保するために、すべてのネットワーク関連リソースに対してネットワークポリシーを強制するべきです。
- データ暗号化。 可能なすべてのデータストレージをデフォルトで暗号化し、etcdから機密データを保存しているボリュームまで暗号化するべきです。
コンテナセキュリティベストプラクティス
- 脆弱性スキャン。 コンテナイメージに関連するセキュリティの問題をスキャンして特定し、コンテナを構築する前に対処するべきです。
- イメージ署名。 クラスターは署名された信頼できるイメージのみをデプロイできるように、イメージ署名を強制するべきです。
- ユーザー管理。 すべての特権ユーザーを削除し、限られた権限を持つユーザーのみをコンテナに含めるべきです(ユーザー対root)。
- 依存関係管理。 不要な機能やソフトウェアの依存関係は、ベースイメージ自体から削除するべきです。
コードセキュリティベストプラクティス
- 暗号化通信。 データ漏洩を最小限に抑えるために、すべてのネットワークトラフィックに暗号化を統合するべきです。
- アプリケーションアクセス。 限られた数のアプリケーションエンドポイントとポートを公開し、攻撃面を減らすために認証を強制するべきです。
- 依存関係管理。 コンテナベースイメージと同様に、すべての不要なサードパーティフレームワークやライブラリを取り除き、アプリケーションに対するサードパーティの脆弱性のリスクを減らすべきです。
- 開発方法論。 セキュリティベストプラクティスは、DevSecOpsプロセスの一環としてSDLCに統合され、定期的な脆弱性スキャンとコードレビューが行われるべきです。これにより、開発者は製品が本番にリリースされる前に、セキュリティ問題を特定し修正できます。
KubernetesセキュリティをDevOpsパイプラインに統合する
Kubernetesセキュリティを実装する際に、どの組織も直面する2つの主要な考慮事項があります:
- 自己構成。 Kubernetesは、セキュリティベストプラクティスを強制するためのいくつかの機能で構成されています。重要なのは、それらのすべてがデフォルトで構成されていないため、クラスター管理者はクラスター内で手動で構成する必要があることです。
- 知識の欠如。 すべてのセキュリティ機能、ポリシー、およびベストプラクティスを適切に構成するには、Kubernetes環境とアプリケーションに関する深い理解が必要です。
上記の問題を克服するための最良の選択肢は、DevOpsパイプラインにKubernetesセキュリティベストプラクティスを統合することです。これにより、開発者は両方を実現できます:
- 全体的なアプリケーションアーキテクチャの広い視野を得る
- 段階的にKubernetes環境にセキュリティプラクティスを組み込む
Kubernetes DevOpsパイプラインを、セキュリティプラクティスをより良く実装するために3つの明確なセクションに分けることができます。
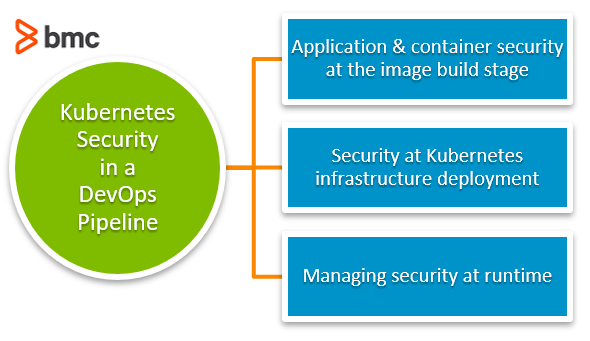
それぞれを見てみましょう。
イメージビルド段階でのアプリケーション&コンテナセキュリティ
アプリケーションセキュリティのベストプラクティスには、以下のようなものがあります:
- データ暗号化
- ユーザー権限
- トークン管理
- 脅威評価
- コードレビュー
これらは、アプリケーション開発の初期段階から有機的に統合されるべきです。アプリケーションはコンテナのコアコンポーネントであるため、安全でないアプリケーションは、他のすべての側面が安全であっても、プロダクションKubernetesクラスター全体を攻撃にさらす可能性があります。コンテナイメージを構築する際には、セキュリティの脆弱性がなく、不要なコンポーネントや機能を取り除いた最新のベースイメージを使用します。たとえば、Ubuntuの代わりにAlpine Linuxのような小さなベースイメージを使用できる場合、機能やパフォーマンスに影響を与えない限り、常に小さなベースイメージを選択すべきです。これにより、
- 攻撃面を減少させる
- はるかに軽量なコンテナを作成する
その後、すべてのアプリケーション依存関係を慎重に確認し、Snykのようなツールを使用して脆弱性を特定し、対処するべきです。別の懸念は、コンテナを介して公開されるポートです。必要なポートのみを公開し、すべてのリクエストに認証を要求するべきです。最終的に、Kubernetesにデプロイする準備が整ったコンテナイメージを構築できます。別のベストプラクティスは、ステージング環境でアプリケーションのペネトレーションテストを実施し、本番クラスターにプッシュする前にイメージに署名することです。
Kubernetesインフラストラクチャデプロイメントでのセキュリティ
Kubernetesクラスターを適切に構成するには、Kubernetesに関する深い知識が必要です。原則として、デフォルト構成の使用は避けるべきです。さらに、次のことが必要です:
- クラスター内のユーザー権限をスコープする
- クラスター内のネットワークトラフィックを制御するために、適切なネットワーク接続を設定する
- 最大限の物理セキュリティを提供するためにネットワークセグメンテーションを作成する
さらに、適切なネットワーキングにより、ノードがインターネットに直接露出する必要がなくなります。ポリシーが適切に構成されている場合、必要なポリシーに準拠するポッドのみが作成され、悪意のあるポッドが作成されることはありません。ネットワークポリシーは、次のことを制御するのに役立ちます:
- ポッドへのトラフィックフロー
- ポッドが他のネットワークオブジェクトやポッドなどと通信できる方法
別の重要な考慮事項は、クラウドセキュリティです。安全なKubernetesクラスターを構成しても、基盤となるインフラストラクチャやクラウドプロバイダーが安全でない場合、アプリケーションは攻撃にさらされる可能性があります。したがって、管理者は、インフラストラクチャをデプロイする前に、適切なアクセス制御と認証メカニズムで基盤となるインフラストラクチャを保護する必要があります。最後に、管理者は、承認されたコンテナレジストリからの署名されたイメージのみがクラスターにデプロイされるように、イメージレジストリを強制する必要があります。また、コンテナとクラスターの両方に対して継続的モニタリングと脆弱性スキャンを構成することも重要です。これは、問題を特定し修正するための早期警告システムとして機能します。ビルド段階で作成された安全なコンテナイメージと、安全なクラスター環境の組み合わせは、Kubernetesセキュリティの確固たる基盤を提供します。
ランタイムでのセキュリティ管理
この最終セクションは、ランタイムでのセキュリティ管理に関するものです。デプロイメント後もセキュリティプラクティスを維持する必要があります。さもなければ、アプリケーションとクラスターは時間の経過とともに脆弱性が生じる可能性があります。さらに、ランタイムでコードからクラウドラウンドまでのすべてのセキュリティレイヤーを追跡する必要があります。プロダクションで発見されたアプリケーションのバグは、脆弱性を引き起こす可能性があります。したがって、バグに対する修正を迅速にデプロイするための適切なプロセスを確立するべきです。さらに、クラスターは複数のアプリケーションとサービスが実行されている複雑な構造になりがちです。したがって、これらの複雑なクラスターのセキュリティを維持するには、次のことが必要です:
- 厳格な高度なネットワーク制御ポリシー
- マルチテナントサポート
- 適切に構成されたファイアウォール
- 暗号化基準
脆弱性が発生した場合、影響を受けたポッドは迅速に隔離され、パッチが適用された新しい交換ポッドが作成されるべきです。最後に、すべての問題を特定するために、適切なヘルスモニタリングとログ管理ソリューションに依存する必要があります。これらのセキュリティプラクティスは、ユーザーがランタイムでKubernetesセキュリティを確保するのに役立ちます。
Kubernetesセキュリティには停止ポイントがない
Kubernetesセキュリティは広範な主題です。簡単に言えば、アプリケーションを保護するプロセスは、発生から始まり、アプリケーションのEOLまで続きます。Kubernetesを保護することは、アプリケーションを保護することと密接に関連しており、アプリケーションの脆弱性はクラスターに影響を与える可能性があります。ここで概説したように、最良のアプローチは、Kubernetesクラスターとアプリケーションのすべての側面を考慮して、DevOpsプロセスにセキュリティプラクティスを組み込むことです。
関連文献
Kubernetesガイド
- Kubernetesとは(K8s)? Kubernetes基本チュートリアル
- クラスターの効率を高めるためのKubernetesベストプラクティス
- ベストプラクティス:Kubernetesにアプリケーションをアーキテクトする方法
- Kubernetesポッド:入門
- Kubernetesレプリカセット:簡単な紹介
- Kubernetesデプロイメントの完全ガイド
- Kubernetesデーモンセットの使用方法と管理
- Kubernetesサービスの仕組み
- Kubernetesポート、ターゲットポート、ノードポートの使用
- KubernetesにおけるConfigMapの作成と使用
- Kubernetesシークレットの紹介
- Kubernetesネットワーキングの基本
- Kubernetes Ingressの解説
- Kubernetes Helmチャートの紹介
- Kubernetesオペレーターパターンとは?
- KubernetesでStatefulSetとしてPostgreSQLをデプロイ
- Kubernetesカスタムリソース定義(CRD)の解説
- クラウドネイティブアプリケーションのための3つのKubernetesパターン
- Kubernetesコンピュートリソースの解説
- Kubernetes DevOpsパイプラインのためのKubernetesセキュリティ
- 継続的デリバリーのためにKubernetesでSpinnakerを使用
- Kubernetesマルチクラスター:使用方法と理由
- Kubernetesモニタリング:包括的ガイド
- Kubernetes対Docker:簡単な比較
- Kubernetes対Docker Swarm:コンテナオーケストレーションツールの比較
- Kubernetes対OpenShift:違いは何ですか?
- Kubernetes認定:認定を取得する方法と理由
これらの投稿は私自身の意見であり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。