ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

ビジネスの成果に最も重要な人々、アプリケーション、データを接続するオーケストレーションフレームワークの特別な可能性を解き放ちます。
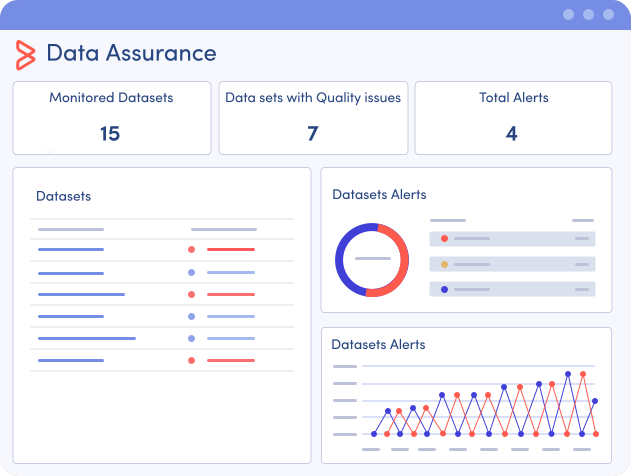
Control-Mデータ保証でワークフローにデータ品質を組み込みます
Control-Mワークフローを通じてデータが流れる際にデータを検証し、ビジネス成果に影響を与えるデータの問題を防ぎます。
-
データ品質が組み込まれています
スクリプトや外部統合を維持することなく、Control-Mワークフロー内で直接データ品質チェックを適用
-
下流への影響を防ぐ
早期に問題をキャッチして、修正コスト、SLAリスク、および信頼できない結果を減らす
-
正しい方法で行動する
データチェックが失敗した場合に停止、警告、または自動修正をトリガーします。
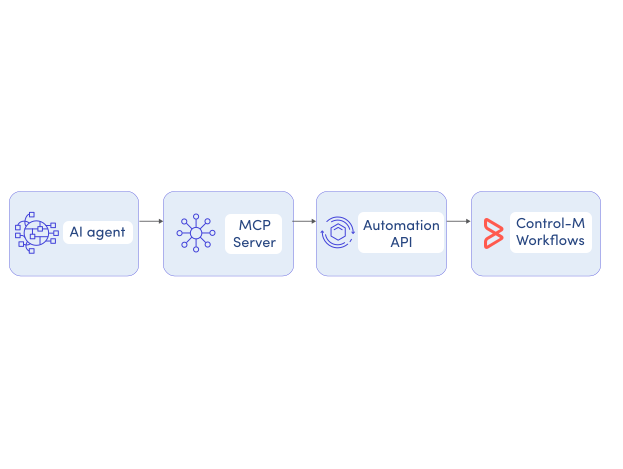
Control-M MCPサーバーで会話型AIを管理されたアクションに変換します。
すべてのアクションが管理され、承認され、完全に追跡可能な状態でAIエージェント内からControl-Mアクションを実行します
-
管理された実行
AIエージェントを通じてControl-Mアクションを発見し、提案し、その後人間の承認を得て実行します。
-
AI互換性
カスタム統合なしでControl-Mに主要なAIエージェントを接続します。
-
完全な監査の可視性
生産オペレーションと同じ可視性と追跡可能性で、すべてのAI駆動のアクションを追跡します。
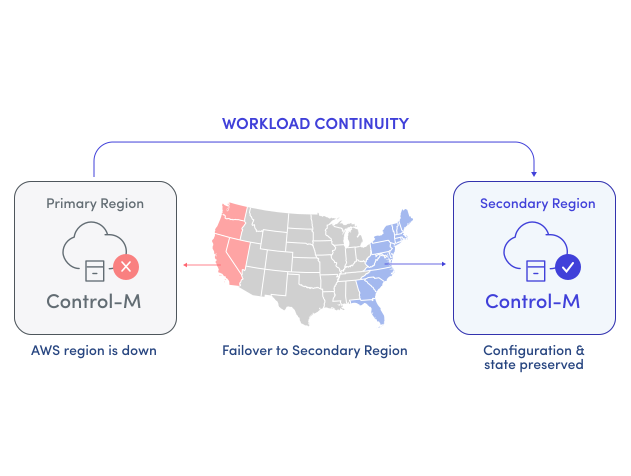
Control-M SaaSのためのマルチリージョンディザスターリカバリーでの継続性を強化(米国のみ)
Control-M SaaSテナントをセカンダリリージョンにフェイルオーバーし、AWSリージョン全体が利用できない場合でも、重要なミッションと規制対象のワークロードの継続性を確保します
-
リージョン間フェイルオーバー
設定と状態を保持しながらControl-M SaaSテナントをセカンダリリージョンにフェイルオーバーします
-
環境カバレッジ
本番環境と非本番環境のためにマルチリージョンディザスターリカバリーを有効にします
-
定義されたリカバリー目標
標準提供は、リージョン間バックアップリカバリーを介して約15分のリカバリーポイント目標(RPO)/約6時間のリカバリータイム目標(RTO)を対象としています
外部ボールト統合によるセキュリティの強化
アプリケーションの認証情報を企業のボールトに移動します — セキュリティ要件を遵守し、制御を中央集権化
-
柔軟なボールト統合
Azure Key Vault、HashiCorp、またはCyberArkに接続し、安全な認証情報管理を行います。
-
拡張された保護
ファイル転送、データベース、オペレーティングシステムのジョブ、およびさまざまなデータ、クラウド、AIアプリケーションにわたって認証情報を保護します。
-
自動化されたコンプライアンス
既存の企業セキュリティツールを使用して、認証情報のローテーションとポリシーの強制を中央集権化します。
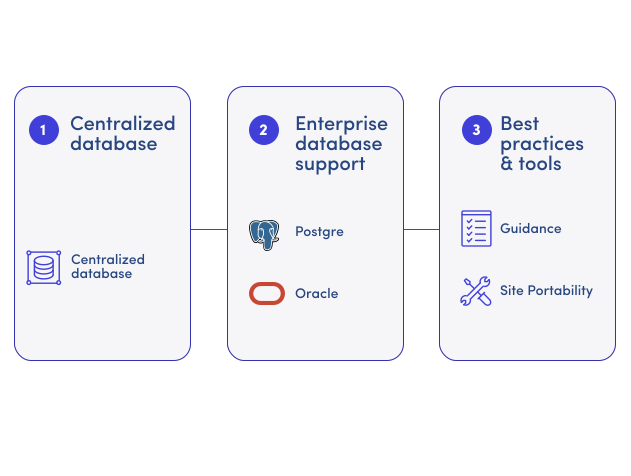
Control-M管理ファイル転送エンタープライズのレジリエンスを強化
高可用性を強化し、MFTエンタープライズのディザスターリカバリーを簡素化するために、集中データベースとフェイルオーバープロセスのためのガイダンスとツールを提供します
-
集中データベース
MFTエンタープライズのデータと設定を中央で保存
-
エンタープライズデータベースサポート
PostgreSQLまたはOracleで集中ストアを実行
-
ベストプラクティスとツール
顧客管理のリカバリーのためにディザスターリカバリーセットアップガイダンスとサイトポータビリティツールを使用
Control-Mのアクションを確認
私たちのデモをクリックして、Control-MがどのようにAIとエージェント機能をワークフローオーケストレーションに持ち込むかを探ります。チームが洞察から管理された行動に移るのを助けます。
AIエージェントで失敗したジョブを解決

生成AIを使用してワークフローを構築
エンタープライズ全体でAIワークフローを調整
よくある質問
最新のControl-Mリリースの新機能は何ですか?

リリース日はいつですか?
完全なリリースノートはどこにありますか?
SaaSおよび自己ホスト型で利用可能ですか?
よくある質問
最新のControl-Mリリースの新機能は何ですか?
リリース日はいつですか?
完全なリリースノートはどこにありますか?
SaaSおよび自己ホスト型で利用可能ですか?
リソース
デモ
Control-MのMCPサーバー
Control-MのMCPサーバーがAIエージェントをライブワークフローデータとアクションに接続し、ユーザーが失敗したジョブを特定し、問題を理解し、修復をトリガーし、自然でガイドされたインタラクションを通じてワークフローを再実行する方法を見てみましょう。
