




ポイント: SecOpsとDevSecOpsは、IT運用と開発プロセスにセキュリティを統合することにより、ソフトウェアのセキュリティを強化します。SecOpsはITライフサイクル全体にセキュリティを組み込み、DevSecOpsは開発プロセスにセキュリティプラクティスを組み込み、早期の脆弱性検出を促進します。
- SecOpsはセキュリティチームと運用チーム間のコラボレーションを促進します。
- DevSecOpsは開発プロセスにセキュリティを組み込むことで効率を向上させます。
テクノロジーの世界で採用されているさまざまな哲学や方法論を理解することは、各々の内容を把握する上で混乱を招くことがあります。DevOpsのような文化的変化に焦点を当てると、そのアプローチには開発者の数と同じだけの異なる定義があります。DevOpsのさらに先にはSecOpsやDevSecOpsといったイデオロギーがあり、最も経験豊富なチームメンバーでさえ頭を悩ませることがあるのです。
心配はいりません。SecOpsとDevSecOpsの違いを定義し、それがあなたの組織にどのように利益をもたらすかを説明する完全なガイドを用意しました。
DevOpsとは何か?
まず第一に、他の二つを比較する前にDevOpsの考え方を理解する必要があります。定義は大きく異なりますが、DevOpsの本質は、組織が高い速度でサービスやアプリケーションを提供する能力を高めるためのツール、実践、哲学の組み合わせです。
かつてはIT運用(ITOps)が手動でインフラを構築していたため、コードをテストしてデプロイするまでに何日、または何週間もかかっていました。DevOpsを導入することで、このプロセス全体が自動化されます。開発チームとITOpsチームを統合することで、DevOpsは現在のソフトウェア開発プロセスを強化し、アプリをはるかに早い速度で開発およびデプロイできるようにします。
DevOpsを採用することの利点には以下が含まれます:
- コラボレーションの改善
- イノベーションの市場投入が早い
- 問題解決の強化
- イノベーションに費やす時間の増加
- ROIの増加
SecOpsとは何か?
SecOpsは、セキュリティチームとITOpsチームを統合することで、セキュリティタスクを自動化することを目的とした方法論です。これらの重要なタスクを自動化することにより、セキュリティはアプリがセキュリティチームに引き渡されるときに始まるのではなく、製品の全ライフサイクルに組み込まれます。
DevOpsと同様に、SecOpsはデザイナー、プログラマー、およびセキュリティの責任者間でより高いレベルのコラボレーションを促進する哲学です。このチームは、開発サイクル全体でセキュリティの脅威を考慮し、これらの脅威がソフトウェアやそれに遭遇する可能性のあるユーザーにどのように影響を与えるかを考えることができます。
SecOpsと他のプログラミング哲学、例えばDevOpsやアジャイルとの最大の違いは、SecOpsが開発サイクルチームのすべてのメンバーがセキュリティを認識し、責任を持つことを重視している点です。エンジニアはコードインジェクションの試みを報告したり、営業担当者は疑わしいメールを見つけて通報したりします。この方法論は、リスクが問題になる前に防止することを目指しています。
SecOpsの大きな利点は、セキュリティチームがスケールすることを可能にし、責任を他の人員に分配し、あらゆる場面でセキュリティの緩和を「焼き込む」手助けをすることです。セキュリティチームはもはや孤立することはなく、特に開発に深く関与しているチームメンバーと密に協力します。
企業におけるSecOpsの他の利点には以下が含まれます:
- 生産性の向上
- リソースの使用の強化
- 投資収益率の増加
- アプリの中断の減少
- クラウドセキュリティ脅威の減少
- 監査プロセスの効率化
DevSecOpsとは何か?
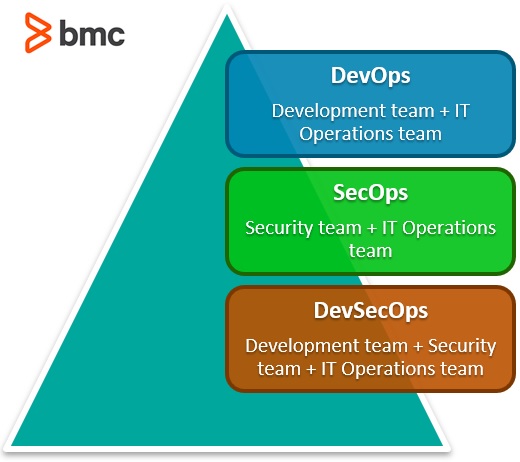
要するに、DevSecOpsはDevOpsとSecOpsの統合です。DevOpsと同様に、結果を向上させるためにコラボレーションとコミュニケーションを重視するDevSecOpsは、開発プロセス中にセキュリティをアプリケーションに組み込むことを促進する別の哲学です。
DevSecOpsでは、開発者はコーディング中にテストを実行し、その後、デプロイメントおよびプロダクションに渡すために追加のセキュリティテストを実行します。どこかで失敗した場合、そのコードはプロダクション段階に到達する前に修正のために開発者に戻されます。このプロセスを利用することで、セキュリティの欠陥が付随したソフトウェアがデプロイされるリスクが大幅に低下します。
DevSecOpsを実装することで、開発サイクルの早い段階で脆弱性を見つけることにより、セキュリティ対策が大幅に強化されます。また、コードのレビューが自動化され、開発者の間で安全なデザインパターンや原則を促進する方法を確保します。これにより、開発者はコードを書く際にセキュリティを考慮することができ、結果として価値を高め、コストを削減します。
ソフトウェア配信パイプライン全体での自動化の改善は、ダウンタイムや攻撃の量を減らし、ミスを排除します。DevSecOpsの他の利点には以下が含まれます:
- チーム間の強固なコラボレーションとコミュニケーション
- セキュリティチームのアジリティと速度の向上
- コード内の脆弱性の早期認識と緩和
- 迅速な変更を行う能力の向上
- 品質保証テストの機会の強化
SecOpsまたはDevSecOps: どちらを選ぶべきか?
結局のところ、SecOpsとDevSecOpsは非常に似た哲学です。主な違いは、SecOpsはセキュリティチームと運用チームの統合により重点を置くのに対し、DevSecOpsは開発チームがセキュリティチームとITOpsチームを支援することに重きを置いています。
これらの用語や定義から得られる最も重要な理解は、それらが共有するアジャイルな性質とコラボレーションの要素です。サイロを打破し、自動化とアジリティを取り入れることで、責任が共有され、コミュニケーションが強化され、セキュリティが組み込まれます。2020年の組織に対するリスクが増加する中で、プロセスのあらゆるタイプにセキュリティを組み込むことが重要であり、このプロセスを自動化することで最大限の利益と安全を確保します。
追加リソース
このトピックについて詳しくは、BMC DevOpsブログやBMCセキュリティ&コンプライアンスブログを探索するか、以下の記事をご覧ください:
- DevOpsは死んだのか?
- DevOpsの現状2020: レポートまとめ
- SecOpsの潜在能力を最大化する方法
- DevOpsガイド、30以上の記事がDevOpsのプラクティス、文化、推奨事項について説明しています。
これらの投稿は私自身のものであり、BMCの立場、戦略、または意見を必ずしも表しているわけではありません。