




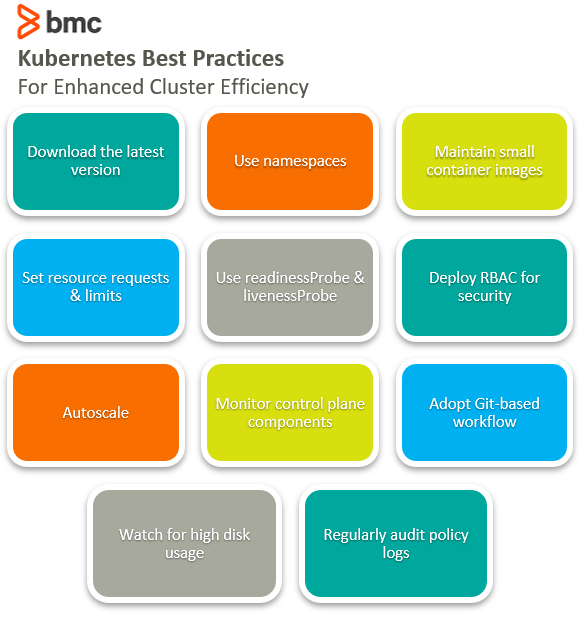
ポイント: Kubernetesのベストプラクティスは、クラスタの効率性とセキュリティを向上させ、アプリケーションビルドを最適化します。主要な戦略としては、最新バージョンの使用、リソース割り当てのための名前空間の実装、CI/CDワークフローのためのGitOpsの採用、およびリソース消費を監視するためのポリシーログの定期的な監査が含まれます。
- 常に最新のKubernetesバージョンを使用してセキュリティと機能を確保します。
- チームレベルの分離とリソース割り当てのために名前空間を利用します。
- 効率的なCI/CDワークフローのためにGitOpsを採用します。
- 脅威を特定しリソース消費を監視するためにポリシーログを定期的に監査します。
コンテナ化はアプリケーション開発のアーキテクチャパターンを急速に変化させており、Kubernetesプラットフォームはその旗手であり続けています。Forresterの2020年のコンテナ採用調査によれば、調査対象の約65%の組織がすでに使用しているか、使用する予定です。コンテナオーケストレーションツールは、IT変革戦略の一環として位置付けられています。Kubernetesの人気は今後ますます高まるでしょう。
Kubernetesは生産性を向上させるための将来にわたるコンテナソリューションを提供しますが、ユースケースは、アプリケーションビルドをコンテナ化するために、必ずしも標準のKubernetesサービスだけに依存するのが最善のアプローチではないことを示しています。K8sを最大限に活用するためには、ベストプラクティスを実施し、アプリケーションビルドに必要な最適なプラットフォームを確保するためにカスタム構成モデルに従うことが重要です。
この記事では、スケーラブルで安全かつ高度に最適化されたKubernetesクラスタモデルを実現するための11のベストプラクティスについて詳述します。
1. 最新バージョンをダウンロード
Kubernetesは定期的にバージョンアップデートを行い、新機能、バグ修正、プラットフォームのアップグレードを提供します。一般的な原則として、クラスタでは常に最新のKubernetesバージョンを使用する必要があります。これにより、あなたのバージョンは以下のことが保証されます:
- すべての更新された機能が含まれているため、古いサポートされていないバージョンからのサポートを逃すことがありません。
- 潜在的な攻撃ベクトルを遅らせる更新されたセキュリティパッチが含まれており、報告された脆弱性を修正します。
更新された機能が良いものであっても、更新されたセキュリティは極めて重要です。
2. 名前空間を使用する
複数のチームが同じクラスタにアクセスする大規模な組織でKubernetesを採用する場合、リソース使用に対してカスタムアプローチが必要です。不適切なアクセス許可の設定は、リソース使用に関してチーム間の対立を引き起こすことがよくあります。
これを解決するために、名前空間を使用して、同じクラスタリソースに同時にアクセスしようとするチームのためのチームレベルの分離を実現します。名前空間を効率的に使用することで、複数の論理クラスタパーティションを作成し、チーム間で異なる仮想リソースを割り当てることができます。
3. 小さなコンテナイメージを維持する
ほとんどの開発者は、必要のないパッケージやライブラリが最大80%含まれているベースイメージをそのまま使用するという誤りを犯します。
常に小さなコンテナイメージを使用することで、より迅速なビルドを作成できます。ベストプラクティスとして、次のことを実行するべきです:
- Alpineイメージを選びましょう。これらはベースイメージの10倍小さいです。
- アプリケーションに必要なライブラリやパッケージを追加します。
小さなイメージは、攻撃面が縮小されるため、攻撃ベクトルにも脆弱性が少なくなります。
4. リソースリクエストと制限を設定する
単一のチームまたはアプリケーションがすべてのクラスタリソースを消耗する事例を避けるために、クラスタリソース、特にCPUとメモリのリクエストと制限を設定します。こうすることで、アプリケーションやサービスによる不均衡なリソース使用を制限し、キャパシティのダウンタイムを回避できます。
コンテナにリクエストと制限を設定するには、以下のコンテナ仕様を参考にしてください:
    containers:
- name: darwin
    image: CentOS
    resources:
        requests:
            memory: “256Mi”
            cpu: “300m”
        limits:
            memory: “1024Mi”
            cpu: “900m”
上記のコンテナ仕様は、実際にはdarwinコンテナに256 MiBのメモリと300 mCPUのリソースリクエストを割り当て、900 mCPUと1024 MiBの最大制限を設定しています。
5. readinessProbeとlivenessProbeを使用する
Kubernetesチェックプローブを活用して、ポッドの故障を事前に回避します:
- 本番アプリ用のreadinessProbeでは、Kubernetesがアプリケーションがトラフィックの提供を開始する準備ができているかどうかを確認し、ポッドへのトラフィックを許可する前に確認します。これは、ポッドがトラフィックを受け入れ、リクエストに応答できるかどうかを示します。
- livenessProbeを通じて、Kubernetesはアプリケーションが応答し、意図した通りに動作していることを確認するためにヘルスチェックを実行します。livenessProbeが失敗した場合、kubeletのデフォルトポリシーがコンテナを再起動して復旧させます。
6. セキュリティのためにRBACをデプロイする
ロールベースのアクセス制御(RBAC)は、Kubernetesクラスタで誰が何をすることができるかを定義するアクセスポリシーを管理するのに役立ちます。KubernetesリソースにRBAC権限を設定するために、Kubernetesは以下のパラメータを提供します:
- 名前空間リソースのためのRole
- 非名前空間リソースのためのClusterRole
以下は、すべての名前空間にわたってサービスに読み取りアクセスを管理するためにClusterRoleが使用される例です:
    apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
 name: reader
rules:
- apiGroups: [""]
 resources: ["services"]
 verbs: ["get","watch","list"]
さらに、Kubernetesはユーザー、グループ、またはサービスアカウントに対してすでに管理されているロールを参照することによって、RoleBindingおよびClusterRoleBindingも許可します。Kubernetes RBACポリシーの詳細はこちらで確認できます。
7. オートスケール
Kubernetesのオートスケーリングメカニズムを活用して、リソース消費の急増に伴いクラスタサービスを自動的にスケールさせることを強く推奨します。
Horizontal Pod AutoscalerおよびCluster Autoscalerを使用すると、ノードとポッドのボリュームがリアルタイムで動的に調整され、負荷を最適なレベルに維持し、キャパシティのダウンタイムを回避できます。
8. コントロールプレーンコンポーネントを監視する
一般的な誤りを犯さないでください:Kubernetesクラスタの「脳」であるコントロールプレーンを監視することを忘れないでください。コントロールプレーンには以下が含まれます:
- Kubernetes APIサービス
- kubelet
- controller-manager
- etcd
- kube-proxy
- kube-dns
コントロールプレーンを監視することで、クラスタ内の問題や脅威を特定し、そのレイテンシを増加させることができます。また、手動でアラートを管理するのではなく、Dynatrace、Datadog、Sysdigなどの自動監視ツールを使用することをお勧めします。
Kubernetesのコントロールプレーンコンポーネントを監視することは、ワークロードとリソースの消費を監視し、クラスタの健康に関する問題を軽減するのに役立ちます。
9. Gitベースのワークフローを採用する
すべての自動化のための真実の唯一のソースとしてGitを使用することを好ましいモデルとしてGitOpsを使用します。CI/CDパイプラインを含め、GitOpsフレームワークを採用することで、生産性が向上します:
- デプロイ時間を短縮
- エラーの追跡を改善
- CI/CDワークフローの自動化
KubernetesクラスタでGitOpsを活用することで、クラスタの統一管理とアプリケーション開発の迅速化を実現します。
10. 高いディスク使用率に注意する
高いディスク使用率は、クラスタのパフォーマンスに影響を与える一般的な問題です。定期的に監視するべきことは:
- ルートファイルシステム
- クラスタに関連するすべてのディスクボリューム
頻繁に、理由が不明な高いディスク使用率のアラートに遭遇することがあります。これらのケースは、根本原因が不明瞭であるため、修正が難しいことが多いです。アラート監視を継続することで、適切なタイミングでスケーリングやディスクスペースを解放するための是正措置を講じることができます。
11. ポリシーログを定期的に監査する
ベストプラクティスとして過小評価されているが、/var/log/audit.logに保存されたすべてのログは定期的に監査する必要があります:
- 脅威を特定する
- リソース消費を監視する
- Kubernetesクラスタの重要なイベントハートビートをキャプチャする
Kubernetesクラスタのデフォルトポリシーは/etc/kubernetes/audit-policy.yamlファイルに定義されており、特定の要件に応じてカスタマイズできます。さらに、Fluentdをオープンソースツールとして使用して、コンテナのための集中管理ログレイヤーを維持することもできます。
K8sのためのカスタムアプローチ
Kubernetesをすでに使用している場合や、プロダクション準備が整っている場合、クラスタの構成に対するカスタムアプローチは非常に重要です。これらのベストプラクティスは、すでに厳しい学習を経た専門家から繰り返し提案されています。
また、クラスタアーキテクチャに合ういくつかのプラクティスを実現することに気づくこともあります。すべてのアプリケーションビルドは、効率性を微調整するために全く異なるアプローチを必要とします。成功の鍵は、コンテナ化されたフレームワークがどれだけ最適化されているかに依存します。
追加リソース
関連する読み物として、これらの記事を探索してください:
Kubernetesガイド
- Kubernetesとは(K8s)?Kubernetes基礎チュートリアル
- Kubernetesのベストプラクティスによるクラスタ効率の向上
- ベストプラクティス:Kubernetes用のアプリケーションを設計する方法
- Kubernetes Pods:入門
- Kubernetes ReplicaSets:簡単な紹介
- Kubernetes Deploymentsについて詳しく
- Kubernetes DaemonSetsの使用と管理
- Kubernetesサービスの仕組み
- KubernetesのPort、TargetPort、NodePortの使用
- KubernetesにおけるConfigMapの作成と使用
- Kubernetes Secretsの紹介
- Kubernetesネットワーキングの基本
- Kubernetes Ingressについて詳しく
- Kubernetes Helm Chartsの紹介
- Kubernetesオペレーターパターンとは?
- KubernetesでのStatefulSetとしてのPostgreSQLのデプロイ
- Kubernetesカスタムリソース定義(CRDs)について
- クラウドネイティブアプリケーションのための3つのKubernetesパターン
- Kubernetesコンピュートリソースについて
- DevOpsパイプラインのためのKubernetesセキュリティ
- 継続的デリバリーのためにKubernetesでSpinnakerを使用する
- Kubernetesマルチクラスタ:使用方法とその理由
- Kubernetesモニタリング:包括的ガイド
- KubernetesとDocker:簡単な比較
- KubernetesとDocker Swarm:コンテナオーケストレーションツールの比較
- KubernetesとOpenShift:何が違うのか?
- Kubernetes認定:認定を取得する方法と理由
これらの投稿は私自身のものであり、BMCの立場、戦略、または意見を必ずしも代表するものではありません。