




ポイント: Kubernetes マルチクラスターは、複数のクラスターにワークロードを分散させることにより、アプリケーションのスケーラビリティと可用性を向上させ、リソース管理とコンプライアンスを改善し、遅延を減少させます。それにより、ユーザーエクスペリエンスと規制遵守が向上します。
- マルチクラスターは、遅延を減少させることによってユーザーエクスペリエンスを改善します。
- それらは、地域間でのアプリケーションの分離と規制遵守を促進します。
コンテナ化されたデプロイメントは、従来のデプロイメントに比べてスケーラビリティと可用性の向上を提供します。これらの改善があっても、適切な管理なしでは複雑なアプリケーションが迅速にコンテナ化環境を圧倒する可能性があります。Kubernetes は、組織が次のことを行うのを助けます:
- コンテナ化された環境を効果的にオーケストレーション
- 基盤となるリソースとユーザーの要求を効率的に管理
しかし、単一の Kubernetes クラスターがアプリケーションの負荷を処理することができない状況や、エンドユーザーに適切にアプリケーションを配信できない場合があります。そのような場合、マルチクラスタ Kubernetes ソリューションは、複数のクラスターに作業を分散させるための理想的な選択です。
この記事では、Kubernetes マルチクラスターの実装について見ていきます。
Kubernetes マルチクラスターとは?
Kubernetes マルチクラスターは、複数の Kubernetes クラスターを持つ環境です。これらはさまざまな方法で構成できます:
- 単一の物理ホスト内
- 同じデータセンター内の異なる複数のホスト
- 単一のクラウドプロバイダー内の異なるリージョン
- 複数のクラウドプロバイダーを利用し、複数のリージョンに分散して、真にグローバルなマルチクラスター環境を提供
マルチクラスター環境は、単に複数の Kubernetes クラスターを実行することではありません。
代わりに、適切なツールとプラクティスを DevOps プロセスに組み込んで、複数のクラスター間でアプリケーションを分散し維持するための適切なアプリケーションデプロイメント戦略を持つべきです。
(コンテナと K8s がどのように連携するかをご覧ください。)
なぜ Kubernetes マルチクラスタを使用するのか?
マルチクラスタ Kubernetes デプロイメントの構成と管理は簡単な作業ではありません。それでは、なぜ組織がこの取り組みに貴重なリソースを割り当てるのでしょうか?
その理由は、ユーザーエクスペリエンスです。
数千のユーザーを持つ大規模なアプリケーションを維持する際、マルチクラスターは優れたユーザーエクスペリエンスを提供するための重要な要素です。マルチクラスター環境が提供するすべての利点を見てみましょう。
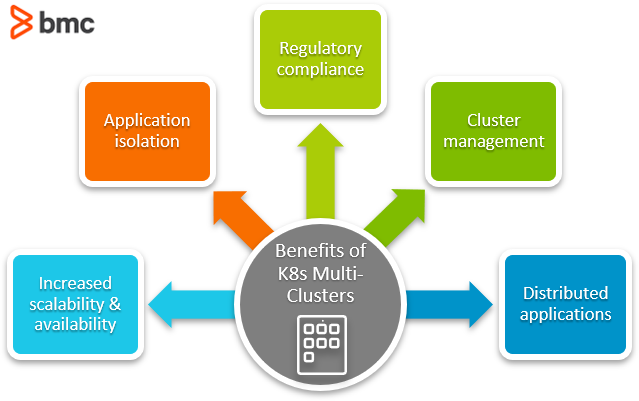
スケーラビリティと可用性の向上
マルチクラスターを使用すると、ユーザーはアプリケーションを異なるリージョンに分散でき、可用性を指数関数的に向上させることができます。それにより、エンドユーザーはアプリケーションとのインタラクションが大幅に改善され、次のようになります:
- 遅延が少ない
- パフォーマンスが向上
スケーリングに関しても、単一のクラスターがすべてのスケーリング要件を処理しようとする代わりに、マルチクラスターのデプロイメントは複数のクラスターに分散され、特定のクラスターの負荷に応じてスケールします。また、単一のクラスターのリソース消費が大幅に削減され、データベースなどのバックエンドサービスへの負荷が軽減されます。
アプリケーションの分離
マルチクラスターのデプロイメントは、組織が別々の Kubernetes クラスターで真のアプリケーション分離を実現することを可能にします。これらは次のようにできます:
- ステージングとプロダクションのための異なるクラスター (単純な分離)
- 異なるアプリケーションを促進するための異なるクラスター
異なるクラスターを使用することで、任意のクラスターの障害や設定変更は、その特定のクラスターにのみ影響します。この分離により、ユーザーは次のことが容易になります:
- 問題を簡単に診断
- 新機能を試す
- 他のクラスターに対して中断を引き起こすことなく最適化を行う
規制遵守
世界中のユーザーにサービスを提供するアプリケーションでは、さまざまな地域や国の規制やポリシーを遵守することが重要な考慮事項です—GDPR やカリフォルニア州消費者プライバシー法 (CCPA) のようなポリシーです。これは特にユーザーデータが関与する場合に顕著であり、ほとんどの地域ではユーザーデータが地理的制限内に存在する必要があります。
重要なのは、単一のクラスターにホストされたアプリケーションは、すべての規制要件を遵守できないことです。一方、マルチクラスターのデプロイメントは、特定の地理的地域に Kubernetes クラスターを配置することで、組織がこれらの要件を満たすことを可能にします。
特定の地理的地域に特化した Kubernetes クラスターを持つアプリケーションは:
- 規制要件の範囲を制限
- 特定のクラスターをターゲットにして異なる要件を満たし、比較的簡単に規制遵守を達成することができます
マルチクラスターのデプロイメントの設定と管理は、複雑で時間がかかる作業になる可能性があります。幸いなことに、適切に構成されたマルチクラスター環境は、全体的な管理の複雑さを軽減できます。
適切なクラスター管理を行うことで、標準化されたプロセスと適切な DevOps プラクティスを持ちながら、すべてのインフラストラクチャとアプリケーションを集中管理することができます。これは、運用支出を管理する上で重要な要素になる可能性があり、ユーザーはリソースを効果的に割り当てることができます。
さらに、マルチクラスター環境では、プロダクションの問題はその特定のクラスターに限定されます。つまり、開発者は他のクラスターに影響を与えることなく、問題を特定して修正するために限られた範囲を調査するだけで済みます。重要なのは、完全なクラスターの障害が、マルチクラスター環境ではダウンタイムを引き起こさないことです。他のクラスターが介入して可用性を確保します。
ユーザーは真のマルチクラウドデプロイメントにおいてベンダーロックインされることはありません。新しいクラウドプロバイダーで新機能やコスト削減が利用可能になった場合、ユーザーは最小限の修正で異なるプロバイダーや Kubernetes クラスター間でアプリケーションをシームレスに移行できます。
分散アプリケーション
エッジコンピューティングの要件の増加と、IoT (Internet of Things) サービスの人気により、分散コンピューティングは好まれるソリューションとなりつつあります。
マルチクラスター Kubernetes 環境は、そのための理想的なプラットフォームです。
開発者は単にコンテナ化されたアプリケーションを作成し、それを Kubernetes にデプロイすることができ、複数のリージョンに分散された強力なオーケストレーションエンジンを提供します。これにより、異なる環境やインフラストラクチャ向けにアプリケーションを適応させる必要がなくなります。これらのコンテナは、グローバル IoT ネットワークを促進するためのエッジノードとして機能します。
Kubernetes マルチクラスターアーキテクチャ
マルチクラスターアーキテクチャに関しては、2 つの考慮事項があります:
- Kubernetes マルチクラスタ構成
- アプリケーションアーキテクチャ
Kubernetes マルチクラスターアーキテクチャ
マルチクラスター Kubernetes 環境を扱うための主な方法は 2 つあります:
- Kubernetes セントリックのフェデレーション方式
- ネットワークセントリックの方式
異なるベンダーはこれらの方法のバリエーションや改善を提供しています。
Kubernetes セントリックの方法は、kubefed のようなツールを使用して、中央の場所から複数の Kubernetes クラスターを管理します (フェデレーションクラスター)。他のツールであるShipper や Admiralty は次のことを促進できます:
- ロールアウト戦略
- マルチクラスターオーケストレーション
- ワークロード配分
ネットワークセントリックの方法は、異なるクラスター間の通信を促進するために堅牢なネットワークを提供することを目的としています。クラスターは別々のエンティティとして機能しますが、アプリケーションはネットワークを使用して相互に通信できます。このネットワークアプローチはメッシュネットワーキング原則に基づいており、インフラストラクチャにサービスメッシュの概念を適用しています。このアプローチの一例は:
ほとんどの組織は、Kubernetes セントリックのマルチクラスター構成の未成熟さから、ネットワークセントリックの方法を好みます。メッシュネットワークの管理の複雑さが増しているにもかかわらず、このアプローチは、自動化されたパイプラインと標準化された構成を使用してマルチクラスター環境を効果的に処理し、管理の複雑さを軽減します。
マルチクラスターアプリケーションアーキテクチャ
マルチクラスターアプリケーションを開発する際に考慮すべきアプリケーションアーキテクチャは 2 つあります—レプリケートアプリとサービスベースアプリです。
レプリケートアプリケーションアーキテクチャ
このアプローチは、複数の Kubernetes クラスター全体で完全なアプリケーションをレプリケートし、マルチクラスター環境をデプロイする最も簡単な方法です。異なるリージョンの複数のクラスターにわたって完全なアプリケーションが分散されることで、エンドユーザーは最寄りのクラスターに誘導され、次のことを実現できます:
- 負荷を効果的に管理
- 最高のユーザーエクスペリエンスを提供
このレプリケートアプリケーションアーキテクチャを適切なネットワークインフラストラクチャやロードバランサーと組み合わせることで、クラスター障害を容易に処理できます。クラスターに問題が発生した場合、ユーザーは別のクラスターにリダイレクトされ、エンドユーザーやアプリケーションの機能に影響を与えません。
サービスベースアプリケーションアーキテクチャ
別の開発アーキテクチャは、アプリケーションを複数のコンポーネントまたはサービスに分割し、それらをクラスターに分散させることです。これにより、最適な分離が提供され、規制遵守を達成するための最適な選択肢となります。ただし、すべてはアプリケーションの複雑さが増すことにつながります。
異なるコンポーネントが異なるクラスターで実行される場合、各コンポーネント間の通信層は、ユーザーとアプリケーショントラフィックを処理できるように設計される必要があります。フォールトトレラントアーキテクチャを構成する際、組織は次のことを行う必要があります:
- アプリケーションの異なるコンポーネントを持つクラスターのセットを単一のアプリケーションとして扱う
- 別のリージョンに複製する
これにより、全体のクラスター数と運用コストが増加します。
ただし、複雑さが増加しても、このアプローチはアプリケーションにとって最適なセキュリティとパフォーマンスを提供します。コンポーネントベースのアプローチにより、規制の範囲は特定の地域内の単一のコンポーネントに制限でき、完全なアプリケーションを変更する必要がありません。
このアプローチにより、特定のコンポーネントに対するターゲットトラブルシューティングや最適化も可能になります。
Kubernetes マルチクラスター用のプラットフォーム
Kubernetes マルチクラスター環境を構成または管理するのをサポートするツールは多数あります。以下はそのようなプラットフォームのリストです。
- Rancher は、オンプレミスデプロイメントからマルチクラウドに至るさまざまなプラットフォームで Kubernetes マルチクラスター管理の組み込みサポートを持つエンタープライズグレードのコンテナ管理プラットフォームです。
- Fleet は、マルチクラスタ環境を容易にし、管理するために設計された GitOps スケールプロジェクトです。これは Rancher の拡張として開始されましたが、その後独自のプロジェクトに発展しました。
- Google Anthos は、ハイブリッドおよびマルチクラスター環境全体に Google Kubernetes エンジンを拡張するように設計されています。これにより、ユーザーは一貫した Kubernetes エクスペリエンスを提供しながら、中央集権的なマルチクラスター管理環境を持つことができます。
- Microsoft Azure Arch は、ハイブリッドおよびマルチクラウド環境全体にAzure 管理とサービスを拡張するように設計されています。これは Kubernetes に限定されず、Kubernetes クラスターと Azure Arch を拡張して、マルチクラスター Kubernetes デプロイメントを管理、保護、統治するための中央集権的な場所を提供します。
- VMWare Tanzu は、マルチクラウド環境全体の Kubernetes インフラストラクチャを管理および保護するために VMWare が提供するプラットフォームです。
マルチクラスターは多くの利点を提供
Kubernetes マルチクラスターは、複数の実装と統合方法から構成される広範な分野です。
大規模なアプリケーションに対するすべての利点を考慮すると、マルチクラスター環境に適切なアーキテクチャとツールスタックを選択することが重要です。
Kubernetes ガイド
- Kubernetes (K8s) とは? Kubernetes 基礎チュートリアル
- Kubernetes クラスター効率を向上させるためのベストプラクティス
- ベストプラクティス: Kubernetes 用にアプリケーションをアーキテクチャ化する方法
- Kubernetes ポッド: はじめに
- Kubernetes レプリカセット: 簡単な紹介
- Kubernetes デプロイメントの完全な説明
- Kubernetes デーモンセットの使用と管理
- Kubernetes サービスの仕組み
- Kubernetes ポート、ターゲットポート、およびノードポートの使用
- Kubernetes における ConfigMap の作成と使用
- Kubernetes シークレットの紹介
- Kubernetes ネットワーキングの基礎
- Kubernetes イングレスの説明
- Kubernetes Helm チャートの紹介
- Kubernetes オペレーターパターンとは?
- Kubernetes でステートフルセットとして PostgreSQL をデプロイ
- Kubernetes カスタムリソース定義 (CRDs) の説明
- クラウドネイティブアプリケーションのための 3 つの Kubernetes パターン
- Kubernetes コンピュートリソースの説明
- DevOps パイプラインのための Kubernetes セキュリティ
- 継続的デリバリーのために Kubernetes と Spinnaker を使用
- Kubernetes マルチクラスター: それを使用する方法と理由
- Kubernetes 監視: 包括的ガイド
- Kubernetes vs Docker: 簡単な比較
- Kubernetes vs Docker Swarm: コンテナオーケストレーションツールの比較
- Kubernetes vs OpenShift: 何が違うのか?
- Kubernetes 認定: 取得する方法と理由
これらの投稿は私自身の意見であり、必ずしも BMC の立場、戦略、または意見を代表するものではありません。