




ポイント: Elastic Enterprise Searchのインストールにより、企業は内部文書を効率的に検索し、アクセスを制御できます。このガイドでは、ElasticsearchとEnterprise Searchの両方のインストール、設定手順、およびセキュリティ構成について詳しく説明します。
Elasticsearchをダウンロードしてインストールします。
Enterprise Searchのウェブインターフェース用にファイアウォールのポート3002を開放します。
Elastic.coには、企業向けの製品であるEnterprise Search(以前のSwiftype)があります。Enterprise Searchは、社内の文書を検索するためのGoogle検索のようなもので、社内文書やファイルのためのエンタープライズ検索ツールです。企業は、誰がどの文書にアクセスできるかを制御できます。また、Google Drive、Github、Dockerなどの公開ファイルを検索し、独自のAPIを使用して文書やファイルを社内ユーザーに公開することもできます。このブログ投稿では、Elastic Enterprise Searchのインストール方法を説明します。次回の投稿では、それを使用する方法について説明します。
Elasticsearchのインストール
まず、Elasticsearchをダウンロードしてインストールする必要があります—次の手順に従ってください。(注意: Enterprise SearchはFilebeatもインストールします。その設定ファイルはここにあります /usr/share/elasticsearch/enterprise-search-7.5.0/filebeat/filebeat.yml。)Elasticsearchには有料ライセンスは必要ありませんが、Enterprise Searchには必要です。幸いなことに、評価のために30日間は無料でEnterprise Searchを使用できます。
    wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-7.5.0-amd64.deb

sudo dpkg -i elasticsearch-7.5.0-amd64.deb
セキュリティを有効にし、ElasticsearchをルータブルIPアドレスにバインドします。localhostではなく、他のマシンをクラスターに追加できるようにします:
    sudo vim /etc/elasticsearch/elasticsearch.yml

add:

xpack.security.enabled: true
network.host: 172.31.46.15
あなたがユーザーubuntuとしてログインしていると仮定します(または名前をあなたのユーザーIDに変更します)、すべてのフォルダの権限をubuntuに変更します。このステップは論理的ではありません。なぜなら、Elasticsearchをrootとして実行できないからです。したがって、これは彼らの.debファイルから省かれたステップを修正します。
    sudo chown -R ubuntu  /usr/share/elasticsearch
sudo chown -R ubuntu /var/log/elasticsearch/
sudo chown -R ubuntu /var/lib/elasticsearch/
sudo chown -R ubuntu /etc/elasticsearch
sudo chown ubuntu /etc/default/elasticsearch
Elasticsearchを起動します。サービスとして起動できない場合は、エラーが出るため、この方法で起動できます。注意: rootとして実行することはできません。
    cd  /usr/share/elasticsearch/bin
nohup ./elasticsearch&
Elasticsearchのパスワードを生成するコマンドを実行します。これらのパスワードをどこかに保存してください。
    ./elasticsearch-setup-passwords auto

Initiating the setup of passwords for reserved users elastic,apm_system,kibana,logstash_system,beats_system,remote_monitoring_user.
The passwords will be randomly generated and printed to the console.
Please confirm that you would like to continue [y/N]y


Changed password for user apm_system
PASSWORD apm_system =XXXXXXXXX

Changed password for user kibana
PASSWORD kibana =XXXXXXXXX

Changed password for user logstash_system
PASSWORD logstash_system = XXXXXXXX

Changed password for user beats_system
PASSWORD beats_system = XXXXXXXXXX

Changed password for user remote_monitoring_user
PASSWORD remote_monitoring_user =XXXXXXXX

Changed password for user elastic
PASSWORD elastic = XXXXXXXXXXXX
Enterprise Searchのインストール
さて、Elastic Enterprise Searchをインストールします。ファイアウォールのポート3002をサーバーのパブリックIPアドレスに開放します。これがEnterprise Searchのウェブインターフェースです。
    wget https://download.elastic.co/downloads/enterprisesearch/enterprise-search-7.5.0.tar.gz

cd /usr/share/elasticsearch

tar xvfx enterprise-search-7.5.0.tar.gz
これらの変更を行います:
    cd enterprise-search-7.5.0

vim config/enterprise-search.yml

ent_search.auth.source: standard
elasticsearch.username: elastic
elasticsearch.password: oe4emGR6Wnwp1wEwiRle
allow_es_settings_modification: true
ent_search.listen_host: 172.31.46.15
ent_search.external_url: http://walkercodetutorials.com:3002
パスワードを選択し、以下のようにEnterprise Searchを起動します。このコマンドは少し不自然に見えますが、これは初期パスワードを設定し、その後の起動時にパスワードを提供する方法です。
ENT_SEARCH_DEFAULT_PASSWORD=password bin/enterprise-search
バックグラウンドで実行するには、例えば、セットアップが完了した後に、以下のようにします:
env ENT_SEARCH_DEFAULT_PASSWORD=password nohup bin/enterprise-search&
今、以下のようにログインします:
    userid: enterprise_search
password: password

 to http://(your server):3002
サーバーを起動するときにstdoutを確認することが重要です。このパスワードが表示されていることを確認してください。このメッセージが表示されない場合は、ソフトウェアを消去し、次にEnterprise SearchがElasticsearchで作成したインデックスを削除してください。これはデバッグセクションに示されています。
    filebeat.1   | #########################################################
filebeat.1   |
filebeat.1   | *** Default user credentials have been setup. These are only printed once, so please ensure they are recorded. ***
filebeat.1   |       username: enterprise_search
filebeat.1   |       password: password
filebeat.1   |
filebeat.1   | #########################################################
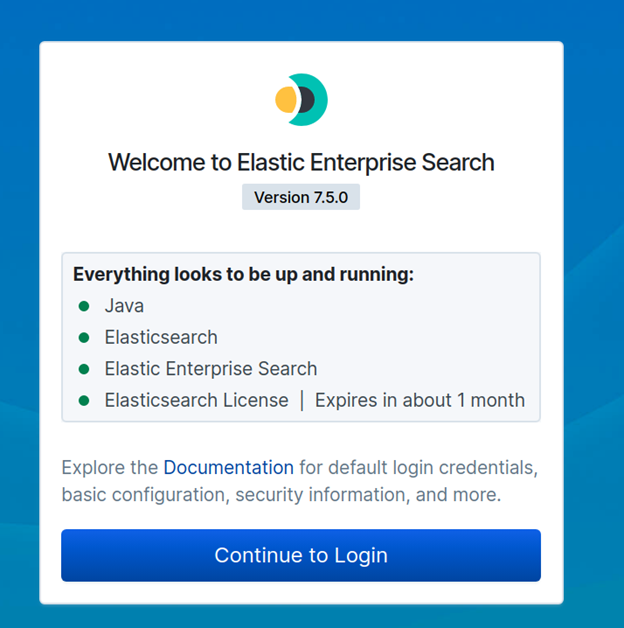
こちらがログイン画面です:
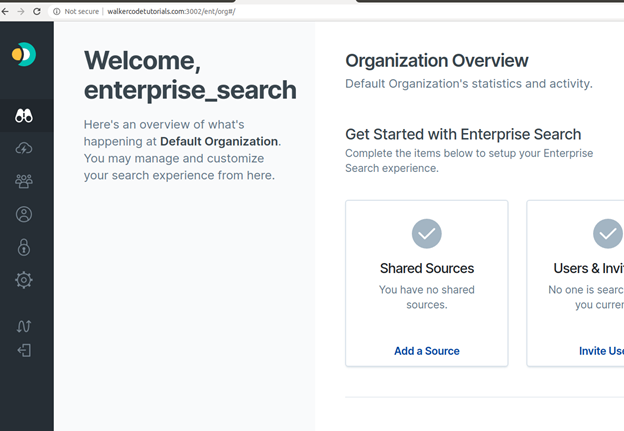
こちらがランディングページです:
次の投稿では、Enterprise Searchを設定してGoogle Drive、Dropbox、およびGithubをクエリする方法を示します。
Enterprise Searchのデバッグ
Enterprise Searchのインストールに問題が発生した場合は、再インストールする前にElasticsearchで作成されたインデックスを削除する必要があります。これらのインデックスを次のようにリストできます。セキュリティを有効にしたので、ユーザーIDとパスワードを入力する必要があります。上記で自動生成されたElasticsearchのパスワードを使用してください。Enterprise Searchのものではありません。
curl -X GET "http://(your server):9200/.ent-search*?pretty" -u elastic:(elasticsearch password, not the enterprise search password)
その後、すべて削除します:
    curl -X DELETE  "http://(your server)9200/.ent-search*" -u
elastic:(elasticsearch password, not the enterprise search password)
今、Enterprise Searchを再インストールします。
ElasticSearchガイド
- ElasticSearch初心者向けチュートリアル: ElasticSearchの基本
- ElasticSearchでApache Hiveを使用する
- ElasticSearchとApache Sparkを使用する
- Curl ElasticSearchコマンドチートシート
- Spark ElasticSearch Hadoopの更新とUpsertの例と説明
- Pythonを使用してApache SparkデータをElasticSearchに書き込む方法
- ElasticSearch検索構文とブール及び集約検索
- ElasticSearchネストされたクエリ: 埋め込まれた文書の検索方法
- ElasticSearch結合: Has_Child, Has_parentクエリ
- Elastic Version 7クラスターの設定方法
- nginxとElasticSearchのためのFilebeatの設定方法
- BeatsとLogstashを使用してElasticSearchにログを送信する
- Logstashを使用してCSVファイルをElasticSearchにロードする方法
- ElasticSearchの集約について
- ELKスタックとは何ですか?
- Logstash 101: データ処理パイプラインでのLogstashの使用
- Kibanaを使用してElasticSearchでLuceneとKibanaクエリ言語を実行する
- ElasticSearch機械学習
- Elastic Enterprise Searchのインストール方法
- GitHubとElastic Enterprise Searchを使用する方法
これらの投稿は私自身の意見であり、必ずしもBMCの立場、戦略、または意見を表すものではありません。