




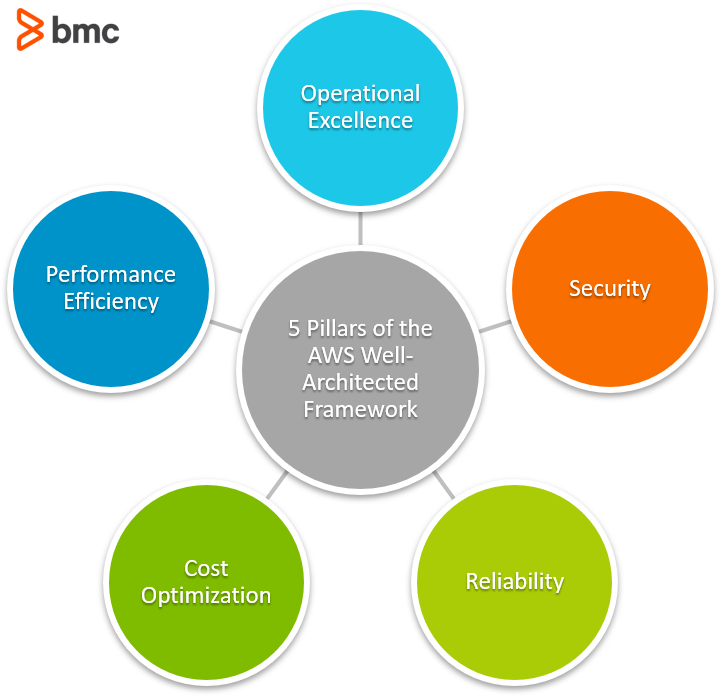
ポイント: AWS Well-Architected Frameworkは、オペレーショナルエクセレンス、セキュリティ、信頼性、コスト最適化、パフォーマンス効率、持続可能性の6つの柱を通じて、レジリエントなクラウドアプリケーションを構築するためのベストプラクティスを提供します。このフレームワークは、組織がアーキテクチャを最適化し、リスクを効果的に管理できるように支援します。
スケーラブルでアジャイルなアプリケーション開発をサポートします。
AWS Well-Architected Toolなどのツールを含む作業負荷の監視。
この記事では、AWS Well-Architected Frameworkを探求します。設計原則と6つの柱を見ていきます。次に、フレームワークを最初に始めるときに考慮すべき点を強調します。
AWS Well-Architected Frameworkとは?
AWS Well-Architected Frameworkは、ベストプラクティスのセットで、クラウド上でレジリエントでアジャイルなアプリケーションを構築する際のガイドです。当初はホワイトペーパーでしたが、フレームワークはAWSトレーニングを受けたパートナーや開発者からのポジティブなレビューとフィードバックのおかげで、広く受け入れられるクラウド展開メソッドに進化しました。
その核心には、開発者が使用できるというベストプラクティスがあります。Well-Architected Frameworkは:
- アプリケーションコンポーネント間の接続とコミュニケーションを最適化し、アプリを顧客のニーズに対して非常にスケーラブルで応答性の高いものにします。
- クラウドエコシステム内の潜在的な技術的リスクを特定し、組織が既存のフレームワーク内の障害に対処できるようにします。
Well-Architected AWS設計原則
これらの設計原則は、クラウドベースアプリケーションのためにWell-Architected Frameworkをどこでどのように実装するかをガイドします。
- 作業負荷に必要な容量のみを使用します
- 本番環境にデプロイする前に、本番規模で作業負荷とアプリケーションをテストします。
- 進化するアーキテクチャを作成します
- テストを簡素化するために自動化を活用します
- データ駆動型アーキテクチャを作成します
- インフラを改善するためにライブイベントシミュレーションをスケジュールします
Well Architected Frameworkの6つの柱
クラウドソリューションを設計する際には、アプリケーションの機動性と機能を定義する要素として6つの柱を考慮します。
根本的に、すべてのWell-Architectedベストプラクティスはこれらの基礎的なAWSの柱に基づいています。これらは、環境を作成するという主要な目標でアプリケーション構築をガイドします。:
- 安定した
- 効率的な
- 非常にスケーラブルな
これらの要素は、アプリケーションの作業負荷とコードを本番サイズの環境でテストすることを可能にし、高価なリソースにコミットすることなく行います。
AWS Well-Architected Frameworkの6つの柱は以下の通りです:
1. オペレーショナルエクセレンス
この柱は、開発者と運用チームがビジネスインサイトと顧客インサイトを求め、効果的に本番作業負荷をサポートするアプリケーションを作成することを目指すべきであることを示しています。これは、リスク、可能な変更、および日々のビジネス運営を推進する目標を理解することを意味します。
各チームメンバーは、作業負荷の管理、全体の作業負荷の動作、および運用を成功させるための開発決定の重要性を理解する必要があります。
このAWSの柱はまた、作業負荷が次のように設計されるべきであると維持しています:
- 作業統計を簡単に表示できる
- 迅速なフィードバック、回復、およびリファクタリングを支援するメカニズムを有効にします。
セキュリティの柱は、システム、データ、および資産を保護するのに役立つメカニズムを設定することを強調しています。根本的に、Well-Architectedのセキュリティは7つの設計原則に沿っています:
- トレーサビリティのためにログ記録と監視を強制します
- すべてのアプリケーションレイヤーでセキュリティを確保するために複数のセキュリティコントロールを使用します
- セキュリティベストプラクティスを自動化します
- ストレージ内および転送中のデータを保護します
- インシデント管理ポリシーを採用します
- 強力なセキュリティの基盤を実装します
アイデンティティとアクセス管理(IAM)ポリシーを採用することは、適切なユーザーのみが許可されたリソースにアクセスできるようにするために重要です。IAMポリシーは、認証と認可のレイヤーを実装することでセキュリティを管理します。
さらに、インフラ全体の保護を強制する多層セキュリティと制御手法を実装することも重要です。アプリケーションユーザーのデータ保護を、次のようなさまざまなメカニズムで実施します:
- バージョニング
- ログ記録
- レジリエントストレージ
- キー
- 地域的分離
もちろん、エンドツーエンドのセキュリティを実装することは、ユーザー認証レイヤーを実装すること以上の意味があります。その結果、セキュリティインシデントを早期に特定し、停止するのに役立つ検出制御とイベント通知を作成することを強くお勧めします。
また、次のようなインシデント対応メカニズムを提供するAWSツールの利点を活用することを選択できます:
- AWS Events
- AWS CloudFormation
- ログ記録サービス
Well-Architected Frameworkは、アプリケーションが作業負荷を正確かつ一貫して処理するのを助けるメカニズムを定義します。システムのアーキテクチャは、自動的に故障を防ぎ、応答できる必要があります。
信頼性の高いシステムの設計原則には次が含まれます:
- 回復を自動化します
- 単一障害点を排除するために作業負荷と要求を分散させます
- 本番作業負荷に必要な容量のみを使用します
- インシデントと回復手順をテストします
- 自動化の変更を管理します
インフラの基盤を適切に計画し、現在と将来の作業負荷を処理できるようにします。これは、作業負荷の動作を予測しながら、設計とアーキテクチャの決定を事前に定義する必要があることを意味します。その際には、マルチ環境の作業負荷の展開をガイドするために、サービス制限とリソースクォータを活用することも望ましいです。
サービスが展開され、稼働を始めたら、フレームワークはダウンタイムやパフォーマンスの失敗を避けるために効率的なパフォーマンスと可用性の監視を可能にする必要があります。
アプリの信頼性をさらに確保するために、フレームワークは定期的に次のことを強く推奨します:
- KPIを追跡します
- データをバックアップします
- 回復プロセスをテストします
4. コスト最適化
組織は、ユーザーに最も低コストで最適かつレジリエントなビジネスソリューションを提供することを目指すべきです。コスト最適化の柱をガイドする設計原則には次が含まれます:
- クラウドファイナンシャルマネジメントを組織の全体的なビジネス目標に統合します
- アプリケーションが必要とするリソースに対してのみ支払います
- アプリケーションの効率(出力対コスト)を常に監視します
- マネージドサービスとオペレーティングシステムをAWSにアウトソースします
AWS QuickSight、Cost & Usage Report(CUR)、Cost Explorerなどのクラウドファイナンシャルマネジメントツールは、組織のクラウドコストを監視するための重要な利点を提供します。これらのツールは、組織全体でのクラウド支出と使用の意識を高めるための規律を構築します。
このベストプラクティスの重要なポイントは、コスト効果の高い作業負荷処理に適したリソースのみを使用することを推奨することです。組織は、コスト削減のためにクラウドの新しいサービスや機能を活用するために、コスト最適化ポリシーを継続的に進化させるべきです。
5. パフォーマンス効率
この柱は、システムとビジネス要件を満たすためにコンピューティングリソースを効果的に使用することをガイドします。パフォーマンス効率を指導する設計原則には次が含まれます:
- 複雑なタスクを、必要なスキルを持つ第三者ベンダーに委任します
- レイテンシを低減し、展開コストを下げるためにマルチリージョンの作業負荷を展開します
- 仮想リソースを活用するために頻繁にテストと実験を行います
- 可能な限りサーバーレス機能を利用します
アプリケーションのインフラとアーキテクチャを選択する際は、データ駆動型アプローチを取り、最も効率的なものを決定する前に複数のオプションを探求します。この演習は一度きりの作業ではありません。複数のアプローチを組み合わせ、最新のテクノロジーを定期的にレビューして最適な解決策を見つけてください。
最後に、作業負荷のパフォーマンスを監視し、問題がユーザビリティに影響を与える前に警告するポリシーと手順を実装します。
この柱は、クラウドコンピューティングの環境への影響を軽減する必要性を促進します。これは、クラウドの作業負荷とその環境への影響を理解することから始まります。目的は、リソースの使用を最適化して無駄を避けることです。これは、炭素排出量を最小限に抑えるために作業負荷を設計することを必要とします。最後に、ハードウェアの回転や電子廃棄物などの下流の影響を意識することが必要です。持続可能性は、データセンターの管理者とクラウドユーザーの共通の責任です。
AWS Well-Architected Frameworkの開始
あなたのDevOps環境でWell-Architected Frameworkを実装することを考えていますか?考慮すべき良い点です。

既存のアーキテクチャを一貫してレビューしてボトルネックや改善の余地を特定します。レビュープロセスは継続的であり、組織は常にビジネスおよび運営目標をレビューします。
このため、Well-Architected Frameworkは、AWSシステムレビュープロセスとシームレスに整合します。最も効果的なインフラとリソースを特定することに加えて、頻繁なレビューは次を特定するのにも役立ちます:
- チームメンバーの強み
- 責任の割り当て
作業負荷が進化するにつれて、組織のアーキテクチャと技術の実装も進化する必要があります。
DevOpsチームがアプリケーション環境に対する深い洞察を得るのを助けるために、一貫したレビューサイクルを維持してください。
AWS Well-Architected Tool
AWS Well-Architected Toolは、アプリケーションの作業負荷の稼働状態を監視し、最新のアーキテクチャのベストプラクティスと比較します。このツールは、アプリケーションを展開および維持するための知識にアクセスを提供するWell-Architected Frameworkに基づいています。
作業負荷の状態に関する追加のチェックを行い、システムの潜在的なリスクや遅延を特定します。ベストプラクティスのガイダンスは、組織が非常に効率的で信頼性が高く、レジリエントでコスト効果の高いアプリケーションを構築する際に便利な重要な側面です。
AWS Well-Architected SaaS Lens
AWS WA Toolは、ソフトウェアプロバイダーがホストされた中央管理アプリケーションを利用できるようにするAWS SaaS Lensとシームレスに統合されます。
SaaS Lensは、アプリケーションの性能を意図した質問をいくつか投げかけ、その後、アプリケーションの改善計画を作成するのを助けます。質問はもちろん、Well-Architected Frameworkの6つのAmazonの柱と、アプリケーションの性能を継続的に改善する方法に関するさまざまな提案に基づいています。
AWS Well-Architected Partners Program
マネージドITサービス組織は、ますますWell-Architected Partners Programを採用しています。このプログラムは、専門家と組織が高パフォーマンスでレジリエントなアプリケーションを構築するための実体験と深い知識を共有できるようにします。個人と組織は、AWS認証を取得して次を行うことができます:
- 顧客の作業負荷を管理するのを助けます
- Well-Architected Frameworkのベストプラクティスに基づいてアプリケーションの改善を可能にします。
パートナープログラムは、非常に効率的で最適化されたクラウドプロジェクトの開発と展開において経験を貢献できる資格のあるパートナーとして参加することも可能です。
アプリ開発の未来
Well-Architected Frameworkは、効果的なクラウドソリューションを構築するためのベストプラクティスのセットとして着実に進化し続けています。このフレームワークの主要な目的の1つは、オートメーションと最適化を活用して、組織が非常に効率的で信頼性が高く、安全で低コストのアプリケーションを開発できるようにすることです。
クライアントとパートナーは、Well-Architected Frameworkを完全に採用する組織を求めています——その利点は時間とともに良くなります。
AWSガイド
- AWS Serverless Application Modelをマスターするための初心者ガイド
- AWS Well-Architected Framework: 6 Pillars and Best Practices
- AWS Global Cloud Infrastructure: Regions, Zones & More
- Amazon VPCとは?Amazon Virtual Private Cloudの説明
- EFSとは?Amazon Elastic File Systemの説明
- AWS Management Tools: 何が利用可能で、どのように選択するか
- AWS Organizationsとは?主な機能、利点、およびベストプラクティス
- AWS Spot Instancesの紹介
- AWS Reserved Instancesの紹介
- AWS Route 53の紹介
- AWS Elastic Load Balancingとは?
- AWS ECSとAWS Lambda:違いと選択方法
- AWS ECSとEKS:違いと選択方法
- AWS EBS(Elastic Block Store)とは?
- AWS Snowball Edge:エッジコンピューティングによるデータ転送
- AWS Cloud Design Patterns
- AWS Cloud Databases Explained: マルチクラウドにおけるイノベーション
- AWS Braket Quantum Computing:始める方法
- AWS vs Azure vs GCP:3つの主要クラウドプラットフォームの比較
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。