




ポイント: AWS Organizationsは、複数のAWSアカウントの中央管理を促進し、ワークフローとセキュリティを強化します。リソース共有、コンプライアンス管理、アカウント間の統合請求を可能にします。
- 複数のAWSアカウントを効率的に管理できます。
- セキュリティとコスト管理のベストプラクティスを実施できます。
AWS Organizationsは、ユーザーがAWSアカウントのグループを中央で管理および制御し、それに適用されるワークフローとポリシーを設定することを可能にするAWSアカウント管理サービスです。
管理プロセスは手動またはAPIレベルでプログラム的に実行できます。ユーザーは:
- 複数のAWSサービスを複数のユニークなAWSアカウントと統合できます。
- 組織的、法的、またはプロジェクトベースのポリシーに基づいてユーザー環境を管理できます。
アカウントは、リソース、セキュリティメカニズム、監査要件、構成、および複数のAWS組織間のポリシーを共有することもできます。
この記事では、AWS Organizationsサービスの概要と、AWSユーザー環境のベストプラクティスとしてどのように使用できるかを説明します。
AWS Organizationsのユーザーアカウント
当初、Amazon Web Servicesは、複数のAWSサービスに登録された単一のユーザーアカウントから始まりました。各人は単一のAWSアカウントを使用し、必要に応じて複数のAWSサービスにサブスクライブしていました。
しかし、ユーザーごとに単一のアカウントを使用すると、複数のビジネス部門や同じユーザーアカウントに割り当てられたプロジェクト全体で、サービス、セキュリティ権限、監査、ポリシー、および請求を管理する方法が制限されます。
AWSアカウントの概念は、AWSクラウドサービスの発足以来大きく進化しており、特に以下の領域で成長を続けています:
- ソリューション
- リソースオプション
- 請求
- 構成機能
今では、AWSアカウントをコンテナとして考えることができ、そのような機能を持ち、複数のAWSアカウントにわたって管理されますが、同じ中央環境内にあります。
(他のAWS管理ツールを探る。)
AWS Organizationsの利点
AWS Organizationsを使用する利点は何ですか?同じカテゴリのAWSリソースが複数のユニークで管理可能なアカウント環境内に含まれるため、複数のAWSアカウントを使用することが理にかなっている理由は次のとおりです:
- サービスを簡単に分類および発見できます。API、コマンドラインインターフェイス(CLI)、およびGUIを使用してAWSアプリケーションをプログラム的に見つけて割り当てることができます。
- ポリシーのすべての側面に論理的境界を適用します。組織内の異なるプロジェクトは、異なるセキュリティおよびコンプライアンス要件にさらされることがあります。たとえば、複数のAWSアカウント内でAWSリソースを分離することによって、適用可能な規制フレームワークに準拠するユニークなアイデンティティポリシーを簡単に強制できます。
- 論理的に孤立したユーザーアカウント内でのダメージを抑えることができます。特定のユーザーアカウントが侵害された場合、そのAWS Organizationsユーザーアカウントに割り当てられたリソースのみが高いリスクにさらされます。
- プロジェクトまたはタスクベースで請求およびリソースを簡単に管理できます。従業員は自分に割り当てられたAWS Organizationsアカウント間を切り替え、必要に応じてリソースを最適に利用できます。
AWS Organizationsの主要機能
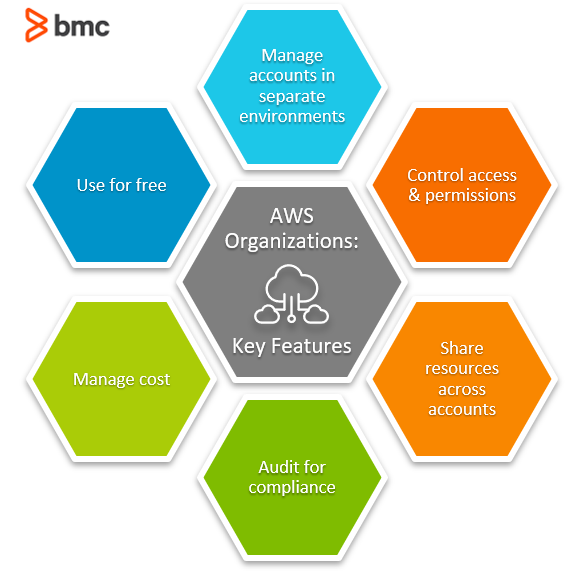
AWS Organizationsは、組織がAWSユーザーアカウントのグループを定義、管理、ガバナンスし、サービスとポリシーを中央でプロビジョニングし、AWS Organizationおよび基盤となるユーザーアカウントのセットに対して単一の請求書を維持することを可能にするサービスです。
これらの機能を実現するために、AWS Organizationsは次のことを可能にします:
- 異なる環境で複数のAWSアカウントを管理します。グループ化された組織単位(OU)全体で使用されるポリシー、サービス、およびリソースを定義する境界を確立します。
- アクセスと権限を制御します。アイデンティティとアクセス管理のポリシーをチーム、ビジネス部門、プロジェクトに基づいてユーザーに強制します。
- アカウント間でリソースを共有します。AWSサービスが作成され、構成されると、そのサービスを複数のユーザーと共有できます。同じAWS組織内およびそれを超えたユーザーの両方で可能です。
- コンプライアンスのための監査を行います。監査目的のためにすべてのアカウントの広範な監査証跡を維持します。
- コストを管理します。単一の統合請求プロセスを使用すると、すべてのアカウントおよびユーザー環境にわたる使用状況を追跡、管理、最適化できます。
- 無料で使用します。この機能の有効化は無料です。アカウントは、通常どおり使用するAWSサービスおよびリソースに対してのみ料金が発生します。
AWS Organizationsのベストプラクティス
AWS Organizationsは複数のユーザーアカウントを管理しやすくしますが、このサービスは複雑でコストがかかり、セキュリティの隙間を引き起こす可能性があります。複雑さを管理し、コストを制御し、効率を高め、セキュリティを維持するのに役立ついくつかのベストプラクティスがAWSによって提案されています。
- アカウント管理。ワークロード用の組織単位を使用して別々のアカウントを作成します。例えば、開発用、テスト用、運用用のそれぞれのアカウントを作成します。回復およびアクセス情報を最新の状態に保ち、電話番号やメールアドレスを含めます。
- アクセス管理。アカウント間のトラフィックを管理するには、AWS Transit Gatewayが安全なオプションです。PrivateLinkおよびVPC Peeringも安全な接続をサポートします。アカウントの資格情報を共有するのではなく、IAMロールを使用します。
- セキュリティ。AWS Organizationsのルートユーザー用に、組織が管理するグループメールアドレスを使用します。これにより、1人が会社を離れたり、利用できなくなった場合でも、アカウントにアクセスできます。メンバーアカウントのルートユーザー資格情報を削除し、ルートユーザーにサインインできないようにします。ルートユーザーは複雑なパスワード、二要素認証、およびアカウント回復用の電話番号を採用すべきです。
- コストを制御します。サービスコンソールを使用して、AWS Organizations全体で統合制御および可視性のためにサービスを有効または無効にできます。アカウント、OU、およびポリシーにタグを付けて、コスト追跡を改善します。AWS Cost Explorer、AWS Compute Optimizer、Amazon S3 Storage Lensなどのサービスを使用すると、コストとトレンドを確認し、コスト効率を最大化できます。
- 監視。ルートユーザーアカウントの使用を監視するために必要なコントロールを適用します。ルートユーザーのアクセスはまれであり、無許可のアクセスが発生した場合にはすぐにフラグを立てるべきです。Guard Duty脅威検出、AWS Configコンプライアンス追跡、AWS Security Hub監視、CloudTrail APIログアクティビティなどのセキュリティ機能を追加することを検討してください。
- 特権を制限します。ルートユーザーアカウントにサービス制御ポリシー(SCP)を添付します。その結果、セキュリティポリシーはすべてのAWS Organizationsユーザーに拡張されます。
- コンプライアンスと監査。AIサービスのトレーニング用のデータ共有をオプトアウトしてください。AWS Configルールおよび適合パックを使用して、業界に適用される規制に準拠してください。
- バックアップと災害復旧の準備。AWS Backupを設定して、システムが自動的にバックアップされるようにしてください。S3のバージョン管理とレプリケーションは非常に重要です。AWS Resilience Hubは、フェイルオーバーシナリオをシミュレートし、復旧プランをテストおよび修正できます。
- メンテナンス。AWS Systems Managerを使用して、パッチ管理と監視のためにパッチおよびセキュリティアップグレードのインストールを自動化します。スケールアップする際にアカウントプロビジョニングを自動化することもできます。
AWS Organizationsの欠点
AWSは、大企業や小企業、政府機関に最も使用されているパブリッククラウドコンピューティング企業の1つとしての評判を得ています。多数のツール、使いやすく直感的なインターフェイス、成長に応じてスケールできる能力、信頼性の高いセキュリティにより、AWSはこの分野のリーダーとなっています。柔軟性と手頃な価格を加えれば、AWSが優位に立っている理由は明らかです。
しかし、すべてのプラス面にもかかわらず、AWS Organizationsにはいくつかの欠点があります:
- 複雑なセットアップ。AWS Organizationsを始めるのは簡単ではありません。適切な構造を選択し、権限を割り当て、サービスを追加することは混乱することがあります。
- ネットワーキングが難しい。アカウントを安全かつ効率的に接続するには、サービスを追加する必要があり、それが複雑さやコストを引き起こす可能性があります。
- 複雑な請求。コストが不明確です。知らずに高額な請求に直面することがあります。
- 制限されたアクセス。AWS Organizationsを始めたばかりのとき、リソースはセキュリティ上の理由から制限されており、時間をかけてシステムについて学ぶことができるようにしています。使用できるものは、地域によっても異なります。
- ロックインのリスク。設定が面倒で、時間が経つにつれてシステムが複雑になるため、AWSの競合に変更するのは時間がかかり、混乱を招き、コストがかかります。
AWS Organizationsがどのように機能するかを理解することで、懸念を制限し、AWSの使用における利点を最大化できます。
AWSガイド
- AWSサーバーレスアプリケーションモデルを習得するための初心者ガイド
- AWS Well-Architected Framework:6つの柱とベストプラクティス
- AWSグローバルクラウドインフラ:リージョン、ゾーン、その他
- Amazon VPCとは?Amazonの仮想プライベートクラウドを解説
- EFSとは?Amazon Elastic File Systemについて解説
- AWS管理ツール:利用可能なものと選び方
- AWS Organizationsとは?主要機能、利点、およびベストプラクティス
- AWSスポットインスタンスの紹介
- AWSリザーブドインスタンスの紹介
- AWS Route 53の紹介
- AWS Elastic Load Balancingとは?
- AWS ECSとAWS Lambda:違いと選び方
- AWS ECSとEKS:違いと選び方
- AWS EBS(Elastic Block Store)とは?
- AWS Snowball Edge:エッジコンピューティングによるデータ転送
- AWSクラウドデザインパターン
- AWSクラウドデータベースの説明:マルチクラウドにおける革新
- AWS Braket量子コンピューティング:始め方
- AWS対Azure対GCP:3大クラウドプラットフォームの比較
これらの投稿は私自身のものであり、BMCの立場、戦略、または意見を必ずしも表しているわけではありません。