




ポイント: Amazon ECSとEKSは、異なるユースケースに対応するAWSのコンテナオーケストレーションプラットフォームです。ECSは小規模なチームにとって使いやすく、EKSはKubernetesとの互換性を持つ複雑なアプリケーションをサポートします。
- ECSは、セットアップを簡素化するためにAWSサービスとシームレスに統合されます。
- EKSは、先進的なアプリケーションのための柔軟性、制御、およびスケーリング機能を提供します。
コンテナ化されたアプリケーションの人気の高まりは、スケールでアプリケーションをサポートするための適切なコンテナオーケストレーションプラットフォームの必要性を示しています。コンテナはライフサイクル全体で管理する必要があります - そしてAmazon ECSとのControl-M統合は、エンタープライズワークフローオーケストレーションをコンテナライフサイクルに追加し、チームが複雑なクロスシステムデータとアプリケーションパイプライン内でECSタスクをスケジュールできるようにします。これらのコンテナオーケストレーション製品は、KubernetesやRancherのようなオープンソースソリューションから、以下のようなプロバイダー特有の実装まで多岐にわたります:
- Amazon Elastic Container Service (ECS)
- Azure Kubernetes Service (AKS)
- Elastic Kubernetes Service (EKS)
これらの異なるプラットフォームは、それぞれ独自の利点と欠点を持っています。Amazon自体は、上記のECS、EKS、AWS Fargate、および最新のオプションEKS Anywhereのような、広範なコンテナ管理サービスと関連ツールを提供しています。AWSユーザーは、ニーズに最も適したコンテナ管理プラットフォームを選択する前に、これらのソリューションを慎重に評価する必要があります。
コンテナ管理の仕組み
コンテナは、アプリケーション自体からすべての構成、依存関係、システムライブラリなどを含む軽量、スタンドアロン、ポータブル、実行可能なパッケージです。このコンテナ化は、アプリケーションの開発と展開を大幅に簡素化します。しかし、コンテナを実行するためには以下のものが必要です:
- CPU、RAM、ストレージリソースを備えた実行環境
- コンテナ、他のサービス、および広範なインターネットとの通信を行うためのネットワーキング
- ストレージとデータベース
- キャッシング、API、その他の外部サービス
- メトリクス、アプリケーションおよびシステムログ、セキュリティからのモニタリング
コンテナはアプリケーション自体をカプセル化しますが、コンテナ管理またはオーケストレーションプラットフォームは、コンテナのライフサイクル全体で必要な上記の他の施設を提供します。ECSとEKSは、AWSが提供するこのコンテナ管理機能を提供する主要なオファリングです。以下のセクションでは、これら2つのオファリングがどのようなものかを見ていきます。
ECS vs. EKS vs. Fargate
Amazon Elastic Container Service (ECS) とは?
Elastic Container Serviceは、Kubernetesの簡略版と見なすことができますが、それは誤解を招くかもしれません。Elastic Container Serviceは、AWSオピニオンによる完全に管理されたコンテナオーケストレーションサービスです。ECSは、管理機能を犠牲にすることなく、シンプルさを考慮して構築されています。AWSアプリケーション/ネットワークロードバランサーやCloudWatchなどのAWSサービスと簡単に統合されます。Amazon Elastic Container Serviceは、スケジューラーを使用して次を決定します:
- コンテナが実行される場所
- 開始されるコピーの数
- リソースがどのように割り当てられるか
以下の画像に示すように、ECSはシンプルで理解しやすいモデルを採用しています。スタック内の各アプリケーション(API、Thumb、Web)はECSのサービスとして定義され、リソース要件に合わせて1つ以上の基盤となるホスト上でタスク(インスタンス)をスケジュール(実行)します。

このモデルは、従来のサーバーベースの実装に非常に似ているため、コンテナ化されたワークロードに対して比較的理解しやすく、実装しやすいです。そのため、アプリケーションをECSに移行することは、コンテナ化されたアプリケーションとコンテナイメージをAmazon Elastic Container Repository (ECR) にプッシュし、次にECSでイメージを実行するサービスを定義するだけで済む簡単な作業になります。ほとんどのチームはこのようなワークフローに簡単に適応できます。ECSは、ほとんどのニーズに合ったシンプルでありながら機能的な管理および監視ツールを提供しています。
Elastic Kubernetes Service (EKS) とは?
Elastic Kubernetes Serviceは、本質的に完全に管理されたKubernetes クラスターです。ECSとEKSの主な違いは、ネットワーキングやサポートコンポーネントなどのサービスをどのように処理するかです。
- ECSは、ALBやRoute 53などのAWS提供サービスに依存しています。
- EKSは、古いKubernetesクラスターと同様に、すべてのメカニズムを内部で処理します。
Elastic Kubernetes Serviceは、サービスの管理やデプロイにKubernetesの機能と柔軟性を提供し、サービスの管理の容易さを高めます。ただし、これらのすべての利点は、全体のアプリケーションアーキテクチャの複雑さの増加とともにやってきます。EKSは、コンテナをデプロイおよび管理するためのKubernetesのポッドの概念を導入し、ECSは個々のコンテナを直接使用してデプロイします。以下の画像は、すべてのサービス(例: プロキシ、サービス発見)がコンテナを実行する必要があるKubernetesクラスター内にあることを示しています。Thumbサービスが3つの別々のコンポーネントの組み合わせであると仮定しましょう:
- マイクロサービスAPI
- 画像処理エンジン
- ストレージエンジン
Kubernetesは、これら3つの別々のコンポーネントをThumbサービスを構成する単一のポッド内で実行することを可能にします。
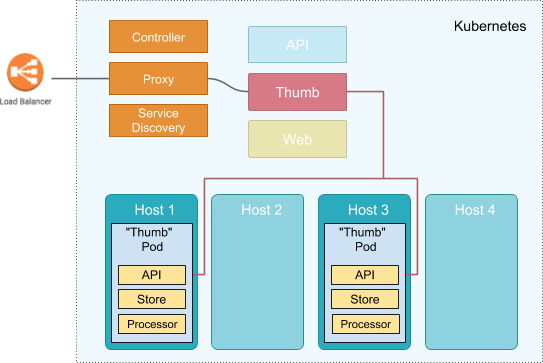
ポッド内のコンテナは、お互いに共存して実行されます。さらに、互いに簡単にアクセスでき、ストレージのようなリソースを共有でき、複雑な構成や外部サービスに依存することなく使用できます。これらの事実は、ユーザーがEKSを使用してより複雑なアプリケーションアーキテクチャを作成することを可能にします。さらに、EKSは、ユーザーがより広いKubernetesエコシステムにアクセスし、次のようなアドオンを使用できるようにします:
- ネットワークポリシープロバイダー Calico
- Romana レイヤー3ネットワーキングソリューション
- CoreDNS フレキシブルDNSサービス
- その他多くのサードパーティ製アドオンおよび統合
EKSはKubernetesに基づいているため、ユーザーは異なるKubernetesクラスター間でワークロードを移動する柔軟性を持ち、特定のプロバイダーやプラットフォームにベンダーロックインされることはありません。
Fargate とは?
管理サービスがあっても、サーバーは依然として存在し、ユーザーはECSまたはEKSで使用するコンピュートオプションの種類を選択できます。AWS Fargateは、サーバーレスの従量課金制コンピューティングエンジンで、サーバーを管理することなくアプリケーションの構築に集中できます。これは、AWSが基盤となるサーバーの管理を引き受け、ユーザーがサーバーを作成したり、ソフトウェアをインストールしたり、最新の状態に保つ必要がないことを意味します。AWS Fargateを使用するには、クラスターを作成し、ワークロードを追加する必要があります。その後、AWSは自動的にワークロード要件に合った事前設定されたサーバーを追加します。Fargateはほとんどの場合、より良いソリューションです。自己管理されたサーバーよりもコストが高くなることはなく、ほとんどの場合、正確な使用量に対してのみ請求されるため、コストを削減できます。したがって、ユーザーは自己管理されたサーバーのように未使用の容量を心配する必要はなく、コストを節約するために手動でシャットダウンする必要はありません。ただし、Fargateにはいくつかの注目すべき例外があります:
- Fargateは、厳格なセキュリティおよびコンプライアンス要件を持つ高度に規制された環境では使用できません。理由は、ユーザーが厳格な規制要件を満たすために必要な基盤となるサーバーへのアクセスを失うためです。さらに、Fargateは「専用テナンシー」ホスティング要件をサポートしていません。
- ECSおよびFargateは、AWS VPCネットワーキングモードのみをサポートします。これは、ネットワーキングレイヤーに対して深い制御が必要な場合には適していない可能性があります。
- Fargateは、ワークロードに応じてリソースを自動的に割り当てますが、正確なメカニズムに対する制御は制限されています。この自動リソース割り当ては、特に多くのワークロードがテストされるR&D環境では予期しないコストの増加を引き起こす可能性があります。そのため、容量制限のある自己管理されたサーバーがこれらのシナリオに対してより良いソリューションとなるでしょう。
EKS Anywhere についてはどうですか?
EKS Anywhereは、ユーザーが顧客管理のインフラストラクチャ上でKubernetesクラスターを作成および操作できるようにすることで、EKSの機能を拡張します。デフォルトの構成で提供され、EKSコンソールを使用してクラスターを管理するために必要なツールを提供します。EKS Anywhereは、Amazon EKS Distroに基づいて構築されており、インフラストラクチャ上に存在するすべての必要かつ最新のソフトウェアを提供します。さらに、EKS Anywhereは、完全に自己管理されたKubernetesクラスターと比較して、はるかに信頼性の高いKubernetesプラットフォームを提供します。EKS Anywhereは、ハイブリッドクラウドアーキテクチャを強化するための優れたオプションでもあり、クラウドとオンプレミスの間で運用の一貫性を維持します。さらに、EKS Anywhereは、データ主権が主要な懸念事項である場合に、オンプレミスインフラストラクチャにデータを保持するための理想的なソリューションを提供します。AWSを活用してアプリケーションアーキテクチャとデリバリーを管理します。
ECSとEKSの主な違い
ECSとEKSはどちらもコンテナ管理のための便利なツールですが、違いがあります。どちらの選択が強みと利点があるのかを評価するのに役立つように、詳細を集めて、比較を容易にしました。
プラットフォーム統合:
- ECS: Elastic Load Balancer、AWS Fargate、Amazon RDSなどのAWSサービスとの統合がシームレスで、デプロイと管理を簡素化します。
- EKS: Kubernetesに基づいており、オンプレミスとクラウドの両方でアプリケーションを実行する柔軟性を提供しますが、AWSサービスとの統合にはより多くの労力が必要です。
スケーラビリティ:
- ECS: 需要に応じてアプリケーションを自動的にスケールし、柔軟性のためにFargateおよびEC2起動タイプの両方をサポートします。
- EKS: 自動スケーリンググループとKubernetesの水平ポッドオートスケーラーの手動設定が必要で、管理がより複雑になります。
セキュリティ:
- ECS: IAMロール、セキュリティグループ、VPCネットワーク隔離など、AWSの強力なセキュリティ機能を活用します。
- EKS: RBAC、ネットワークポリシー、シークレット管理など、Kubernetesのネイティブなセキュリティ機能を活用し、深いKubernetesの知識が必要です。
価格モデル:
- ECS: コンテナによって消費されるvCPUやメモリなどのリソースに基づいて料金が請求され、追加のサービス料金はありません。
- EKS: クラスターごとに固定料金とリソース消費コストがかかり、複数のクラスターを持つ大規模なプロジェクトにとってはECSよりも高価になる可能性があります。
複雑さ:
- ECS: セットアップと管理が容易で、AWSツールへのシームレスな統合により運用の複雑さを軽減します。
- EKS: Kubernetesの深い理解が必要で、より多くのコントロールを提供しますが、管理の複雑さが増します。
Amazon ECS vs. EKS の選択: あなたにとってどちらが適切ですか?
EKSは間違いなくより強力なプラットフォームです。しかし、これはEKSがどのワークロードに対してもデファクトの選択肢であることを意味するわけではありません。ECSはそのシンプルさと機能セットにより、依然として多くのワークロードに適しています。
ECSを使用する場合
- ECSは、習得の難易度が低く、始めるのがはるかに簡単です。リソースが限られている小規模な組織やチームにとっては、Kubernetesに関連するオーバーヘッドと比較して、コンテナワークロードを管理するためのより良いオプションです。
- より緊密なAWS統合により、ユーザーはALB、NLB、Route 53などの既に馴染みのあるリソースを使用してアプリケーションアーキテクチャを管理できます。これにより、アプリケーションを迅速に立ち上げるのに役立ちます。
- ECSはKubernetesへの足がかりとなることができます。一度にEKSに適応するのではなく、ユーザーはECSを使用してコンテナ化戦略を実施し、事前投資が少なくて済む管理サービスにワークロードを移行できます。
EKSを使用する場合
一方で、ECSは時に設定オプションが限られているため、あまりにもシンプルすぎることがあります。ここにEKSの優れた点があります。EKSは、あらゆる規模のワークロードを構築および管理するための機能と統合をはるかに多く提供します。
- 多くのワークロードにはポッドが必要ないかもしれません。しかし、ポッドはポッド配置とリソース共有に対する比類のない制御を提供します。これは、ほとんどのサービスベースのアーキテクチャを扱う際に非常に貴重です。
- EKSは、EC2、Fargate、さらにはEKS Anywhereを介してオンプレミスで実行する柔軟性を持ちながら、基盤となるリソースを管理する際にはるかに大きな柔軟性を提供します。
- EKSは、任意のパブリックおよびプライベートコンテナリポジトリを使用する能力を提供します。
- ECSの監視および管理ツールは、AWSによって提供されるものに限られています。ほとんどのユースケースには十分ですが、EKSは組み込みのKubernetesツールや即座に利用可能な外部統合を介して、より大きな管理および監視機能を提供します。
全体として、プラットフォームの選択は特定のユーザーのニーズに応じて変わります。どちらのオプションにも利点と欠点があり、ワークロードによってはどちらでも適切な選択となる可能性があります。要約すると、Kubernetesに精通していて、その提供する柔軟性と機能を得たい場合はEKSを選ぶのが良いでしょう。一方、コンテナのスタートアップやシンプルなソリューションを求めている場合は、まずECSを試すことができます。
関連の読み物
AWS ガイド
- AWS サーバーレスアプリケーションモデルをマスターするための初心者ガイド
- AWS Well-Architected Framework: 6つの柱とベストプラクティス
- AWS グローバルクラウドインフラストラクチャ: リージョン、ゾーン、その他
- Amazon VPC とは? Amazon Virtual Private Cloud の説明
- EFS とは? Amazon Elastic File System の説明
- AWS 管理ツール: 利用可能なものと選択方法
- AWS Organizations とは? 主要な機能、利点、およびベストプラクティス
- AWS スポットインスタンスの紹介
- AWS リザーブドインスタンスの紹介
- AWS Route 53 の紹介
- AWS Elastic Load Balancing とは?
- AWS ECS vs AWS Lambda: 違いと選択方法
- AWS ECS vs. EKS: 違いと選択方法
- AWS EBS (Elastic Block Store) とは?
- AWS Snowball Edge: エッジコンピューティングによるデータ転送
- AWS クラウドデザインパターン
- AWS クラウドデータベースの説明: マルチクラウドにおける革新
- AWS Braket 量子コンピューティング: 始める方法
- AWS vs Azure vs GCP: 主要な3つのクラウドプラットフォームの比較
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を表すものではありません。