ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + Terraform
あなたのTerraformワークフローは、ワークスペースの実行が開始される前に始まります — 何か上流で壊れると失敗する可能性があります。AWS S3の展開アーティファクトが到着しない。インフラストラクチャの変更ウィンドウの後にGitHub Actionsビルドが完了します。Control-Mは、アーティファクトの到着、アプリケーションのビルド、Terraformの実行、下流の展開の完全なチェーンを調整します。
一般的なワークフローの問題
これがあなたの週のように聞こえますか?
これはエッジケースではありません。これは、複数のツールでTerraformワークフローを実行しているチームの通常の運用条件です。Control-Mがそれぞれをどのように処理するかを見てみましょう。
上流障害
アプリケーションビルドが失敗しました。Terraformは午前2時にまだスケジュールされています。
Control-MはビルドとTerraformの実行を依存ジョブとしてモデル化します。したがって、失敗した前提条件はワークスペースの立ち上げを妨げます。インフラストラクチャの変更は、切断されたスケジュールが実行する時期を示しているため、必要なアプリケーション状態を待ちます。
実行失敗
Terraformの実行が失敗しました。3つの下流デプロイメントジョブがまだ待機しています。
Control-MはTerraformワークスペースの実行(プランと適用)をトリガーし、その完了ステータスに基づいて依存ジョブをゲートします。失敗したインフラストラクチャの実行は下流チェーンを停止させ、アプリケーションデプロイメントを不完全なインフラに対して継続させるのではなく、失敗を含めます。
同時変更
2つのプロダクション変更が準備完了です。環境に触れるべきは1つだけです。
Control-Mのリソースプールとロックリソースは、Terraformジョブの周りにオーケストレーションコントロールを追加し、ワークフローが共有環境やリソースを競う際に実行を調整します。チームは重要な変更を直列化し、独立してスケジュールされたプロダクションワークフロー間の衝突を減らすことができます。
SLAリスク
インフラストラクチャの実行が遅れています。あなたの午前6時のリリースはそれに依存しています。
Control-Mは、TerraformサービスにSLA管理を添付し、ワークスペースの実行をより大きなワークフロー内で追跡できます。運用チームはビジネスサービスのコンテキストでインフラストラクチャの遅延を確認し、遅れたTerraformの実行が納品の約束を逃す前に介入できます。
手動ハンドオフ
Terraformが成功裏に終了しました。誰かがアプリケーションのデプロイメントを開始する必要があります。
Control-Mは、Terraformジョブを他のControl-Mジョブと1つのスケジューリング環境に統合します。ワークスペースの成功した完了は、下流の依存関係を自動的に満たすことができ、インフラストラクチャのプロビジョニング、構成、デプロイメント、検証、および他のプロダクションワークフローの段階間の手動ハンドオフを排除します。
統合の事実
Control-M + Terraform
|
APIと自動化の機能 |
Control-M Automation API · Terraformワークスペースの作成(Terraform CloudまたはEnterprise) · ワークスペースでの実行をトリガー(プランと適用) · ワークスペースの実行のためのパラメータを作成 · Control-M SaaSまたはAutomation APIでのジョブを定義 |
|
展開モデルとインフラストラクチャの柔軟性 |
Control-M SaaS · Control-M自己管理 · 任意のTerraformエンドポイントに接続 · Linuxエージェント · Windowsエージェント · 単一の集中スケジューリング環境 |
|
セキュリティ姿勢 |
安全な接続プロファイルに格納されたTerraformの資格情報 · 任意のTerraformエンドポイントに接続 · 中央集中的な接続プロファイル管理 |
|
インシデント対応とMTTRの有効化 |
Terraformジョブの周りで利用可能なControl-Mプラットフォーム機能:リソースプール · リソースのロック · SLAの監視 · 高度なスケジューリング基準 · 障害耐性 |
エンドツーエンドオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-Mは、Terraform、GitHub、Jenkins、Ansible、クラウドサービス、およびアプリケーションの展開にわたるワークフローを単一のジョブフローで調整します — 依存関係の追跡、SLAの可視性、およびそれらすべての自動回復を備えています。
- ツール間の依存関係:GitHub → Jenkinsビルド → Terraformワークスペース → アプリケーション展開
- データ対応トリガー:アーティファクトの到着、APIイベント、ビルドの完了、ワークスペースの完了
|
Terraform |
ワークスペースの実行 · パラメータを渡す · ワークスペースを作成 · 変数を作成 · 実行状況を監視 |
|
GitHub |
ソース変更ワークフローの引き渡し · API駆動の調整 · 上流の依存関係 |
|
Jenkins |
ビルドオーケストレーション · 完了依存関係 · 下流リリースの引き渡し |
|
Ansible AWX |
ジョブテンプレートの起動 · 構成ワークフローの調整 · ステータスの追跡 |
|
AWS |
クラウドサービスオーケストレーション · インフラストラクチャ依存関係 · 下流ワークロード実行 |
|
Azure |
クラウドサービスオーケストレーション · インフラストラクチャ依存関係 · 下流ワークロード実行 |
|
アプリケーションデプロイメント |
依存関係ゲーティング · スケジュール実行 · SLA対応ワークフローハンドオフ |
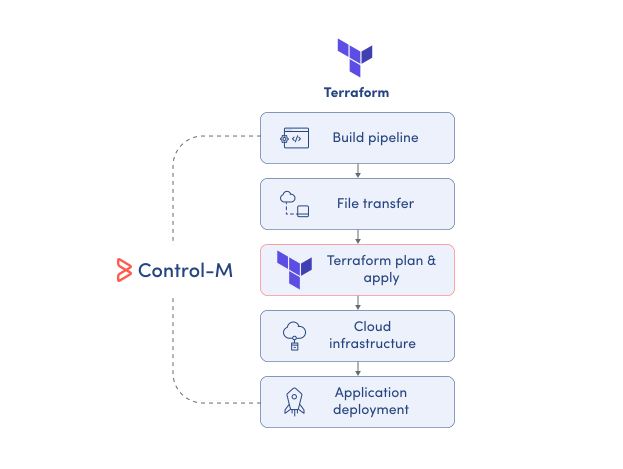
インフラストラクチャを監視する
完全なプロダクションワークフロー内でTerraformの実行を監視します。
Terraformはそのワークスペース内で何が起こるかを示します。Control-Mは、その実行に周囲の運用コンテキストを追加し、ビルド、転送、クラウドジョブ、およびそれに依存またはそれを可能にするデプロイメントと並行して監視します。これにより、チームは以下を追跡できます:
-
Terraform実行(プランと適用)のフロー内での完了ステータス
-
上流および下流依存関係
-
クロスプラットフォーム実行ステータス
-
エンドツーエンドのワークフロー進捗
-
SLAリスクと例外
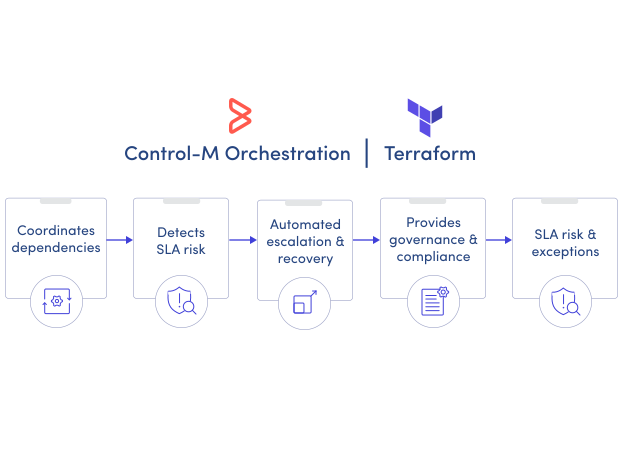
SLA保証
インフラストラクチャの変更を納品期限に合わせて調整します。
成功したTerraformの実行でも、それに依存するサービスには遅すぎる場合があります。Control-Mはインフラストラクチャ実行をエンドツーエンドのサービスタイミングに接続し、チームがワークフローの遅延を特定し、重要な納品コミットメントを保護するのを支援します:
-
エンドツーエンドSLAトラッキング
-
予測遅延可視性
-
依存関係を考慮したインフラストラクチャスケジューリング
-
リソースとロック制御
-
中央集権的運用監視
ドキュメント
複雑なワークフローに秩序をもたらす
Control-Mがチームにどのように複雑なプロセスを可視性、調整、制御を強化してオーケストレーションするのかを学ぶ。
