ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + Azure Resource Manager
あなたの Azure Resource Manager ワークフローは、デプロイメントが実行される前に始まり、上流の何かが壊れると失敗する可能性があります。Azure Blob Storage の ARM テンプレートが準備できていない。Terraform インフラストラクチャジョブが長時間実行される。Control-M は、テンプレートの到着、インフラストラクチャの準備、Azure のデプロイメント、および下流の検証のフルチェーンをオーケストレーションします。
一般的なワークフローの問題
これがあなたの週のように聞こえますか?
これらはエッジケースではありません。これらは、複数のツールでAzure Resource Managerデプロイメントを実行しているチームの通常の運用条件です。Control-Mがそれぞれをどのように処理するかを見てみましょう。
テンプレートの準備状況
あなたのARMテンプレートが変更されました。検証が完了する前に本番デプロイメントが開始されました。
Control-MはAzure Resource Managerのデプロイメントを上流の検証が成功裏に完了することに依存させます。デプロイメントは、その必要な前提条件が期待される状態に達した後にのみリリースされ、ワークフローが準備できる前にインフラストラクチャの変更が開始されるのを防ぎます。
クロスツール依存性
Terraformが遅れて終了しました。あなたのAzureデプロイメントはすでに午前2時に予定されています。
Control-Mは、切り離されたスケジュールを明示的なクロスツール依存関係に置き換えます。Azure Resource Managerジョブは、必要なTerraformワークフローが成功裏に完了するのを待ち、その後自動的に進行します—インフラストラクチャの段階間のタイミングの仮定を排除します。
デプロイメント失敗
Azureが失敗したデプロイメントを返しました。下流の構成はまだキューに入っています。
Control-MはAzure Resource Managerのジョブステータス、結果、出力を監視し、ワークフローディペンデンシーを適用して、次のジョブをリリースする前に依存関係を処理します。失敗したデプロイメントは、構成やアプリケーションのワークロードが続く前に、失敗を含む依存パスを停止することができます。
SLAリスク
環境は午前6時までに準備が整っている必要があります。プロビジョニングが遅れています。
Control-MはAzure Resource Managerの実行を広範な本番ワークフローのSLAに接続します。チームはインフラストラクチャのプロビジョニングを上流および下流のジョブとともに追跡し、デリバリリスクを特定し、遅延デプロイメントがビジネスサービスに影響を与える前に介入できます。
資格情報管理
クライアントシークレットが変更されました。あなたの夜間インフラストラクチャデプロイメントはもはや認証できません。
Control-MはAzure Resource Managerの資格情報を接続プロファイルに集中管理し、Service PrincipalまたはManaged Identity認証をサポートします。Service Principalのシークレットは、サポートされている外部ボールト統合を通じて取得することもでき、個々のジョブ内の資格情報処理を減少させます。
Control-M + Azure Resource Manager
Control-M + Azure Resource Manager
|
API と自動化機能 |
自動化 API · JSON ジョブ定義 · デプロイメント作成 · デプロイメント更新 · リソースグループのターゲティング · JSON デプロイメントプロパティ · Control-M CLI プロビジョニング |
|
デプロイメントモデルとインフラストラクチャの柔軟性 |
Control-M SaaS · Linux エージェント · Windows エージェント · ハイブリッド環境 · サービス プリンシパルを使用したオンプレミスエージェント · マネージド ID を使用した Azure VM エージェント · カスタム Azure Resource Manager エンドポイント |
|
セキュリティ姿勢 |
安全な接続プロファイル · サービス プリンシパル · マネージド ID · Azure テナント ID · クライアント シークレット · サービス プリンシパルのシークレット用の外部ボールトサポート · マネージド ID クライアント ID |
|
インシデント対応と MTTR 有効化 |
デプロイメントステータスの監視 · 結果と出力のキャプチャ · 構成可能なステータスポーリング · 下流のカスケード防止 · 依存関係ベースの障害抑制 · SLA ジョブの添付 · 中央集権的なワークフローの監視 |
エンドツーエンドのオーケストレーション
1つの本番ワークフロー。スタック内のすべてのツール。
Control-M は、Azure Resource Manager、Terraform、Azure Blob Storage、Azure Functions、Azure Data Factory、API、およびファイル転送にわたるワークフローを単一のジョブフロー内でオーケストレーションします。依存関係の追跡、SLA の可視性、およびそれら全てにわたる自動回復を伴います。
- クロスツール依存関係: Terraform → Azure Resource Manager デプロイメント → Azure Function → アプリケーション検証
- データ意識トリガー: ファイル到着、API イベント、インフラストラクチャジョブの完了、デプロイメントステータス
|
Azure Resource Manager |
デプロイメント作成 · デプロイメント更新 · ステータス監視 · 結果と出力 |
|
Terraform |
ワークスペース実行 · インフラストラクチャプロビジョニング · クロスツール依存関係の制御 |
|
Azure Blob Storage |
テンプレートの配信 · ファイル到着依存関係 · ワークフローの引き渡し |
|
Azure Functions |
関数の実行 · 下流の自動化 · 完了の追跡 |
|
Azure Data Factory |
パイプラインのオーケストレーション · 状態追跡 · 下流依存関係 |
|
REST API |
サービス呼び出し · ワークフロー引き継ぎ · アプリケーション検証 |
|
ファイル転送 |
安全な配信 · 到着検出 · 下流トリガー |
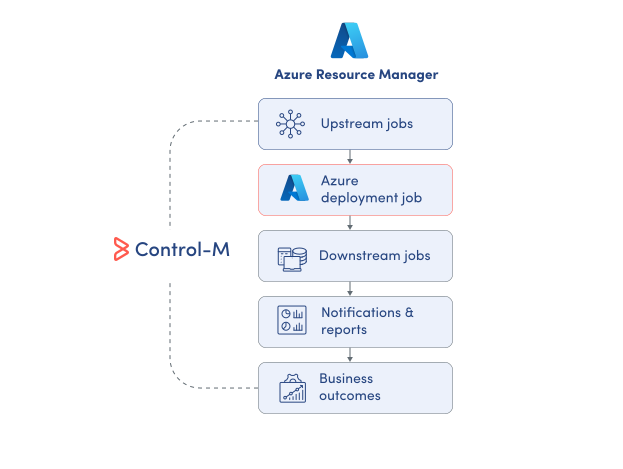
ワークロードを監視する
フルワークフローにわたってAzureデプロイメントを監視する。
Azure Resource ManagerはAzure展開内で何が起こっているかを報告しますが、本番実行はしばしばその境界外のツールにまたがります。Control-MはAzureジョブとそれに関連する依存関係への集中可視化を提供します:
-
デプロイメント実行状況
-
ジョブ結果と出力
-
上流および下流の依存関係
-
クロスツールワークフローの状態
-
実行時および失敗の可視性
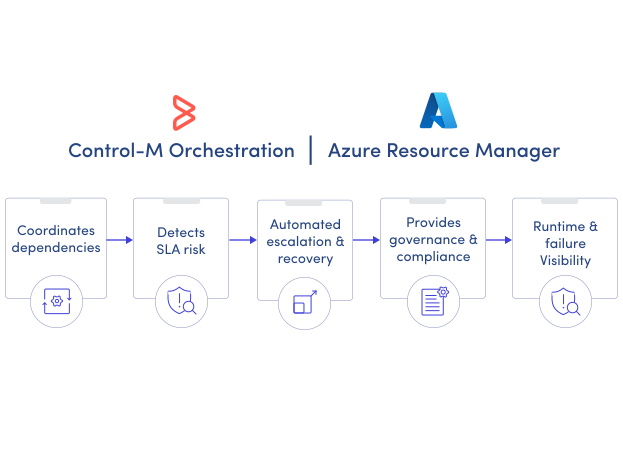
SLA保証
インフラストラクチャのプロビジョニングを本番のSLAに合わせて維持する。
成功したAzureデプロイメントでも、それに依存するサービスにとっては遅すぎる可能性があります。Control-Mはインフラストラクチャの実行をエンドツーエンドのワークフローに接続し、個々のデプロイメントを超えたSLAの可視化を提供します:
-
エンドツーエンドのSLA追跡
-
デプロイメント依存関係の可視化
-
SLAリスクの特定
-
下流実行の制御
-
中央集権的な運用監視
複雑なワークフローに秩序をもたらす
Control-Mがチームにどのように複雑なプロセスを可視化、調整、制御するのかを学ぶ。
