




ポイント: COBIT、つまり情報および関連技術の制御目標は、企業ITシステムを管理するために設計されたフレームワークであり、ガバナンス、セキュリティ、リスク管理を強調しています。最新のバージョンであるCOBIT 2019は、AgileおよびDevOpsの実践を統合し、ITガバナンスを強化するためにフレームワークを現代化しました。
- COBITは、ITリソースをビジネス目標に整合させるためのベストプラクティスを提供します。
- IT関連のリスクを管理するためのモデルを提供します。
IT管理はベストプラクティスフレームワークであふれています。これらのフレームワークは、コストとリソース管理を改善し、リスクを測定し、顧客サービスを迅速化し、予測手法を通じて分析を革新するための哲学と具体的な道筋を提供します。
COBITはそのようなベストプラクティスフレームワークの一つですが、その範囲はほとんどのフレームワークとは異なり、セキュリティ、リスク管理、およびガバナンスに狭く焦点を当てています。ビジネスプロセスを合理化し、ITをビジネスニーズと同期させ、ITインフラを変更するか、マルチクラウドを管理する場合、COBITは答えではありません。
[helix-video]
しかし、ほとんどの企業がビジネスの成功のためにITに大きく依存しているため、時にはIT自体が製品であることもあります。COBITは、業界を問わず、世界中の企業のリスクとセキュリティを開発、制御、維持するために不可欠です。
情報および関連技術の制御目標の略称であるCOBITは、ITガバナンスと管理を指導するために最初に開発されました。最新のバージョンであるCOBIT 2019は、そのフレームワークの一部を改良し、常に存在するサイバーセキュリティの脅威やAgileおよびDevOpsの実践の取り入れを考慮した必須の更新を提供しています。
この記事は、COBITフレームワークの入門書として機能し、COBITの意味を理解し、あなたの企業にとってそれが適切なソリューションであるかどうかを判断するためのガイダンスを提供します。
COBITを簡単に説明すると?
情報および関連技術の制御目標(COBIT)は、企業ITシステムを管理するためのフレームワークです。COBITは、ITリソースとプロセスがビジネス目標と整合し、サポートすることを確認するためのベストプラクティスと原則のコレクションであり、ツールやモデルを含んでいます。1996年に情報システム監査および制御協会(ISACA)によって最初に紹介され、その後多くの開発ラウンドを経ています。
ISACAとは何ですか?
ISACAは情報システム監査および制御協会の略です。この組織は1969年に設立され、IT専門家が組織のビジネス目標をサポートするITシステムを作成するのを支援します。ISACAは、ITガバナンス、リスク管理、サイバーセキュリティ、および監査支援に関する標準、ガイドライン、およびベストプラクティスに焦点を当てています。
COBITの利点は何ですか?
COBITは、ITの価値と信頼を最大化するのを助けるモデルを提供し、これらの拡張ガイドラインは、セキュリティ、リスク、報酬、ビジネスおよびITコンサルティング専門家に、企業の目標と戦略を提供し、維持するのを助けるためのより広範なフレームワークを提供します。COBITの多くの利点のいくつかは以下に示されています:
- 技術の効率的かつ効果的な適用を通じて運用の卓越性を達成するのを助けます。
- ITサービスと技術のコストを最適化します。
- IT関連のリスクを管理し、維持するのを助けます。
- 戦略的ビジネス目標に合わせてITを効果的かつ革新的に使用することを確保します。
- ビジネス上の意思決定をサポートするための高品質な情報を維持します。
- ビジネス志向のポリシー、規制、関連法、および契約上の合意に準拠しているIT企業を完全にサポートします。
COBITの歴史
国際的な専門職団体ISACAは1996年に、IT関連構造の周りでより良く作業するための制御目標のセットとしてCOBITを最初にリリースしました。
監査を超えた価値と可能性が明らかになると、ISACAは1998年により包括的なバージョンをリリースし、2000年にリリースされた第3版では管理ガイドラインを追加してさらに拡張しました。AS 8015の開発:情報および通信技術の企業ガバナンスに関するオーストラリア基準とISO/IEC 38500は、2005年1月と2007年1月にそれぞれ、信頼性のある情報および通信技術(ICT)ガバナンス要素の必要性に対する意識を高めました。
2011年に、ISACAはCOBIT 5をリリースし、7年間の標準となりました。2018年11月に、ISACAはCOBIT 2019をリリースし、大きな変化がありました。
ITの革新が変化をもたらす:COBIT 2019
COBITの最新のバージョンは、ビジネス界におけるITの大規模な拡張に合わせてフレームワークを現代化します。COBIT 2019は、ITIL、TOGAF、およびCMMIと見事に調和し、組織全体のプロセスを統一するための良い傘フレームワークとして機能します。
COBITコアモデル内では、COBITの中心に40のガバナンスと管理目標があります。ユーザーフィードバックとITの信頼性とニーズに基づいて、COBIT 2019はデータ駆動型のビジネス目標に追いつくために、成熟度と能力の測定を展開するためのより柔軟なオプションを提供します。
ISACAによると、COBIT 2019には以下のような新しい目標もあります:
- COBITの関連性を促進するために、グローバルな標準とベストプラクティスとの整合性を改善
- 新しいオープンソースモデルは、グローバルなフィードバックを可能にし、より迅速でアジャイルな更新と改善をもたらすことを期待しています
- COBITを企業に適したガバナンスシステムにするためのより多くのガイダンスと処方
- CMMIに合わせたより良い測定ツール
COBIT 2019ガイドブックは、以前のバージョンを大幅に改訂し、4つの重要なガイドをもたらします:
- 導入&方法論
- ガバナンス&管理目標
- 設計ガイド
- 実施ガイド
COBITの構造
最高レベルから、COBITは次のセグメントで構成された3レベルの構造を作成します:
- ビジネス要件(COBITの情報基準)、整合性、有効性、可用性、効率性、コンプライアンス、機密性、信頼性などの指標を含みます
- ITリソース、インフラストラクチャ、アプリケーション、情報、人を含みます
- ITプロセス、ドメインプロセスに分かれています
COBITキューブ
これらのコンポーネント間の関連性は、COBITキューブによって示されます。
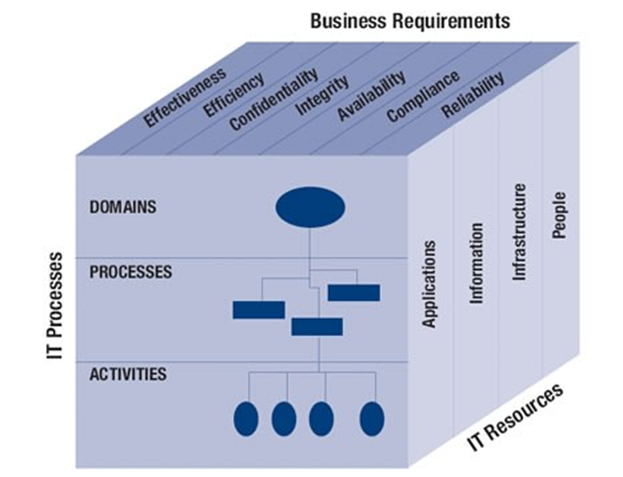
すべてのプロセスは4つのドメインの下にリストされています:
- PO:計画と組織
- AI:取得と実施
- DS:提供とサポート
- ME:監視と評価
COBITフレームワークの説明
COBITのビジネス志向と運用形態は、ビジネス目標をIT目標にリンクさせ、達成度を評価するための情報指標と成熟度モデルを提供し、ビジネスとITプロセスオーナーの相互責任を記録することを含みます。COBITフレームワークの運用形態の範囲を完全に理解するために、2つの主要なパラメータが提供されます:
- コントロールは、ビジネス目標と戦略が達成され、望ましくない事象が迅速かつ簡潔に検出され修正されることを保証するために設計された手続き、実践、ポリシー、組織構造の形態です。
- ITコントロール目標は、特定のIT操作に関する制御手続きを実施することによって達成されるべき受け入れ可能な結果のレベルを示す声明です。
今日利用可能な2つの異なる種類のコントロールモデルがあります:
- ビジネスコントロールモデルクラスのもの(例:COSOおよびCoCo)
- ITに焦点を当てたコントロールモデル(例:DTI)
COBITはこの2つの間に存在するギャップを埋めることを目指しています。
COBITは、管理のためにより包括的で、情報システム管理の純粋な技術基準よりも高いレベルで機能します。ITガバナンスは、リスク対リターンを評価しバランスを取りながら、企業が目標を達成できるように制御し指導するために設けられた構造として定義されます。COBITフレームワークの基本的な概念は、ITにおけるコントロールは、ビジネス目標または要件をサポートするために必要な情報に焦点を当て、IT関連リソースを管理するために必要なプロセスを通じて、情報を結果として扱うことによって達成されるというものです。
COBITの原則は何ですか?
COBITの6つの原則は、IT企業ガバナンスの重要な側面を示します:
- 利害関係者のニーズを満たすために、ITガバナンスシステムをその要件に合わせて調整し、利益、リスク、リソースのバランスを取ることで価値を創出します。
- 効果的なITガバナンスシステムは全体的でなければならず、すべての要素が考慮されるように、いくつかの別々のコンポーネントで構成されている必要があります。
- あなたのガバナンスシステムがビジネスおよび環境が進化する中で関連性を保つために、動的であることを確保します。
- 運用に焦点を当てるIT管理と監視に焦点を当てるITガバナンスは分離され、重複しない定義された役割を持つべきです。
- 企業のニーズを満たすために調整されたITガバナンスシステムコンポーネントを定義し、優先順位を付けます。
- 企業が設定した目標を達成するために、ガバナンスシステム内でITのすべての機能、データ、および技術を統一された全体としてカバーします。
COBITのコンポーネントは何ですか?
COBITのコンポーネントには以下が含まれます:
- フレームワーク。ITドメインとプロセスによってITガバナンスの目標と良好な実践を整理し、分類した後、これらをそれぞれのビジネス要件に関連付けます。
- プロセス記述。企業内のすべての人のための参照プロセスモデルと共通の言語。
- コントロール目標。各ITプロセスの効果的な制御のための高レベルの要件の完全なセットを使用します。
- 管理ガイドライン。責任を割り当て、目標に合意し、パフォーマンスを測定し、他のプロセスとの相互関係を示します。
- 成熟度モデル。プロセスごとの成熟度と能力を評価し、ギャップに対処するのを助けます。
誰がCOBITを使用しますか?
COBIT 2019はエンタープライズフレームワークであるため、通常は3種類の人々がCOBITフレームワークに直接関与します:
- 管理者。COBITは、企業管理者がリスク対報酬のバランスを取り、変化するIT世界での投資を制御するのを助けます。
- 監査人。COBITは、監査人が監査対象の件についての保証の程度に関する受け入れ可能な意見を実現し、内部制御に関して管理者に助言を提供するのを助けます。
- ユーザー。企業のユーザー—通常は社内のIT従業員—は、内部または外部の当事者が提供するITサービスのセキュリティと制御を確保するためにCOBIT原則と関与することがあります。
公式に指定されているわけではありませんが、ビジネスプロセスオーナーは、ITプロセスを管理する上でより効果的なサービスを提供するためにCOBITを使用できます。
COBIT認証
COBIT 2019のユーザーは、企業内でCOBITの準拠を確保するために認証を求めることがあります。3つのオプションがあります:
- COBIT Bridge。この1日のコースは、COBIT 5で既に認証を受けたユーザーを対象に、COBIT 2019の最新情報を提供します。
- COBIT 2019 Foundation。この2日のコースは、COBITに関する事前の知識を必要とせず、最終的に認証試験を実施します。
- COBIT 2019 Design and Implementation。最新のバージョンで新たに開始され、この認証は会社にとっての最適なガバナンスシステムを設計する方法を教えます。
2019年8月、ISACAは、内部監査人協会(IIA)と共にガバナンス、リスク、および制御会議を開催し、事前会議のBridge認証オプションを提供しています。
COBITと他のITフレームワークおよびプロセス
企業IT管理者は、他のIT特有のフレームワークやプロセスを頻繁に展開します。幸運なことに、COBITの概念と構造は、以下のような他の人気のある選択肢とうまく一致します:
- CMMI
- TOGAF
ユニークに、COBITは何をするかにより多くの焦点を当てており、どのようにするかに関しては、他のツール、フレームワーク、メソッドに委任することがよくあります。
代替ガバナンスフレームワーク
すべてのガバナンスフレームワークは、コンプライアンスの失敗からの最小限の財務損失を実現するための最良の運用技術を実装することを目的としています。これらのフレームワークは、企業が規制監査を受け、合格するのを容易にすることを目指しています。制御フレームワークとセキュリティ基準は、しばしば交換可能な用語です。
COBITの定義を基にしてパラメータを設定すると、COBITは制御フレームワークとして分類され、ビジネスプロセスオーナーのためのツールとして、責任の迅速な遂行を促進するための支援制御モデルを提供します。
| ITIL | COBIT | ISO/IEC 20000 | |
|---|---|---|---|
| それは何ですか? | ITサービス管理のためのベストプラクティスの出版物のセット | 企業ITのガバナンスと管理のためのビジネスフレームワーク | ITサービス管理システム要件の国際標準 |
| どのくらいの長さですか? | 約1800ページの合計で5つのコア出版物、さらに補完的な出版物 | 94ページのコア出版物、さらに230ページの支援プロセス、その他の出版物 | パート1(サービス管理システム要件)は36ページがあり、他の部分は他の側面をカバーしています |
| 市場ではどのように見られていますか? | ITILは内部プロセスに焦点を当てています。最近のバージョンでは、サービスライフサイクルと価値および顧客に対するより多くの焦点が組み込まれています | COBITは監査とコンプライアンスの歴史から来ています。最新のバージョンはITサービスガバナンスと管理に向かっています | ISO/IEC 20000は国際標準であり、主な焦点は標準への準拠を示すための認証を達成することです |
| 一般的に誰が使用していますか? | 内部または外部のITサービスを提供する任意の組織。最も一般的には運用IT部門で使用されます | 大企業の内部IT組織。COBITは戦略チームや監査とコンプライアンスに責任を持つ人々によってよく使用されます | 外部定義された標準を満たすことを示したいIT組織 |
| 主に何のために使用されていますか? | 運用ITサービス管理プロセスを定義するのを支援する | ITの監査およびコンプライアンス要件を定義する | IT組織が認識された標準を満たしていることを示す |
一方、COBITは、企業またはIT管理チームによって一般的に受け入れられ、承認されたビジネス慣行または技術製品として標準を説明します。COBITの効果がそれほど高くなくても、COBITに簡単に置き換えられるさまざまなセキュリティ標準と制御フレームワークがあります。
以下は、情報セキュリティ要件に対応するCOBITと相互に交換可能なセキュリティ標準と制御フレームワークです:
- 2002年の連邦情報セキュリティ管理法(FISMA)、これは、連邦の運用と資産をサポートする情報リソースに対するセキュリティコントロールの有用性と効率を確保します。この法律は、NISTが適切なセキュリティを提供するために必要な最小限のコントロールを開発し、改善するための資金を提供することを許可しました。
- 連邦情報システムコントロール監査マニュアル(FISCAM)、これは、財務諸表監査において使用するために情報システム監査人によって発行されます。これは監査基準ではありませんが、監査人は政府の監査においてこの仕様を使用して制御環境をテストすることがよくあります。NIST 800-53コントロールとNIST 800-53A評価の使用が強調されていますが、FISCAMは依然として政府の監査人によって利用されるため、その内容を理解することが推奨されます。
- 健康保険の携帯性と責任に関する法律(HIPAA)、これは、保護された健康情報(PHI)の機密性を確保するために、実体が使用する一連の管理的、技術的、および物理的なセキュリティ手続きを要求する連邦規則です。この標準はあえて技術特定ではなく、小規模なプロバイダーと大規模なプロバイダーの両方にスケーラビリティを提供することを意図しています。
- ITIL、これは、変更、リリースと構成管理、インシデントと問題管理、キャパシティと可用性管理、IT財務管理などのITコア運用プロセスのためのベストプラクティスとポリシーのセットです。ITILの主な貢献は、サービス管理ITプロセスのためにコントロールをどのように実施できるかを示すことです。
- ISO/IEC 27000:これは、情報セキュリティ管理の国際標準です。ITサービスを運営している場合、これらの要件は管理システムの設計に組み込まれるべきです。
- アジャイル:アジャイルソフトウェア開発方法論は、プロジェクトを短いフェーズに分割し、それぞれが大きな製品と最終目標に向かって価値のある成果を提供します。アジャイルは、ITSM改善プロジェクトで非常に人気があり、広く使用されています。
- カンバン:カンバン方法論は進行中の作業を管理し、リソースの使用を最適化し、効率を向上させるのに役立ちます。カンバンは、IT部門の技術者の作業負荷を処理するための優れた方法を提供し、限られたリソースから最大の価値を引き出すことを保証します。
- PRINCE2およびPMI:これらのプロジェクト管理方法論は、コスト対効果を確保します。
COBITはすべての企業に適していますか?
あらゆるフレームワークやベストプラクティスプロトコルと同様に、その構造はただの道筋です。必要なビジネス成果をもたらす成功した実施は、広範な社内採用、データ駆動型の分析、適切な人材と文化のミックスに依存します。変化は容易ではなく、時間がかかります。どちらも、COBITがあなたのITガバナンスとセキュリティの改善をサポートできるかどうかの重要な要素です。ガイドブックを読むことや認証コースを受けるだけでは不十分であり、企業全体が変化を促進し、従業員が新しい方向性を受け入れ、COBITに基づく構造が実際にあなたの会社のニーズに合致しなければなりません。
追加リソース
ITフレームワークとIT管理についての詳細は、これらのBMCブログリソースをチェックしてください:
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を表すものではありません。