




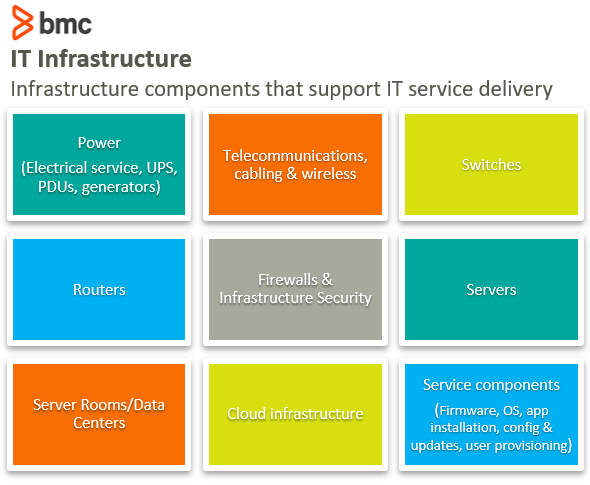
ポイント: ITインフラストラクチャは、ITサービスを提供するために必要なハードウェア、ソフトウェア、ネットワーク、施設を含んでいます。主要なコンポーネントには、ネットワークスイッチ、ルーター、ファイアウォール、サーバーが含まれ、これらはネットワーク内の効率的な管理と通信をサポートします。
- ネットワークスイッチは、ローカルエリアネットワーク(LAN)内のデバイスを接続します。
- ファイアウォールは、トラフィックを制御することでネットワークを保護します。
- サーバーは、ユーザーに集中化されたリソースを提供します。
ITインフラストラクチャ
インフラストラクチャは、壁のジャックから壁のジャックまでのすべてと考えています。このようにインフラストラクチャを考えることで、さまざまなコンポーネントに不慣れな人々との効果的な会話が可能になります。
ITインフラストラクチャという用語は、ITIL で、開発、テスト、提供、監視、制御、またはITサービスをサポートするために使用されるハードウェア、ソフトウェア、ネットワーク、施設などの組み合わせセットとして定義されています。
関連する人々、プロセス、ドキュメントはITインフラストラクチャの一部ではありません。
[helix-video]
人々
スイッチング
ネットワークスイッチは、ローカルエリアネットワーク(LAN)上のネットワークデバイス間の接続を提供するデバイスです。スイッチには、他のネットワークデバイスに物理的に接続するいくつかのポートがあります。これには次のものが含まれます:
- 他のスイッチ
- ルーター
- サーバー
初期のネットワークではブリッジが使用され、各デバイスはネットワーク上の他のすべてのデバイスのトラフィックを「見る」ことができました。スイッチは、ネットワーク上の2つのデバイスが互いに通信できるようにし、そのトラフィックをネットワーク上のすべてのデバイスに転送する必要はありません。
ルーター
ルーターはネットワーク間でパケットを移動させます。ルーティングにより、異なるLANに分離されたデバイスが互いに通信できるようになり、ネットワークパケットが最終的に宛先に到達するための次の「ホップ」を決定します。
ワークステーションでIPアドレスを手動で設定したことがある場合、入力したデフォルトゲートウェイの値はルーターのIPアドレスでした。
ファイアウォール
ファイアウォールはネットワークの境界にあるセキュリティデバイスです。ファイアウォールは、守護者またはゲートキーパーと考えることができます。
一連のルールが、ファイアウォールを通過することが許可されるネットワークトラフィックの種類と、ブロックされるトラフィックの種類を定義します。
最も単純なバージョンのファイアウォールでは、特定のポートおよび/またはプロトコルを持つトラフィックが1つのデバイス(またはデバイスのグループ)から別のデバイスまたはデバイスのグループに許可されるルールを作成できます。たとえば、自分のWebサーバーをホストし、Webトラフィックのみに制限したい場合、通常は次のような2つのファイアウォールルールを持つことになります:
サーバー
| ソース | 宛先 | ポート / プロトコル | 説明 |
| any | 10.1.1.100 | 80 / http | Webトラフィックの受信 |
| any | 10.1.1.100 | 443/ https | セキュアWebトラフィックの受信 |
ソースは発信元デバイスです。この場合、「any」は「任意のコンピュータとの通信を許可する」を意味します。宛先は内部Webサーバーの特定のIPアドレスです。ポート/プロトコルは、ソースから宛先へのトラフィックが許可されるタイプを定義します。ほとんどのファイアウォールデバイスでは、ルール自体には影響を与えない説明を各ルールに対して設定できます。これはメモ用にのみ使用されます。
ファイアウォールデバイスは、すぐに複雑になる可能性があります。さまざまなトラフィック管理のアプローチを取る多くの異なるタイプのファイアウォールがあります。詳細なファイアウォール機能と方法は、この記事の範囲を超えています。
ネットワークサーバーは、単に別のコンピュータですが、通常はほとんどの人が考えるよりもリソースが大きいです。サーバーは、複数のユーザーがリソースにアクセスして共有できるようにします。サーバーにはいくつかのタイプがあり、以下が最も一般的なものです:
- ファイルサーバーは、エンドユーザーにファイルを保存するための集中化された場所を提供します。正しく設定されると、ファイルサーバーは特定のユーザーがファイルにアクセスできるようにしたり、制限したりできます。
- ディレクトリサーバーは、複数のコンピュータが使用できるユーザーアカウントの中央データベースを提供します。これにより、サーバーリソースにアクセスするために使用されるユーザーアカウントの集中管理が可能になります。
- Webサーバーは、HTTP(ハイパーテキスト転送プロトコル)を使用して、ユーザーにファイルをWebブラウザを通じて提供します。
- アプリケーションサーバー、データベースサーバー、印刷サーバーなどもあります。
物理設備
物理設備は、オフィスビルやサーバールーム/データセンターのすべてのネットワークケーブルです。これは、あまりにも無視されがちなインフラストラクチャの一部であり、適切に管理されないと、ほとんどのシステムの停止の原因となる最も弱いリンクです。インフラストラクチャには2つの主要な種類のケーブルがあります:
- CAT 5/6/7
- ファイバーオプティック
各タイプのケーブルには、デバイスを接続するために必要な速度と距離に応じて、いくつかの異なるサブタイプがあります。
厳密なITILの定義によれば、人々はネットワークインフラストラクチャの一部とは見なされません。ただし、インフラストラクチャの運営と維持を担当する有能で十分に資格のある人々がいなければ、組織の能力を人工的に制限することになります。
- 大規模な組織では、この記事で述べた各分野に特化した職種があります。
- 小規模な組織では、一般システム管理者(sysadmin)が多くの役割を担当します。
サーバールーム/データセンター
サーバールーム、または大規模な組織のデータセンターは、ネットワークの中心コアと考えることができます。すべてのサーバーを配置する場所であり、通常はほとんどのネットワークの中心として機能します。
インフラストラクチャソフトウェア
インフラストラクチャソフトウェアは、すべてのインフラストラクチャコンポーネントの中で最も「グレーな」ものかもしれません。ただし、サーバーオペレーティングシステムやディレクトリサービス(MS Active Directoryなど)はインフラストラクチャの一部と考えています。マルチユーザーオペレーティングシステムがなければ、ハードウェアはそのインフラストラクチャ機能を実行できません。
関連する読み物

これらの投稿は私自身の意見であり、BMCの立場、戦略、または意見を必ずしも代表するものではありません。