




ポイント: COBIT 2019は、進化するテクノロジーの要求に合わせて、更新されたガバナンスとリスク管理機能を導入することによってIT管理を強化します。主要な更新には、カスタマイズされたガバナンスアプローチを可能にする新しい焦点エリアと設計要因が含まれます。
- COBIT 2019は3つの新しいプロセスを追加し、合計を40に増加させます。
- 焦点エリアは、テクノロジーのリスクとユーザーのフィードバックに応じて進化します。
COBITは、リスクを管理しながらITイニシアチブから重要な価値を引き出すために設計されたIT管理フレームワークです。ほとんどのITフレームワークとは異なり、COBITは特定の視点を提供します。資産をより安全に管理し、リスクを低減する方法です。
2012年にCOBIT 5が登場して以来、企業のIT環境は劇的に変化しました。市場の変化に迅速に対応するため、今日のマルチクラウド環境ではセキュリティ、リスク管理、ガバナンスに対するより大きな重視が求められています。昨年発表されたCOBIT 2019は、この変化した環境を再形成することを目指しています。COBIT 5と新しいCOBIT 2019の違いを見てみましょう。
COBIT 5: 基本
2012年にリリースされたCOBIT 5フレームワークは、より多くの組織がミッションクリティカルなワークロードをクラウドに移行する中で、企業ガバナンスと管理を改善するためのガイドラインを提供しました。COBIT 5は、全業界に適用可能な狭く独自のガイドラインを提供し、多くの年にわたり標準として残りました。
[helix-video]
COBIT 2019の新しい点
ISACAによると、COBITの管理機関であるCOBITの2019年版は、以下の更新を提供します:
- 焦点エリアと設計要素により、組織は独自の要件に基づいてリスク管理とガバナンスプロトコルを確立できます。
- COBIT 2019は、グローバルなリスク管理およびセキュリティ基準、フレームワーク、およびプロトコルに沿っています。
- 定期的な更新により、フレームワークガイドラインが業界の垂直市場全体で急速に採用される次世代技術と効果的に機能することが保証されます。
- ガイドラインは、特にガバナンスとリスク管理のために利用できるツールや技術をサポートすることにより、より指示的なアプローチを取ります。
- 強化されたオープンソースモデルにより、グローバルなガバナンスコミュニティからのフィードバックが将来のバージョンフレームワークの更新に組み込まれることが保証されます。コミュニティの提案は、専門の運営委員会によって評価され、高品質で一貫した更新リリースが確保されます。
- 新しい技術とSDLCの方法論、特にDevOpsとアジャイルの概念やオペレーショナルプラクティスに強く焦点を当てており、オフプレミスオペレーション、アウトソーシング、接続性、クラウドベースのシステムなど、ITを活用した組織での運用が含まれます。
COBIT 2019における主な変更
以下のセクションでは、最新のCOBITフレームワークにおける最大の変更点を概説します:
COBITコアモデル
更新されたカバレッジエリアは今ではプロジェクト、ビジネス情報、グローバルな規制またはコンプライアンスフレームワークに適用される新しいプロセスを含みます。ガバナンス目標と管理目標は、以前と同じ分類を維持していますが、新しいプロセスが導入されました(またはCOBIT 5から更新されました)。具体的には、プログラムを管理し、プロジェクトコンポーネントは、管理されたプログラムと管理されたプロジェクトに分かれています。さらに、内部統制システムを監視、評価、評価することは、現在、管理された内部統制システムと管理された保証となっています。これにより、COBITプロセスの総数が37から40に増加します。
焦点エリア
設計要因
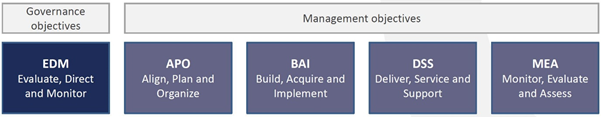
この焦点エリアの概念により、COBITは変化するテクノロジーとビジネスのリスク環境に追いつくことを目指しています。特定のガバナンスのトピックは、現在焦点エリアを構成しており、エンドユーザーのフィードバック、市場のトレンド、および研究に基づいて更新および変更することができます。
COBITフレームワークに組み込むことができる焦点エリアの数に制限はありません。この柔軟性により、COBITフレームワークに従う組織は、破壊的なデジタルトランスフォーメーションプロジェクトを追求する際にリスクの provisions を管理できます。
すべてのビジネス組織は独自のガバナンスの課題に直面しています。COBIT 2019では、設計要因の概念がこの問題に対処することを目的としており、すべての業界と規模の組織が独自のカスタムガバナンスメカニズムを確立できるようにします。新しい設計要因は以下のように分類できます:
- 文脈的: 組織の制御を超えたもので、特にクラウドコンピューティング、接続性、ITサービスのアウトソーシングに関連するユースケースが含まれます。
- 戦略的: 組織の内部の意思決定の選択に焦点を当てています。これには、新しい技術トレンドを採用したり、従来のITサービス提供と管理アプローチから移行したりすることによって実現されるビジネス成長の長期的な目標が含まれる可能性があります。
- 戦術的: 組織がその戦略的目標に従って採用する実装の選択。これには、さまざまなITSMおよびSDLCフレームワークの下で採用される技術やプロセスが含まれる可能性があります。
COBITパフォーマンス管理と能力評価
このモデルは、さまざまなリスク管理とガバナンスメカニズム、目標、戦略を評価するために設計され、更新されています。COBITパフォーマンス管理(CPM)は、もともとガバナンスとリスク管理システムのさまざまなコンポーネントがどのように共同で機能し、組織の期待されるターゲットレベルにどのように整合しているかを評価するために導入されました。その結果、組織はガバナンス能力の成熟度レベルを向上させるために必要な変更を特定できます。ISACAは、この目標を達成するための以下の高レベルの活動を推奨しています:
- ステークホルダーをCPMの認知とトレーニングセッションに参加させる。
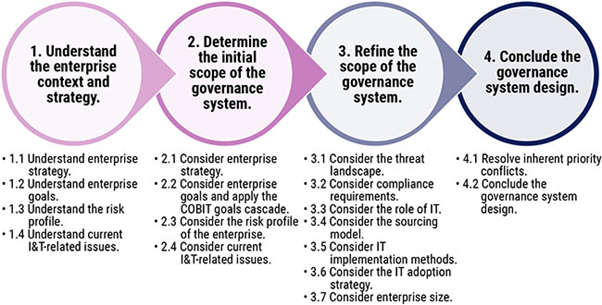
- 以下の図に示すように、COBIT 2019のガバナンスおよび管理目標に従って、カスタマイズされたガバナンスシステムを設計する。 出典: ISACA
- 各プロセスのオーナーを招いて、合意されたすべてのプロセスに関するブリーフィングセッションを行う。戦略構築やシステム実装において、ステークホルダーの支持を早期に得ることは、将来のビジネスの進展や組織文化に影響を与えるかもしれない責任の押し付けを防ぎます。
- COBIT 2019フレームワーク内で実施されるガバナンスメカニズムと実践に関する証拠を得るための体系的アプローチを採用する。選択肢は、証拠で検証され、合意された目的に整合し、十分な詳細で理解されるべきです。
- さまざまな活動で達成された強みと機会を特定し、報告します。現在の能力レベルは広範に評価され、理解されるべきであり、将来のガバナンスとリスク管理システムの変更が提案され、採用される際に考慮されます。
COBIT 2019で削除、変更、更新された事柄
COBIT 2019フレームワークは、フレームワーク内の概念と関係を使用した詳細な概念モデルを提供します。これにより、組織はガバナンスフレームワーク設計を維持し、利用可能な自動化機能を使用できます。
COBIT 2019には、追加の変更、更新、削除が含まれています。例えば:
- 新しい簡素化されたフレームワークでは、一般的なエネーブラーモデル、エネーブラーガイダンス、およびプロセス目標が削除されました。
- CPMとプロセス能力評価は、CMMIに触発された能力モデルに従うようになりました。
- エネーブラーは、ガバナンスシステムのコンポーネントに改名されました。
COBITを学ぶ
ユーザーは、COBIT Bridge、COBIT 2019 Foundation、またはCOBIT 2019 Design and Implementation認定プログラムを含むCOBIT認定プログラムを受講して広範な知識を得ることができます。最後に、COBIT 2019デザインガイドが発表され、更新と新しいフレームワークガイドラインについて詳しく説明されています。
これらの投稿は私自身の意見であり、必ずしもBMCの立場、戦略、または意見を表すものではありません。