




ポイント: CIAセキュリティトライアドは、組織データを保護するために不可欠な機密性、完全性、可用性で構成されています。それは、さまざまな脅威に対抗するための効果的なセキュリティ戦略を開発するためのフレームワークとして機能します。
- 機密性はデータへの不正アクセスを防ぎます。
- 完全性はデータの正確性と信頼性を確保します。
- 可用性は情報とサービスへのアクセスを保証します。
あなたにとって価値のある一部のデータを保護するのは簡単です。あなたの写真やアイデア、メモを暗号化されたUSBドライブに保存し、あなただけが鍵を持つ場所にロックしておくことができます。しかし、企業や組織はこれを大規模に対処しなければなりません。結局のところ、それは企業のデータ — 製品、顧客と従業員の詳細、アイデア、研究、実験 — であり、あなたの会社を有用で価値のあるものにしています。(通常考える「資産」つまりハードウェアやソフトウェアは、あなたが会社のデータで作業し、保存することを可能にするツールです。)では、組織はこのデータをどのように保護するのでしょうか? 確かに、それを助けるためのセキュリティ戦略や技術ソリューションがありますが、すべての基盤には1つの概念があります:CIAセキュリティトライアド。この概念は、機密性、完全性、可用性という3つの要素を組み合わせ、セキュリティ対策、コントロール、全体的な戦略を導く手助けをします。それを見てみましょう。
サイバーセキュリティにおけるCIAの定義
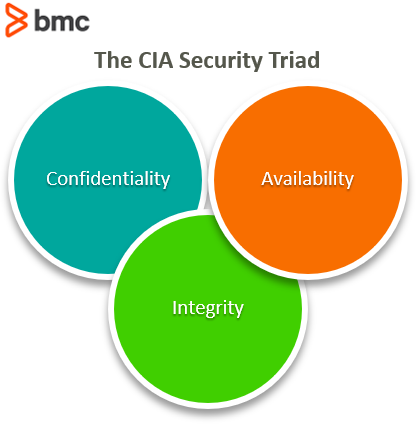
CIAトライアドは、あなたの情報システムの機能を表します。あなたの情報システムは、コンピュータシステムとデータの両方を含みます。Atlas Cybersecurityの共同創設者兼CEO、ベン・ダインキンは、これらは攻撃される可能性のある機能であると説明しています — つまり、これらはあなたが防御しなければならない機能です。CIAセキュリティトライアドは3つの機能で構成されています:
- 機密性。システムが正しい、認可されたユーザー/システム/リソースのみがデータを表示、アクセス、変更、またはその他の方法で使用できることを保証する能力。
- 完全性。システムと情報が正確で正しいことを保証する能力。
- 可用性。システム、情報、サービスがほとんど常に利用可能であることを保証する能力。
それぞれをより詳細に見てみましょう。
CIAトライアドにおける機密性
非セキュリティの観点から言えば、機密性は何かを秘密に保つ能力です。現実の世界では、私たちはブラインドを下ろしたり、窓にカーテンをかけたりするかもしれません。友人に秘密を守るよう頼むかもしれません。機密性は技術にも関係しています。個人使用のレベルでは、私たちは自分のプライバシーを求めるためにVPNや暗号化を使用することがあります。常に聞き耳を立てている家庭用デバイスをオフにするかもしれません。しかし、企業セキュリティにおいては、認可されていない人があなたのファイルを表示、取得、または変更できるときに機密性が侵害されます。機密性は重要です。なぜなら、あなたの会社は競争上の優位性 — 競合と差別化する無形資産 — を保護したいからです。
CIAトライアドにおける完全性
コンピュータシステムにおいて、完全性とは、そのシステムの結果が正確で事実であることを意味します。データの世界では、それはデータの信頼性として知られています — あなたはデータやコンピュータシステムの結果を信頼できますか? あらゆる情報システムを保護する際、完全性は保護しようとしている機能の1つです。悪意のある行為者や人的エラーが、故意または偶然に、あなたのコンピュータシステムの完全性とその結果を損なうことは望ましくありません。
CIAトライアドにおける可用性
可用性はITで広く使われている用語です — あなたのサービスをサポートするリソースの可用性。セキュリティにおいて、可用性は、適切な人々があなたの情報システムにアクセスできることを意味します。特権アクセスを持つユーザーが専用コンピュータにアクセスできない場合、可用性はありません。可用性はセキュリティにおける大きな課題であり、攻撃される可能性があります。可用性への攻撃は、ユーザーの一部またはすべてのサービスへのアクセスを制限することができ、あなたは混乱を清算し、ダウンタイムを制限しなければならなくなります。
企業セキュリティにおけるCIAトライアド
さて、概念は理解できましたが、トライアドをどう活用すればいいのでしょうか? 基本的に、CIAトライアドは、オンプレミスのコンピュータシステムまたはクラウドに保存された情報を保護するために従うべきセキュリティモデルです。これにより、あなたは:
- 情報を秘密に保つ(機密性)
- その情報の期待される正確な状態を維持する(完全性)
- あなたの情報とサービスが稼働し続けることを確保する(可用性)
それはバランスです:どのセキュリティチームも、機密性、完全性、可用性が決して侵害されないことを100%保証することはできません、原因に関わらず。
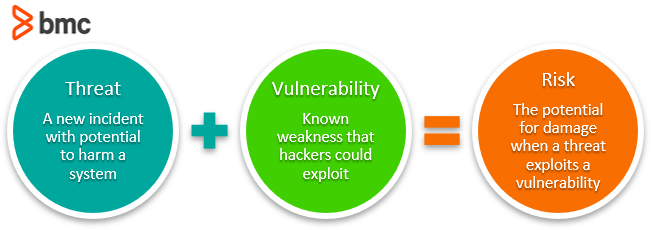
その代わりに、セキュリティ専門家はCIAトライアドを使用して、組織のリスクを理解し、評価します。ダインキンは、あらゆる潜在的な脅威、攻撃、および脆弱性をトライアドのいずれかの機能に分解することを提案します。例えば:
- データ侵害はあなたのデータの機密性を攻撃します。
- ランサムウェアのインシデントはあなたの情報システムの可用性を攻撃します。
何が攻撃されているのかを理解することが、あなたがその攻撃に対する保護を構築する方法です。ランサムウェアのケースを考えてみましょう — すべてのセキュリティ専門家は、ランサムウェアを止めたいと思っています。私たちがランサムウェアを「あるエソテリックなマルウェア攻撃」として広く見る傾向がある場合、ダインキンは、これを可用性を制限するために特に設計された攻撃として見るべきだと言います。これを可用性を制限する試みとして考えると、あなたは「ランサムウェアを止める」だけを目指す場合よりも追加の緩和策を取ることができます。トライアドは、特定のコントロールに掘り下げるのに役立ちます。これは、戦略やポリシーレベルでも適用されます。ダインキンは続けて言います:CIAトライアドを理解すると、セキュリティに対する見方を「特定の細部(それでも極めて重要)を超えて拡大し、情報セキュリティへの組織的アプローチに焦点を当てることができる」のです。機密性、完全性、または可用性が侵害された場合に発生する結果の深刻さに基づいて、保護すべき各項目の優先順位を付けます。例えば、ここでの各イベントがCIAトライアドの一部または複数をどのように侵害するかを考えてみましょう:
- サービスの中断:攻撃者は何かのための取引材料としてアクセスを中断することができます。
- 傍受:攻撃者は会社の活動について知るために、あなたのメールをブロックまたはハイジャックすることができます。
- 変更または偽造:攻撃者はあなたの情報を変更または偽造することができます。
もしも、何らかのインシデントが同時に2つの機能を侵害する場合はどうでしょうか? 各セキュリティ機能をできるだけ改善するための考慮、計画、および行動を取ります。例えば、バックアップを持つこと — 冗長性 — は全体的な可用性を改善します。もしも、あるシステムの可用性が攻撃された場合は、すでにバックアップが準備されています。
CIAトライアドの実践
あなたは、セキュリティチームがCIAトライアドのために何らかのセキュリティを行っていることを知っています。以下のようなことを見たときに:
- 管理者権限の制限
- 自分の知らないデバイスの使用不可
- 特定の機密会社情報にアクセスするためのVPNの使用
資産 — 有形のハードウェアとソフトウェア、無形の知識と才能 — は、何らかの方法であなたのセキュリティチームによって保護されるべきです。それがセキュリティチームの仕事です:会社が価値あると見なす資産を保護することです。これは明らかに容易なプロジェクトではありません。
追加のセキュリティプロパティ
セキュリティ専門家はすでに、コンピュータセキュリティはCIAトライアドで終わらないことを知っています。ISO-7498-2は、コンピュータセキュリティのための追加のプロパティも含んでいます:
- 認証:システムがアイデンティティを確認する能力。
- 非否認またはアカウンタビリティ:システムがシステム上で発生する何かの妥当性を確認する能力。これは、データの起源と完全性に関する保証です。
機密性、完全性、可用性
これら3つの要素は、すべてのセキュリティ専門家の礎であり、すべてのセキュリティチームの目的です。EliteSecの創設者、ジョン・スヴァジックは、CIAトライアドが「行われているあらゆる種類のセキュリティ作業のタッチポイントとして機能する」と言います。つまり、それはSecOps専門家が次の質問に答える方法です:
私たちが行っている作業は、どのようにこれらの要素の1つを積極的に改善していますか?
会社がセキュリティプログラムを構築したり、セキュリティコントロールを追加したりする際、CIAトライアドを使用して、あなたが実施しているコントロールの必要性を正当化できます。常にあなたのセキュリティアクションをCIAの構成要素の1つ以上に関連付けてください。だからこそスヴァジックはCIAトライアドを「有用な『ヤードスティック』」と見なすのです。これは、実施しているコントロールが実際に有用で必要なものであることを確保するための助けになります — プラセボではありません。
関連する読み物
セキュリティとコンプライアンスガイド
これらの投稿は私自身のものであり、BMCの立場、戦略、または意見を必ずしも代表するものではありません。