




ポイント: 情報セキュリティ(InfoSec)は、ハッキングなどの脅威から機密性、完全性、可用性を確保することによってデータを保護します。重要なステップは、資産を特定し、リスクを評価し、敏感な情報を保護するためにコントロールを実装することです。
- InfoSecは、今日のデジタル環境におけるデータ保護に不可欠です。
- CIAトライアド(機密性、完全性、可用性)は、InfoSecの実践の基本です。
組織の情報を保護する必要性は、運用上の仕事から戦略的な必須事項へと変化しました。デジタル時代において、データはどの業界においても最も重要な資産として位置づけられています。そのため、多くの悪意のある行為者がハッキング、ソーシャルエンジニアリング、その他の手法を通じてあなたのデータを手に入れようとしています。サイバーセキュリティベンチャーズは、サイバー犯罪のコストが2025年までに年間10.5兆ドルに達することを予測しており、世界経済フォーラムは、サイバーセキュリティの脅威とITインフラの崩壊がこの10年間の最も重大なグローバルリスクの一部であると報告しています。また、個人データ保護に関する規制が加わり、違反に対して巨額の罰金が科されるため、情報セキュリティを最優先事項と見なさない組織にとっては非常に限られた選択肢が残されています。
情報セキュリティとは?
情報セキュリティは、情報の機密性、完全性、可用性の保護と定義されています。これはCIAトライアドとして知られており、情報セキュリティの取り組みの基礎要素です。また、真実性、不正の否認、信頼性などの他の特性も考慮されます。

情報セキュリティCIAトライアド
各特性を簡単に見てみましょう:
- 機密性:情報が無許可の個人、団体、またはプロセスに公開または開示されない特性。ここでは、適切な権限を持つ人のみが見るべきデータを考慮します。権限を持たない人は制限されます。健康記録、HR給与、または企業の戦略などが誤って他者の手に渡ることを考えてください。
- 完全性:情報の正確性と完全性の特性。ここでは、私たちのデータが予想と異なることがないようにしたいと考えています。たとえば、誰かが自分の銀行口座残高にゼロを追加したり、eコマースアカウントの配送先住所を変更したりすることです。
- 可用性:権限のある団体が要求に応じてアクセスでき、使用できる特性。情報が利用できない場合、組織やその顧客は目的を達成することが困難になります。たとえば、メールにアクセスできない場合や、病院が患者の健康記録にアクセスできない場合です。
- 真実性:ある団体が自らを主張するものであるという特性。ここでは、私たちは、人物、アプリケーション、またはプロセスが自らを識別する通りであると期待します。たとえば、ユーザーのマイケルがユーザー名とパスワードまたはトークンでログインしており、実際にマイケルである場合です。
- 不正の否認:主張されたイベントまたは行動とその発信主体の発生を証明する能力。この特性は、誰かが何かをした、または何かが起こったことを否定できない証拠を提供することを含みます。この特性は、特に行動の責任を割り当てる際に便利です。たとえば、誰が取引を作成または承認したかなどです。
- 信頼性:意図された行動と結果の一貫性の特性。ここでは、私たちの情報システムが期待通りに機能し、期待される時間内にデータを適切に処理できることを期待します。誰もが必要なときにシステムがクラッシュしたり、私たちのニーズに合わないほど遅いシステムを好むことはありません。
情報セキュリティの実装
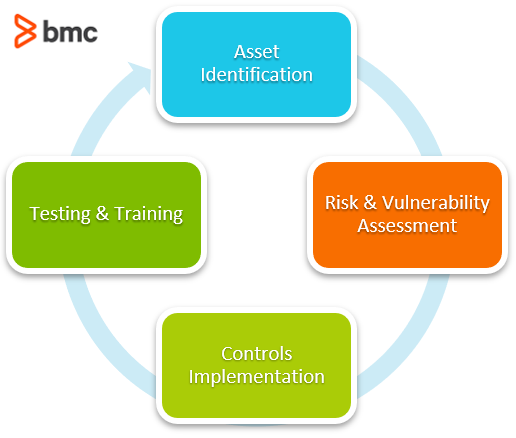
以下のステップが、組織における情報セキュリティを効果的に実装するのに役立ちます。
1. 資産の特定
資産とは、組織にとって価値のあるものであり、人、システム、プロセス、オフィスビルなどが含まれます。情報セキュリティにおいて、資産の特定は、データと情報を扱う資産が組織の成功にとって重要であるかを特定することに関するものです。もちろん、デジタル時代では、主要な資産は、オンプレミスまたはクラウドベースのコンピューティングデバイスになります。正式な資産管理プロセスにより、資産が特定され、文書化され、所有権が責任のために割り当てられます。資産の特定は、情報セキュリティ管理における最初のポイントです。ビジネスインパクト分析の演習を使用して資産の重要性を特定し、セキュリティ努力の優先順位を決定できます。
2. リスクと脆弱性の評価
資産を特定したら、それらに含まれる情報に対する脅威を特定できます。リスクと脆弱性評価の演習は、この努力に大いに役立ちます:
- リスクは、目標に対する不確実性の影響であり、ポジティブであれば機会と見なされ、ネガティブであれば脅威と見なされます。
- 脆弱性は、1つ以上の脅威によって悪用される可能性のある弱点として定義されます。
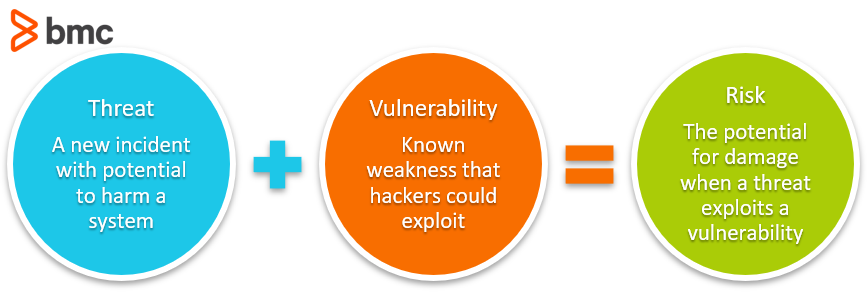
リスクは通常、リスクが顕在化した場合の可能性と影響とともにリスクレジスターに文書化されます。
- リスクが顕在化した場合の可能性と影響
- 合意された評価基準に基づくリスクの優先順位
- リスクの所有者
- 提案されたリスク処理計画
- 処理後の残留リスク
また、リスクが組織によって受け入れられた場合は、リスクレジスターに文書化されます。脆弱性は資産のリスクレジスターの一部として含まれ、脅威を悪用する方法に関する情報が含まれます。一般的な脆弱性に関する公的情報を見つけるには、オンラインで一般的な脆弱性と露出(CVE)のリファレンスを参照してください。(リスクと脆弱性評価について詳しく学ぶ。)
3. コントロールの実装
リスクと脆弱性を評価したら、リスクに対処することが論理的な次のステップです。前述の特性が維持されることを確認したいと考えています。InfoSecコントロールには3つのカテゴリがあります:
- 物理的コントロール:オフィスやデータセンターなどの物理的な場所に影響を与えるリスクに対処します。これには、ゲート、ロック、警備員、マン・トラップ、CCTV、バイオメトリックアクセスパスなどが含まれます。
- 技術的コントロール:脆弱性に対処したり、リスクを制御したりする技術中心のコントロールです。これには、侵入検知および/または防止システム(IDS/IPS)、ファイアウォール、暗号化、マルウェア対策ソフトウェア、セキュリティ情報およびイベント管理(SIEM)ソリューションが含まれます。
- 管理コントロール:情報セキュリティポリシー、アクセス権のレビュー、職務の分離、ビジネス継続計画などの人中心のコントロールです。
InfoSecコントロールを脅威に対処する際の位置に基づいて見る別のアプローチがあります。たとえば:
- 予防コントロール:脅威が顕在化するのを防ごうとします。例としては、ファイアウォール、アクセス制御、利用規約ポリシー、フェンスなどがあります。
- 検知コントロール:脅威が顕在化したときにすぐにそれを見つけます。たとえば、CCTV、IDS/IPS、SIEMなどです。
- 是正コントロール:顕在化した脅威の影響を逆転させます。たとえば、マルウェア対策ソフトウェアなどです。
組織は通常、すべての基盤をカバーするために複数の種類のコントロールを展開します。このアプローチは、深層防御と呼ばれ、脅威や悪用された脆弱性の影響を制限するために層を重ねて使用します。たとえば、ファイアウォールは悪意のある行為者のアクセスをブロックしますが、侵入された場合は、分離されたネットワークと暗号化された情報が代替の場所にバックアップされています。
4. テストとトレーニング
コントロールが設置されたら、進化する脅威に対してコントロールが引き続き効果的であることを確認するために、定期的にテストするメカニズムが必要です。これには以下が含まれます:
- 監査テスト
- ペネトレーションテスト
- 災害復旧テスト
これらのテストの結果は文書化されるべきです。レビューに続いて、改善アクションに合意し、これを実装まで追跡することになります。人間のファイアウォールは依然として最良の防御手段であり、スタッフや顧客に情報セキュリティについて認識させないと、最良のセキュリティコントロールが無駄になる可能性があります。ユーザーに情報セキュリティの脅威について教育する定期的なプログラムが重要です。さまざまな手段が使用できます:
- ワークショップ
- オンライン研修
- セキュリティ速報
- フィッシングテスト
- その他多く
情報セキュリティは重要なポリシー
ビジネスや組織にとって、絶対に重要なITポリシーがいくつかあり、情報セキュリティもその一つです。データや情報資産を保護するために、手遅れになる前に行動を起こしましょう。
関連する読み物
- BMCセキュリティとコンプライアンスブログ
- ITセキュリティポリシー:すべてのビジネスにおける主要なコンポーネントとベストプラクティス
- データセキュリティの紹介
- ITセキュリティ認証:入門
- トップITセキュリティ、情報セキュリティ、サイバーセキュリティ会議
セキュリティとコンプライアンスガイド
これらの投稿は私自身の意見であり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。