




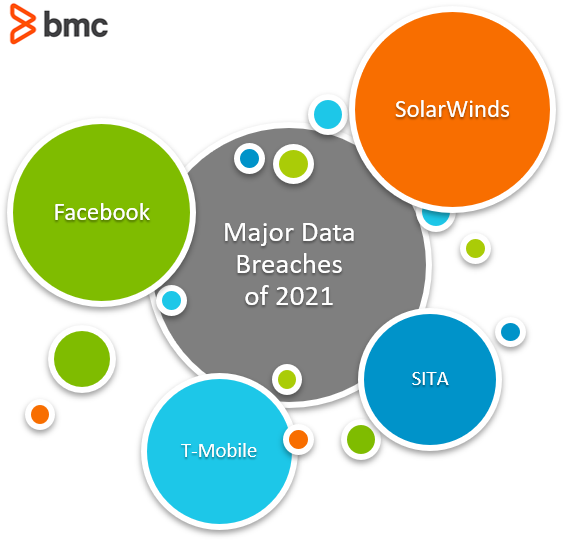
ポイント: データ侵害は、個人情報と信頼を損なうことで、組織と消費者に大きな影響を与えます。2020-2021年の4つの主要な侵害が強調されており、その影響と個人による予防策についての洞察が提供されています。
- 著名な侵害にはSolarWindsとT-Mobileが含まれ、数百万に影響を与えています。
- 個人は通信を監視し、盗まれたデータを確認し、詐欺警告を有効にする必要があります。
消費者は、個人情報と引き換えにカスタマイズされたサービスを提供する企業に依存しています。消費者は、サービスプロバイダーが機密情報を保護することを信頼し、依存することによってこの交換に参加します。この情報は、誤った手に渡ると、両者に実質的な損失をもたらす可能性があります。したがって、ビジネス組織は、規制コンプライアンスの目標の一環として、消費者データを保護するために多大なリソースを投資します。しかし、脅威はますます高度化しており、価値のある消費者データを侵害するために、最も技術的に進んだ企業の一部をも打破しています。
データ侵害とは何ですか?
データ侵害は、情報がオペレーターの同意なしにシステムからアクセスされ、持ち去られるときに発生します。悪意のある者は機密データを取得しようとし、一度取得すると、しばしば最高入札者に売却することができます。通常、ターゲットは個人識別情報(PII)です。データ侵害が発生する方法は多岐にわたり、古典的なハードウェアの盗難から巧妙に設計されたAIフィッシング詐欺まであります。情報の盗難は非常に利益が高いため、犯罪者がデータを盗む新しい方法を革新し続けることは価値があります。これが、毎年データ侵害が増加する理由であり、特に有名で信頼されている組織を標的にすることが多いです。(情報セキュリティを詳細に理解する)
2020-2021年の4つの主要なデータ侵害
今年も例外ではありませんでした:多様な組織が、広範なエンドユーザーのプールに対してサイバーセキュリティ事件の犠牲になりました。以下のリストには、影響を受けた消費者の数、業界への影響、重要性、侵害された消費者データの性質、および影響を受けたビジネス組織の認識されたセキュリティの地位に基づく、過去1年ほどのトップデータ侵害が含まれています。
SolarWinds
影響:数千の大手民間企業と高セキュリティ政府機関がロシアのハッカーに脆弱な状態になりました。発覚:2020年12月 ストーリー:SolarWindsは、33,000の顧客にITソフトウェアを提供する米国の主要企業です。ハッカーは彼らのソフトウェアシステムの一つに悪意のあるコードを追加し、その後、通常のシステム更新中にすべての顧客に転送されました。この悪意のあるコードにより、ハッカーはさらに多くのマルウェアをインストールし、最終的には米国国土安全保障省や財務省などの企業や組織を監視することができました。
SITA
影響:世界中の多数の航空会社からの頻繁なフライヤーデータが露出しました。発覚:2021年3月 ストーリー:ハッカーはSITAのHorizon Passenger Service Systemを通じてデータにアクセスしました。影響を受けたすべての航空会社がSITAのシステムを利用しているわけではありませんが、彼らの頻繁なフライヤー情報はStarおよびOneworld Allianceを通じて接続されていたため、アクセス可能でした。
影響:5億3300万人のFacebookユーザーの個人情報がハッカーによってオンラインに公開され、名前、誕生日、電話番号、所在地、メールアドレスが含まれました。発覚:2021年4月 ストーリー:Facebookによると、盗まれたデータは数年前に脆弱性が原因でスクレイピングされたもので、2019年に修正されました。サイバー犯罪者は公開されたデータを使用して、人々になりすまし、さらに多くの機密情報にアクセスすることができるようになります。
- さらに敏感な情報へのアクセスを得る
- 人々にログイン情報を渡すように説得し、非常に説得力のあるフィッシング詐欺を演出する
データはハッキングフォーラムに無料で投稿され、ほぼ誰でもアクセスできるようになりました。この侵害は106か国の人々に影響を与えました。
T-Mobile
影響:5000万人以上の過去および現在の顧客の個人情報が侵害されました。発覚:2021年8月 ストーリー:21歳のハッカー、ジョン・ビンズがT-Mobileのサーバーにアクセスし、何百万もの過去および現在の顧客の個人データを引き出しました。この規模の侵害は電話会社にとって特に問題があり、他のサービスの二要素認証チェックの多くがモバイル電話を通じて行われます。
データ侵害が発生した場合の対処法
物事が進む中で、侵害がいつ起こるかという疑問は、いつ起こるかということです。データの盗難は非常に利益が高く、それにより悪意のある行為者がどのようにそれを行うかを革新し続ける価値があります。もちろん、組織が侵害を受けた場合に行うべきことは多くあります。
- 顧客に侵害とそのリスクを通知する
- 無料のクレジット監視など、一部の損害緩和を提供する
個人としては、自分に影響がある可能性のある侵害を知ったら、さらなるリスクから自分を守るためにできることがいくつかあります。
通信を監視する
企業のデータが侵害されると、ユーザーに状況を通知するために連絡を取ることがあります。メールの情報が正しいかどうかを、組織の安全なウェブサイトまたは直接の電話確認で確認してください。また、見知らぬ通信や予期しない請求書を監視することも重要です。情報やパスワードリセットのリクエストに応じる際には、特に注意してください。
奪われたデータを確認する
すべてのデータ侵害はユーザーに潜在的な危険をさらしますが、データの一部は他よりも敏感です。例えば:
- メールアドレスや電話番号は、犠牲者をフィッシング詐欺やログイン情報へのアクセスにさらす可能性があります。
- 盗まれた社会保障番号は、はるかに多くの損害をもたらす可能性があります。あなたの名義でローンや住宅ローンが借りられる可能性があります。
どの情報が奪われたかを確認して、正しい対策を講じて自分を守ることができます。
金融口座を監視する
銀行やクレジットカードの明細書を注意深く確認して、知らない請求が記載されていないか確認してください。多くのプロバイダーは、新しい活動に対するアラートを設定することを許可しており、発生するたびに状況を把握するのに役立ちます。
詐欺警告を有効にする
詐欺警告を有効にすると、貸し手にあなたが詐欺的な活動の潜在的な犠牲者であることを知らせることができます。これにより、クレジットレポートにメモが残り、貸し手はあなたの名義で新しい信用ラインが開かれる前に連絡を取ることが保証されます。大手3社の信用報告機関(TransUnion、Experian、またはEquifax)のいずれかに警告を開始すると、他の2社にも伝わり、90日間有効になります。
信用報告書を定期的に確認する
大手3社のいずれかを通じて、または無料でAnnualcreditreport.comを利用して、信用報告書を定期的に監視することは良いアイデアです。これは、侵害の犠牲になった可能性があることを知っている場合、特に重要ですので、異常な活動に目を光らせることができます。インターネット消費者の視点からは、取引の実行、情報の共有、またはオンラインでのソーシャルメディアの閲覧に関連するリスクを理解することが重要です。インターネット企業に頼るのではなく、自分自身でオンラインでの存在を保護し、オンラインまたは金融口座に関連する疑わしい活動に目を光らせることをお勧めします。
関連情報
セキュリティ & コンプライアンスガイド
これらの投稿は私自身の意見であり、BMCの立場、戦略、または意見を必ずしも表すものではありません。