ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

ガバナンスされたAIプレイブック
ビジネスがすでに信頼しているワークフロー内でエージェントAIを実行する方法。
AIはControl-Mをよりスマートにします。Control-MはAIを製品化します。
AIがワークフローに入ると、
ルールがテストされ、置き換えられることはありません。
この本のすべてのプレイにおいてパターンは保持されます:AIは分析し、説明し、推奨します。Control-Mは結果を確認し、記録します。
これらの5つのプレイは、すでに機能しているものを置き換えることなく、どのようにそれを取り入れるかを示しています。
1
新しい物理学を見る
2
あなたを見つける前に断片化を見つける
3
10の回避策ではなく、1つのコントロールプレーンを構築する
4
すべての他のものをガバナンスするようにAIをガバナンスする
5
ゼロから始めずにパイロットから製品へ移動する
01
新しい物理学を見る
給与処理、カード決済、航空会社のスケジュール:すべてのステップが毎回同じ方法で機能するからです。生成AIはそうではありません。Amazon Bedrockのモデルはアクションを推奨したり、インシデントをトリアージしたりするかもしれませんが、明日は異なる答えを出すかもしれません。
停滞したAIパイロットに対するほとんどの説明は、信頼や統合を非難します。しかし、本当の理由はもっと単純です:ガバナンスは固定された承認チェーンのために構築されており、確率的なステップにはどこにも接続できる場所がありません。Control-Mは接続、提案、確認、記録する場所を提供し、パイプライン内の他のすべてと同じ規律を持っています。
02
あなたを見つける前に断片化を見つける
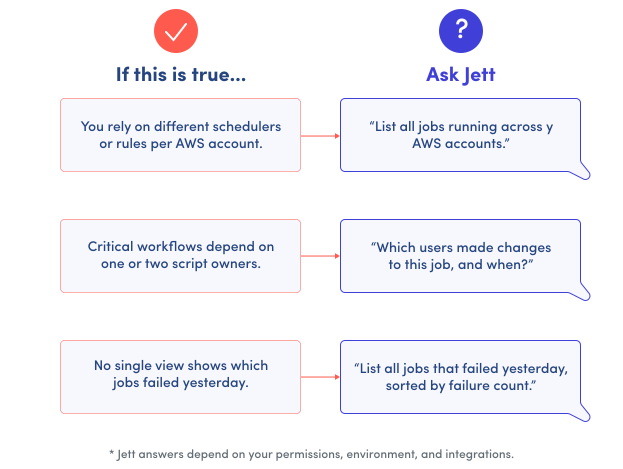
ほとんどのオーケストレーションは静かに壊れます。複数のスケジューラーがサイロで動作し、スクリプトがギャップを埋め、手動のジョブ起動がビジネス全体に散らばっています。給与が実行されなかったり、決済ジョブが失敗したりするまで、誰も気付きません。
その上にAIを重ねると、盲点はさらに悪化します。修正を推奨したり、インシデントをトリアージしたりするモデルは、それが扱っている可視性と同じくらい良いです。基盤となるパイプラインがすでにブラックボックスである場合、AIを追加すると、誰も完全には見えないシステムにもう一つの可動部品が追加されます。
新しいものを追加する前に右側のチェックを実行してください。Control-Mの内蔵AIアドバイザーであるJettが、各質問に直接答えることができ、ログを掘り返す必要はありません。
03
10の回避策ではなく1つの制御プレーンを構築する
アプリケーション、データパイプライン、およびAIワークロードは、通常、別々のスケジューラでそれぞれのルールを持って実行されます。それぞれは独自の問題を解決するために育ち、各自の可視性、失敗ポイント、実際にどのように機能するかを知っている人がいます。何かがそれらの間の接合部で壊れるまで、それは問題ありません。しかし、誰も全体像を持っていません。
Control-Mは、そのパッチワークを1つの制御プレーンに置き換えます:すべての3つにわたる1つの実行モデル、1つのSLAモデル。Amazon Bedrockを呼び出すワークフローは、その中で同じように実行されます。それは、パイプラインの外にあるブラックボックスではなく、一級のControl-Mジョブです。
| ドメイン | 通常これがどう見えるか | Control-Mとともに |
|---|---|---|
|
アプリケーション |
複数のスケジューリングツールと各チームが管理するAWS Lambdaトリガーの混在 |
1つのプラットフォーム、共有の実行およびSLAモデル |
|
データパイプライン |
AWS GlueジョブとSnowflakeタスクが個別のエラーハンドリングで結合されています |
エンドツーエンドで統制され、依存関係と回復が中央で処理されます |
|
AIワークロード |
Amazon Bedrockを呼び出すワークフローが、他のすべてから切り離された一回限りのスクリプトとして実行されます |
すべての他のものと同じSLA、承認、監査証跡を持つガバナンスされたジョブ |
すでにAWSでビルドしていますか?
既存のワークフローにControl-Mを向けてAmazon Bedrockを呼び出します。AWS IAMが接続を処理し、新しい統合を構築する必要はありません。
すでにControl-Mを運用していますか?
Amazon Bedrockを利用するワークフローを追加することは、他のジョブタイプを追加するのと同じ方法で機能します:同じSLA、同じ承認、同じ監査証跡。
お試しください: どちらの側から始めても、あなたがこのガバナンス下に持ち込みたいワークフローの名前を付けてください。
ケーススタディ

Air EuropaはControl-MによるDataOpsで飛躍する
700+
データリテラシーに認定された従業員
120+
運用されているBIおよびデータソリューション
54%
DataOpsワークフローの効率性が向上
「Control-M SaaSは、私たちのデータ、ML、AIロードマップの重要な要素であるAmazon SageMakerとの即時アクセスを提供します。」
ホセ・カルロス・ベルメホ・ルビオ、データ&アナリティクス責任者、Air Europa
AIワークフロークリエイター:意図から実働設計へ
Control-Mの技術的構造を知らなくても、管理されたワークフローを構築できます。あなたが望むことを説明する必要があります。平易な言葉で言ってください。AIワークフロークリエイターが構造を提案し、ライブ前にレビューして洗練する準備が整います。Control-Mは、専門家が手作業で構築したものと同様にそれを管理します。
1
希望する内容を平易な言葉で説明してください
2
提案されたワークフローをレビューする
3
すべての他のものと同様にガバナンスされた状態で洗練し、アクティブ化します
お試しください: 実際に必要なワークフローのためにプロンプトを入れ替えてください。それが次回これを開いたときに提案されるものです。
04
他のすべてのもののようにAIをガバナンスする
それは、今日あなたの環境で動作しているすべてのものを同じガバナンスレイヤー、決定論的なジョブとAI駆動のステップの両方の下で、1セットのコントロールの下で管理しています。Control-M MCPサーバーは、そのガバナンスを外向きに拡張します:それはClaude Desktop、Cursor、またはVS Codeのような外部エージェントがControl-Mに到達するための標準に基づく方法を提供します。提案されたすべてのアクションは、Control-Mの既存の認可、SLA、監査証跡、レート制限を通過します - 人間が開始した作業にすでに適用されている同じコントロールであり、AIのためだけに構築された別の承認プロセスではありません。
セットアップ方法は以下の通りです
01
発見する
エージェント、Claude Desktop、Cursor、VS Codeを通じてControl-Mに接続します。ワークフロー、ジョブ、およびステータスを直接読み取ることができ、カスタム統合コードは必要ありません。
試してみてください:エージェントに、昨日の環境で何が失敗したかを尋ねてみてください。ログを一つも開かずに答えるのを見てください。
02
行動する
エージェントは、一度に正確に1つのアクションを提案します:ジョブをトリガーする、失敗を調査する、再実行を要求する。自分自身で何も実行しません
試してみてください:今週の実際の失敗を1つ与えてみてください。何かに触れる前に何を提案するか見てください。
03
ガバナンス
あなたは提案されたものを承認または拒否します。その決定とそれに至るすべてのことは、誰かが開始した作業と同じSLAおよび監査証跡を通過します。MCPサーバーは、同時に接続できるエージェントの数と、1分あたりに送信できるリクエストの数を制限するため、承認された範囲内でもシステムが洪水に見舞われることはありません。
試してみてください:承認した後、監査エントリを見てください。それがコンプライアンスレビューが取得する記録です。
AIを構築するためのガバナンスされたサンドボックス、ただそれを実行するのではなく
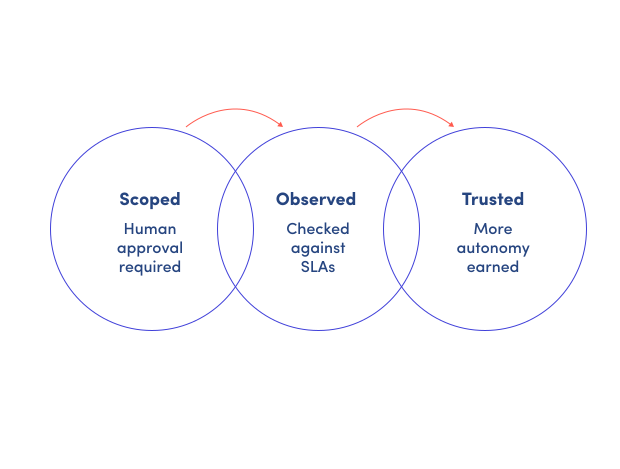
構築してから廃止するための別のAIサンドボックスはありません。あなたは、エージェントが最終的にフルスケールで実行する同じガバナンスされたワークフローの権限を調整しています。それは無駄なコピーではありません。スコープを設定して始めてください:Control-Mがすでに強制している認可、SLA、監査証跡、レート制限が最初のアクションから適用されます。それがどのように機能するかを観察してください。信頼を得るにつれて、彼が自分の力で許可されていることを広げてください。
1つのガバナンスモデル、3つの視点
CIO / VP IT
説明 - AIは、新しい監査が難しいチャネルを開くことなく、ミッションクリティカルな操作に入ります。リスク、SLA、ガバナンスは一つの平面に留まります。
データおよびAIリード
説明 - Amazon Bedrock主導のステップは、不透明なプロダクションリスクではなくなります。推奨事項は、検査および調整できる制御レイヤーを通過します。
プラットフォーム / クラウドエンジニアリング
説明 - AWSサービス全体の自動化のスプロールが制御下に入ります。エージェントと人間は、別のツールではなく、1つのインターフェースを共有します。
05
パイロットから本番に移行するのに再スタートする必要はありません
Control-Mガバナンスレイヤー
認可、SLA、監査、およびレート制限は、全体を通じて適用されます
3つのAI対応ワークフローを3ステップで見つけます:
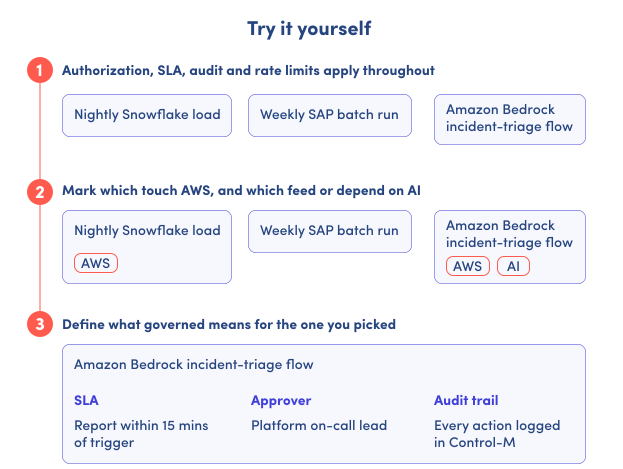
以下の例は、ワークフローをエンドツーエンドで見つける方法を示しています:実際の候補者が3つ、彼らが関わるものにタグ付けされ、最初にガバナンスが必要なものに絞り込まれます。
自分の環境に対して同じ3つのステップを実行します。ワークフロー、SLA、承認者、必要な監査証跡を得ることができるでしょう。Amazon Bedrock統合のために一行も書く前に。
-
3つの候補者を特定します。
私たちの例は、毎晩のSnowflakeロード、毎週のSAPバッチ実行、およびAmazon Bedrockインシデントトリアージフローから始まります。
-
彼らのAWSおよびAI接続を特定します。
この例では、SnowflakeのロードはAWSを使用し、Amazon BedrockフローはAWSとAIの両方を使用します。SAPのバッチ実行には、接続がマークされていません。
-
1つを選択し、そのガバナンス要件を定義します。
Amazon Bedrockインシデントトリアージフローの場合、SLAはトリガーから15分以内にレポートを要求し、プラットフォームのオンコールリードが承認者であり、すべてのアクションはControl-Mに記録されます。
AIは意図を作成します。エージェントはアクションを計画します。
Control-Mは実行を管理します。
リソース
AWSデモライブラリでAIオーケストレーションを探求する
Control-M と AWS がチームが AI とデータパイプラインをエンドツーエンドでオーケストレーションし、複雑さを軽減し、AI をより早くプロダクションに投入するのをどのようにサポートするかを学びます。
AWS向けControl-Mについて詳しく学ぶ
Control-Mは、アプリケーションとAIのワークフロー、データパイプライン、およびAWSとハイブリッド環境全体でのBedrockエージェントを1つの管理プラットフォームで調整します。