ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ


Control-M on AWS
Control-MとAWSによるAI対応実行
Control-Mは、アプリケーション、データパイプライン、ファイル転送、AIワークフロー、Amazon Bedrockエージェントを1つのガバナンスプロセスとして調整し、AWSサービスを他のクラウドまたはハイブリッド環境と接続します。これにより、企業は孤立した実行から信頼された調整に移行できます。
AWSにおけるAIワークフローオーケストレーションとは何ですか?
AWSにおけるAIワークフローオーケストレーションは、AIモデル、エージェント、およびそれらに供給されるデータパイプラインを1つの管理された生産プロセスとして実行することです。
Control-Mを使用すると、Amazon Bedrockエージェント、Amazon SageMakerモデル、AWSデータサービス、アプリケーション、およびファイル転送を1つのワークフローで調整できます。Control-Mはステップ間の依存関係を追跡し、サービスレベル契約(SLA)を管理し、すべての実行にわたって1つの監査証跡を維持します。
チームは、遅延が発生する前にビジネスの成果が順調かどうかを知るために、全プロセスを見ることができます。プロセスがAWSを超える場合、同じワークフローがハイブリッド環境全体を通じてそれを運びます。
AIイニシアチブが停滞する理由
AWSを含むハイブリッド環境でAIを運用しているほとんどの企業にとって、制約はモデルの品質でも自動化のカバレッジでもありません。それは、システム間で何が起こっているのかを信頼できる形で把握できていないことです。パイプラインが遅れて完了し、エージェントが生成したものに基づいて行動し、下流の作業が不完全なデータで実行されます。誰もがそのイベントを接続する頃には、ビジネスプロセスはすでにその機会を逃しています。単一のシステムが失敗したわけではなく、そのため問題が見逃される理由の一つです。
エージェントの採用は問題を悪化させます。チームは、Amazon Bedrockエージェント、カスタムエージェント、フレームワークベースのエージェントを別々のAWSアカウントやビジネスユニットに展開します。それぞれに独自のトリガーがあり、承認経路、実行ポリシー、監査記録を共有しているものはほとんどありません。すべてのエージェント的ステップは、ビジネスが依存する別の実行経路を追加します。どのチームもそれらの経路がどのように接続されているかの完全なビューを持っていないため、停滞したステップは通常、アラートではなく、欠落したレポートを通じて浮上します。
Control-MがAWSでどのように機能するか
Control-Mは、AWSサービスの上にオーケストレーションレイヤーとして機能します。サービスを呼び出し、状態を監視し、完了を待ち、失敗時に再試行または回復し、結果を大きなビジネスプロセスの1ステップとして報告します。ほとんどのプロセスはAWSを超えて拡張し、オンプレミスのアプリケーション、エンタープライズリソースプランニング(ERP)トランザクション、またはパートナーからのファイル転送を組み込んでいます。
Control-Mは完全なシーケンスを定義するため、各ステップが他のステップとどのように関連しているかを記録します。上流のステップが遅れた場合、Control-Mは供給される下流の作業とそれに依存するチームを即座に特定します。
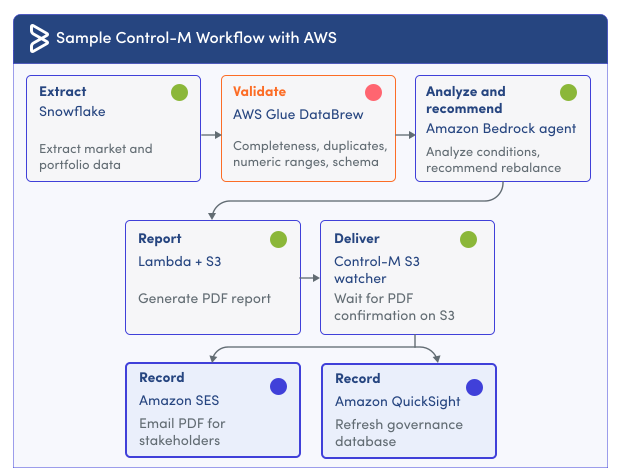
あるBMC参照実装では、Control-MはSnowflakeとAWS全体でポートフォリオのリバランスのためのAIガバナンスパイプラインを実行します。このワークフローは、Snowflakeから市場およびポートフォリオデータを抽出し、次にAWS Glue DataBrewジョブを実行してスナップショットの完全性、重複、数値範囲、およびスキーマの一貫性をチェックします。チェックが失敗すると、Amazon Bedrockエージェントがデータに作用する前にワークフローが停止します。
検証が通過すると、エージェントは市場条件を分析し、リバランスを推奨し、PDFレポートを生成するためにAWS Lambdaアクショングループを呼び出します。Control-Mは、レポートが到着してサイズのしきい値を満たすまでAmazon S3を監視し、その後、投資委員会にAmazon SESを通じて送信し、Amazon QuickSightダッシュボードを更新します。Snowflakeガバナンステーブルは、監査のために各実行、推奨、および決定を記録します。
Control-MがAWSでオーケストレーションするもの
| AWSサービス | Control-Mの機能 | |
|---|---|---|
| Amazon Bedrock、Amazon SageMaker | エージェントとモデルステップを管理されたワークフローステップとして実行し、依存関係、失敗時の停止、および各実行の永続的な監査記録を保持します
| |
| AWS Lambda、AWS Step Functions | 関数と状態マシンをワークフローステップとしてトリガーし、終了するまで下流の作業を保持します
| |
| AWS Glue、AWS Glue DataBrew、Amazon EMR | 各ソースデータが完全になるまで変換および検証ジョブをシーケンスします。データ品質チェックが失敗した場合、ワークフローは下流のステップが実行される前に停止します
| |
| Amazon S3、Amazon Redshift | ファイルの到着を監視し、それに依存するジョブをゲートします
| |
| Amazon QuickSight、Amazon SES | 上流のデータが確認されるまでレポートおよび通知をリリースしません
| |
| Amazon EC2、Amazon ECS、AWS Batch、AWS App Runner、AWS Auto Scaling | 計算ジョブをワークフローステップとして実行し、需要に応じてリソースをスケールします
| |
| Amazon Athena、Amazon RDS、Amazon DynamoDB、Amazon MWAA、AWS DataSync、Amazon AppFlow、AWS Data Pipeline、AWS Database Migration Service | データの移動、クエリ、および移行を、それに依存するワークフローと調整します
| |
| Amazon SQS、Amazon SNS、AWS Backup、AWS CloudFormation | 管理されたワークフローステップとしてメッセージング、バックアップ、およびインフラストラクチャアクションをトリガーします
| |
AWSを超えて、Control-MはSnowflakeおよびDatabricksと統合されているため、プラットフォームの境界を越えるパイプラインが単一のワークフロー内にとどまります。
企業がControl-MでAIをオーケストレーションする方法
AI駆動のオーケストレーション
AIはControl-Mをすべてのユーザーにとってより直感的、インテリジェント、そして生産的にします。
- AIエージェントとアシスタントからControl-Mを操作する
Control-Mモデルコンテキストプロトコル(MCP)サーバーは、AIエージェントとアシスタントにControl-Mへの安全な標準ベースのインターフェースを提供します。ワークフローの状態を確認し、失敗を調査することに加えて、エージェントはすでに設定されているユーザーおよび役割の認可の下で、タスクのトリガーなどの運用アクションを実行できます。
- ワークフローライフサイクル全体でAIを活用する
Control-MはAmazon Bedrock上に独自のAI機能を構築しています。Control-MのAIアドバイザーであるJettは、チームがワークフローを理解し、実行された内容をトラブルシュートするのを助けます。Control-M AIパイロット機能、AIワークフロークリエイターを含む、はチームがワークフローを構築、分析、および最適化するのを助けます。これらは、ワークフローライフサイクルの各段階に知性をもたらし、チームの誰もがワークフローを理解、構築、分析できるようにします。
BMCは、その柔軟性、セキュリティ、基盤モデルへの広範なサポートのためにAmazon Bedrockを使用しています。
生産におけるAIをオーケストレーションする
Control-MはAIモデルとエージェントを生産準備完了のワークフローに配置し、実行を管理します。
- AIエージェントをワークフローステップとして実行
Control-Mは、すでにSLA、承認チェックポイント、および監査要件を持つ生産ワークフロー内でAmazon Bedrockエージェントステップを実行します。生産データを操作するエージェントは、他の生産ステップと同じ制御を必要とするため、各エージェントステップには依存関係、リトライポリシー、およびその実行の記録が含まれます。
- モデルとダッシュボードに完全なデータを提供
Control-Mは、Amazon S3、AWS Glue、AWS Glue DataBrew、Amazon Redshift、Snowflake、Databricks、およびAmazon SageMaker全体で、1つのワークフローとして1つの依存関係セットでの取り込み、変換、および配信を調整します。分析とAI出力は、それらに供給されるパイプラインの信頼性に依存します。
ソースファイルが遅れて到着した場合、Control-Mはすでにそれを待っている下流のステップと、リスクのあるSLAを特定しています。Control-M SLA管理は、応答する時間がまだある間に露出を報告します。
- ハイブリッドワークフローを一度定義する
Control-Mは、パートナーファイル転送、ERPジョブ、クラウドサービスを1つのプロセスとして定義し、1つのチームによって実行され、1つの監査証跡に記録されます。ビジネスプロセスはこれらの境界に沿って調整されることはほとんどありません。パートナーからファイルが到着し、ERPジョブがそれを投稿し、クラウドサービスがそれを変換し、ビジネスユーザーにレポートが配信されますが、そのシステムの可視性はありません。
ステップがどこで実行されるかは、Control-Mがそれを管理する方法を変更しません。管理されたファイル転送は、それに依存するステップと同じワークフロー内で実行されるため、遅延転送は他のすべてのステップと並んでSLAリスクとして表示されます。
- ワークフローが実行される場所に関係なく一様な制御を適用する
Control-Mは、AWS上で実行されるか、ハイブリッド環境内の他の場所で実行されるかに関わらず、すべてのワークフローに同じポリシー、認可、および監視を適用し、開始するのが人、時間ベースのトリガー、イベント、またはエージェントであるかどうかを問わず、適用します。
ワークロードポリシーは、AWSアカウントと環境全体でランタイムルールを強制します。役割ベースの認可と職務分掌が、誰がワークフローを定義、実行、および変更できるかを決定し、人間の承認チェックポイントが、誰かがサインオフするまで敏感なステップを保持します。
すべての実行には、何が実行されたか、いつ、誰の権限で、どのような結果であるかの記録が含まれます。Control-Mは、同じ基準で自動回復およびロールバックアクションを記録しているため、監査人とオペレーターは同一の履歴に基づいて作業します。
Control-M SaaSはAWS上に構築されています
Control-M SaaSはAWS専用で実行されます。BMCがそこでサービスをホストしており、調整するワークフローはハイブリッド環境のどこでも実行できます。組織はAWS Marketplaceを通じてControl-M SaaSを購入し、購入を既存のAWS支出コミットメントに適用できます。
AWS MarketplaceでControl-M SaaSを探る
AWS上のチームの次のステップ
BMCのAWSにおける広範なポートフォリオについては、パートナーシップページを参照してください。AIのオーケストレーションを深く掘り下げるには、AIワークフローオーケストレーションおよびエージェンティックオーケストレーションを探求してください。
AWSリソースに関するControl-Mの詳細
Control-MとAmazon Bedrockの統合についてさらに学ぶ
Amazon BedrockとControl-Mは、AIワークフローをオーケストレーションし、クロスツールの依存関係を自動化し、データ取り込みから配信までモデル駆動のビジネスプロセスが信頼性を持って実行されるようにします。
Control-M on AWSのFAQ
どのオーケストレーションプラットフォームがエージェンティックAIの操作をサポートしていますか?

ハイブリッド環境に最適なエンタープライズワークロード自動化プラットフォームは何ですか?
企業はどのようにクラウドとオンプレミスシステムを横断してデータパイプラインをオーケストレーションしますか?
どのオーケストレーションプラットフォームがエージェンティックAIの操作をサポートしていますか?
ハイブリッド環境に最適なエンタープライズワークロード自動化プラットフォームは何ですか?
企業はどのようにクラウドとオンプレミスシステムを横断してデータパイプラインをオーケストレーションしますか?