ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

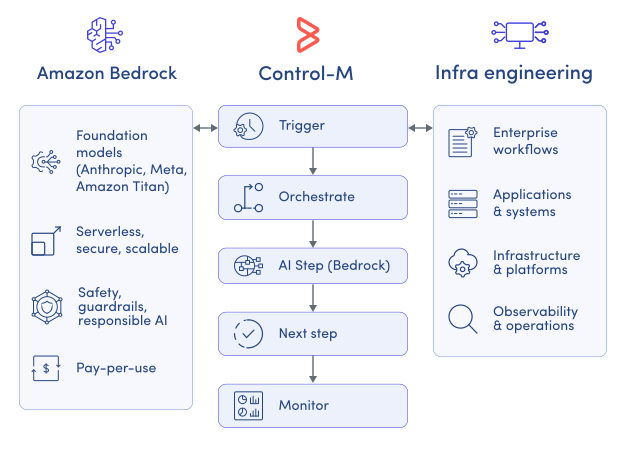
 Control-M + Amazon Bedrock
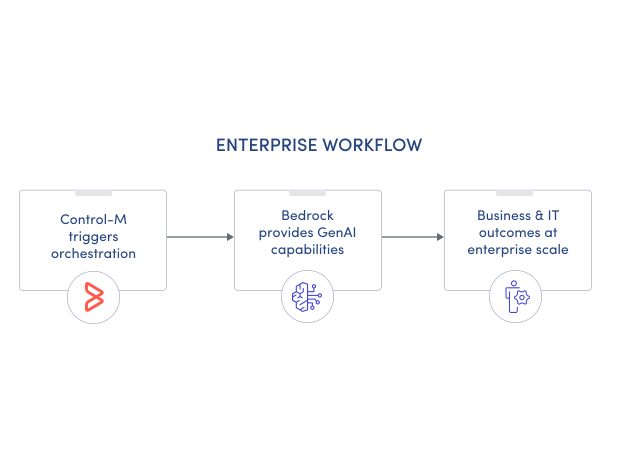
あなたの Amazon Bedrock AI ワークフローは、Amazon Bedrock が実行を開始する前に始まり、上流で何かが壊れると失敗する可能性があります。入力データが準備できていない、プロンプトの準備または検証ステップが完了しない。Control-M は全体のチェーンをオーケストレーションします:データの取り込み、プロンプトとデータの準備、Amazon Bedrock の実行、応答の検証、そして下流の処理。
一般的なワークフローの問題
今週はこんな感じですか?
これはエッジケースではありません。これは、複数のツールでAI推論ワークフローを実行しているチームの通常の運用条件です。
モデルの依存関係
プロンプトパイプラインが終了しました。Bedrockジョブは開始されませんでした。
上流データ準備が遅れて完了するか、静かに失敗しました。Control-Mはシステム間の依存関係の完了を追跡し、前提条件を検証し、必要な条件が満たされたときのみBedrockワークロードを起動します。これにより手動チェックや実行の見逃しが排除されます。
失敗の回復
2:14 AMにBedrock API呼び出しが失敗しました。
Control-Mは実行の失敗を即座に検出し、設定可能な再試行ポリシーを適用し、アラートを運用チームにルーティングし、不完全なAI結果上で下流のワークフローが実行されるのを防ぎ、運用リスクと回復時間を短縮します。
イベントトリガー
新しい文書が到着しました。誰もモデルワークフローをトリガーしませんでした。
Control-Mはファイルの到着、APIイベント、オブジェクトストレージの更新、または上流ジョブの完了から自動的にBedrockワークフローを開始します。AIパイプラインは、データが準備できたときに始まり、スケジューラーが実行されるときではありません。
マルチツールAI
データがS3、Spark、Bedrockを通過しました。可視性が消えました。
Control-Mは、取り込み、変換、モデル呼び出し、配信全体にわたって単一のワークフロー表示を提供します。チームは、個々のツールを孤立してトラブルシューティングする代わりに、エンドツーエンドのステータス可視性を得ます。
SLAリスク
AIの出力がビジネスの締切を再び逃しました。
Control-Mは、AIパイプライン全体のワークフローSLAを監視し、発生する前に違反を予測し、問題を自動的にエスカレーションすることで、チームが下流の消費者に影響を与える前に行動できるようにします。
Control-M + Amazon Bedrock
Control-M + Amazon Bedrock
|
API および自動化機能 |
Bedrock エージェントランタイム API · Bedrock フロー実行 · フロー ID ベースの呼び出し · REST API 呼び出し · イベント駆動の実行 · ウェブフックトリガー |
|
デプロイメントモデルとインフラストラクチャの柔軟性 |
AWS クラウドネイティブ · ハイブリッド環境 · マルチクラウドワークフロー · コンテナ化されたワークロード · Kubernetes 統合 · SaaS およびセルフホスティングのオーケストレーション |
|
セキュリティ姿勢 |
IAM 統合 · RBAC · 転送中の暗号化 · 保管時の暗号化 · CyberArk ボールト統合 · AWS IAM Assume Role (クロスアカウント) · 監査ログ |
|
インシデントレスポンスおよび MTTR の有効化 |
構成可能なリトライポリシー · 自動的な障害処理 · SLA 違反予測 · PagerDuty 統合 · ServiceNow を REST API 経由で · ワークフロー再起動の自動化 |
エンドツーエンドオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-M は、Amazon Bedrock、Amazon S3、AWS Lambda、Apache Spark、Kubernetes、ファイル転送、クラウドサービス全体でワークフローをオーケストレーションし、単一のジョブフローで依存関係の追跡、SLA の可視性、すべての自動回復を実現します。
- ツール間の依存関係: S3 取り込み → Spark 変換 → Amazon Bedrock 推論 → アプリケーション配信
- データを意識したトリガー: ファイルの到着、API イベント、オブジェクトの作成、ワークフローの完了
|
Amazon Bedrock |
モデルの呼び出し · ワークフローのトリガー · ステータスの監視 · 依存関係の管理 |
|
Amazon S3 |
ファイル到着検出 · オブジェクト検証 · イベントベースのトリガー |
|
AWS Lambda |
ファンクション実行 · ステータストラッキング · 条件分岐 |
|
AWS EMR |
Sparkジョブオーケストレーション · クラスタ管理 · 依存関係調整 |
|
Kubernetes |
コンテナワークロードオートメーション · ワークフローのスケーリング · 実行モニタリング |
|
ServiceNow |
インシデント作成 · ワークフローエスカレーション · オペレーショナルトラッキング |
|
PagerDuty |
アラートルーティング · オンコール通知 · エスカレーション管理 |
ワークフローをモニタリング
すべての依存関係にわたるAmazon Bedrockの実行をモニタリングします。
Amazon Bedrockはモデルサービスを提供しますが、周囲のシステム全体にわたるエンドツーエンドのオペレーショナル可視性は提供しません。Control-MはAIワークフロー、インフラストラクチャ、ビジネスプロセス全体にわたる集中モニタリングを提供し、チームが迅速に問題やボトルネックを特定できるようにします:
-
エンドツーエンドワークフローステータス
-
ランタイムと期間の追跡
-
上流依存関係の可視性
-
下流影響分析
-
SLAリスク指標
SLA保証
AI駆動のサービスをスケジュール通りに保つ。
Bedrockモデルの実行はビジネス成果を提供するための1つのステップに過ぎません。Control-MはAIライフサイクル全体にわたるワークフローの締切を追跡し、リスクを積極的に特定し、サービスコミットメントが失われる前にエスカレーションを自動化します:
-
SLA違反予測
-
自動エスカレーションワークフロー
-
依存関係を考慮したスケジューリング
-
障害封じ込め制御
-
回復自動化
ドキュメンテーション
複雑なワークフローに秩序をもたらす
Control-Mがチームに複雑なプロセスをより良い可視性、調整、制御でオーケストレーションする方法を学ぶ。
