




ポイント: 脅威の修復は、サイバーセキュリティの脅威を特定し排除することを目的とした積極的なプロセスであり、セキュリティを向上させます。脆弱性を効果的に管理するために、継続的な監視と自動化を組み込んでいます。
- ベストプラクティスには、システムにセキュリティを組み込むこと、資産の発見、脆弱性の優先順位付けが含まれます。
- 継続的な改善とセキュリティ意識を育む文化が、効果的な修復にとって重要です。
サイバー犯罪は、2021年末までに世界で6兆ドルの損害をもたらすと予測されており、2025年までに年間10.5兆ドルに達する見込みで、年率15%で増加しています。これにより、サイバー犯罪はアメリカと中国に次ぐ第三の大きな経済圏となり、おそらく最大の(違法な)富の移転とされています。損害は、自然災害や他の人為的災害を上回ります。サイバー犯罪はビジネス界における実際の脅威と見なされており、実際に「あなたのサイバーセキュリティ戦略はあなたのビジネス戦略です」という一般的な言い回しが生まれました。サイバー犯罪がすべてのビジネス組織が直面する実際の脅威であり、サイバー攻撃が避けられないことを考えると、リスクを軽減するために何ができるでしょうか?
脅威の修復とは何ですか?
脅威の修復とは、脅威ベクトルを特定し排除するための積極的なサイバーセキュリティ活動を指します。これは、組織のセキュリティ姿勢に関するサイバーセキュリティ戦略の重要な要素であり、組織がどれほど効果的に以下のことができるかを扱います:
- サイバー攻撃に対応する
- 損害を制限する
- 脅威を完全に排除する
セキュリティ防御キルチェーンのこの最終段階が、脅威の修復を脅威の軽減と区別するものです。脅威の軽減は、脅威を完全に排除し修復するのではなく、リスクを減少させるための行動を含みます。例えば、企業ネットワークは、ネットワークアイデンティティおよびセキュリティ制御デバイスのゼロデイエクスプロイトによって侵害される可能性があります。脅威の修復演習には、継続的な異常行動の監視が含まれます。セキュリティ制御デバイスのセキュリティ脆弱性が特定されておらず、サイバー犯罪者がすでにネットワークへの不正アクセスを得ることができる状況を考えると、セキュリティ監視システムは脆弱なデバイスをフラグ付けし、責任ある当局に対して脅威を排除するための必要な修復措置を適用するよう促します。この場合、脆弱なデバイスを交換するか、ファームウェアにセキュリティパッチをインストールすることで、脅威を完全に排除できます。
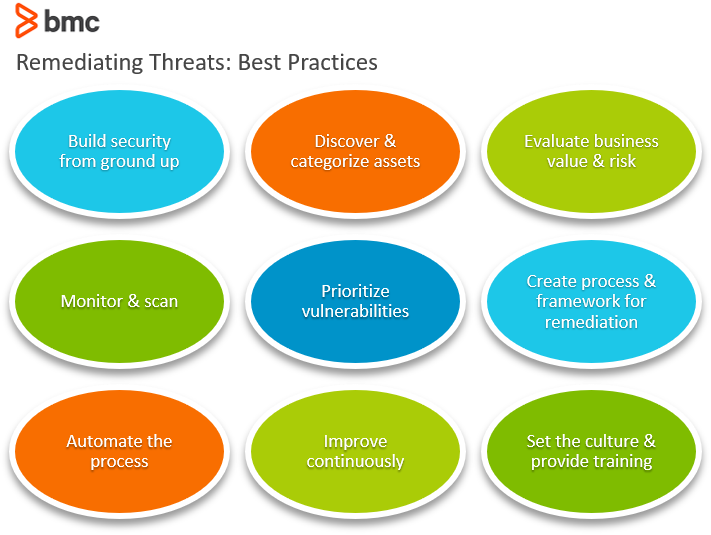
脅威の修復に関するベストプラクティス
では、どのようにしてサイバーセキュリティの脅威を効果的に修復することができるのでしょうか?次の脅威の修復に関するベストプラクティスは、サイバーセキュリティ姿勢を強化し、組織が直面する持続的な脅威を排除するのに役立ちます。
セキュリティを根本から構築する
脅威の修復には、システム内に特定の規定が必要です。例えば:
これは、セキュリティがシステムの根本から組み込まれているときにのみ可能です。セキュリティを後の段階でインストールできる防御の層と考えるのではなく、セキュリティリスクを修復できるように変更・改善できるレジリエントなシステムを構築しましょう。(DevSecOpsがソフトウェア開発にセキュリティを組み込む方法を参照してください。)
資産を発見し分類する
ITのワークロード、システム、情報資産を特定し追跡します。ITの発見。リアルタイムで更新され、システムおよび構成変更を追跡する記録のデータベースを整理します。
ビジネス価値とリスクを評価する
IT資産がどこにあり、どのように機能するかを理解したら、ビジネス価値と関連するリスクに基づいて重要な資産を隔離できます。(IT資産管理の重要な実践について学びましょう。)
監視とスキャン
次のステップは、ITネットワーク内の潜在的な脆弱性と攻撃を特定することです。ネットワークのスキャンと監視は、ネットワークトラフィックの動作やデータログを高度なAI駆動のパターン認識システムを使用して調べる継続的なプロセスです。
脆弱性の優先順位を付ける
監視データは圧倒される可能性があり、すべての脆弱性が同じリスクレベルを持つわけではありません。脆弱性の影響リスクを定量化し、最も緊急のリスクにのみ修復努力を集中させることが重要です。(影響、緊急性、優先順位マトリックスを試してみてください。)
修復プロセスとフレームワークを作成する
脅威の修復アプローチには、さまざまな対策が含まれる場合があります。サイバーリスク修復分析(CRRA)などのフレームワークは、特定の脅威に関連する戦術、技術、手順(TTP)の範囲を採用するのに役立ちます。以下のアプローチを用います:
- TTPを選択して軽減する
- 考えられる対策を特定する
- 対策のメリットを評価する
- 最適な対策ソリューションを特定する
- 推奨事項を準備する
プロセスを自動化する
遅延や人的エラーなしにスケールで体系的な脅威の修復フレームワークを強制することは困難です。プロセスを自動化することで、プロセスを迅速化するだけでなく、データ駆動型のアプローチで脅威の修復を可能にします。自動化システムは、さまざまなTTPを試し、修復努力を最適化するための洞察を抽出するために使用できます。
継続的に改善する
脅威の状況は常に進化しています。単一の脅威の修復戦略が長期的に最適な結果を保証することはありません。システムを常に監視し、脅威を特定し、脅威の修復システムと全体的なサイバーセキュリティ戦略の両方の将来の準備を行うことが重要です。
文化を設定し、トレーニングを提供する
脅威の修復の大部分は、職場でのセキュリティ意識とベストプラクティスの文化を育むことで実現できます。これらの活動は、効果的なサイバーセキュリティ姿勢を維持するために長い道のりを歩むことができます:
- 定期的なトレーニングプログラムを提供する
- 安全な運用の行動を奨励する
- シャドーITのような不正行為を防ぐ
最良の脅威の修復は積極的で自動化されている
脅威の修復は、サイバーセキュリティ対策に対する積極的なアプローチと見なされるべきです。リスクが評価され、指標が特定され、警告がフラグ付けされ、優先順位が付けられ、循環的に解決されるプロセスを指します。効果的な脅威の修復は、コンテキストを考慮し、実行可能なデータを提供し、予防的なアンチウイルスソフトウェアや従業員のサイバーセキュリティ意識を高めるなどの従来の対策を含む全体的なサイバーセキュリティプログラムの一部です。脅威の修復プロセスは、脆弱性管理システムで自動化できます。最も価値のある脅威の修復ソフトウェアは、脅威に関する関連情報を、関連する人々が簡単にアクセスし消費できる形で提供する必要があります。それは、人間の介入なしに優先事項を解決できるべきです。
関連する読み物
これらの投稿は私自身の意見であり、BMCの立場、戦略、または意見を必ずしも代表するものではありません。