




ポイント: GRC(ガバナンス、リスク、コンプライアンス)は、組織がリスクを管理し、コンプライアンスを確保し、統合されたポリシーと実践を通じて戦略的目標を達成するために不可欠です。効果的なGRCフレームワークは、より良い意思決定を促進し、業務のサイロを排除するのに役立ちます。
- GRCフレームワークは、一貫したポリシーと実践を確立します。
- 技術ソリューションは、GRC管理を改善し、コンプライアンスの負担を軽減します。
ビジネス目標を達成しようとするすべての組織は、常に変化するビジネス環境の複雑さに起因する多くの課題に直面しています:
このため、企業がこれらの複雑さを乗り越えるためのメカニズムを整える必要性が高まっています。GRC—ガバナンス、リスク、コンプライアンス—は、どの組織が戦略的目標を達成し、利害関係者のニーズを満たすために設置すべき最も重要な要素の一つです。
GRCとは何ですか?
GRCはガバナンス、リスク、コンプライアンスの略ですが、この用語の意味はそれ以上のものです。OCEG(以前は「オープンコンプライアンスおよび倫理グループ」として知られていました)は、GRCという用語が2003年に初めて言及されたことを示していますが、2007年には共同創設者による査読付き論文において言及されました。
OCEGは、GRCを組織のあらゆるレベルでの原則に基づくパフォーマンスを支えるために必要なすべての能力の調整された統合されたコレクションと見なしています。これらの能力には以下が含まれます:
- 内部監査、コンプライアンス、リスク、法務、財務、IT、HRによって行われる作業
- ビジネスライン、経営陣、取締役会自体によって行われる作業
- 外部の利害関係者によって実行される他者による外注作業
原則に基づくパフォーマンスは、組織が信頼性を持って目標を達成し、不確実性に対処し、誠実に行動するのを助けるビジネスの見方とアプローチを指します。
ガバナンス
リスク
コンプライアンス
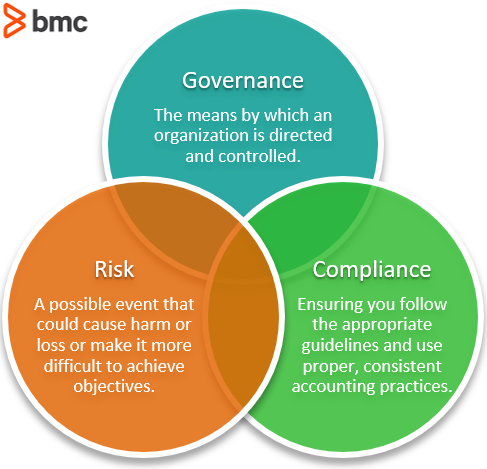
要素を分解すると、ITIL® 4から定義され、次のように説明されます:
組織が指導され、管理される手段。GRCにおいて、ガバナンスは方向を設定するため(戦略とポリシーを通じて)、パフォーマンスやコントロールを監視し、成果を評価するために必要です。
損害や損失を引き起こす可能性のあるイベント、または目標を達成するのをより難しくする可能性のあるイベント。GRCにおいて、リスク管理は組織がリスクを特定、分析、管理することを保障し、戦略的目標の達成を妨げるリスクを制御します。
標準またはガイドラインのセットが遵守されていること、または適切で一貫した会計または他の慣行が実施されていることを確保する行為。GRCにおいて、コンプライアンスは、文脈に応じて、組織がコンプライアンス要件を一貫して満たすために措置を講じ、コントロールを実施することを保証します。
GRCの推進要因
疑う余地なく、GRCの最大の推進要因は規制です。銀行、保険、医療、通信などの伝統的な業界は、過去に規制の影響を強く受けてきましたが、今日のデジタル時代は、大小を問わずすべての企業に影響を及ぼすリスクの増加をもたらしています。
データの使用、特に個人情報は、大きなビジネスの潜在能力を持つ一方で、悪用のリスクも伴います。したがって、政府や国際機関は、デジタルビジネスがデータを管理する方法により注意を払っています。個人データを暴露するサイバー攻撃の増加や、個人および市民権団体による認識の高まりは、企業が情報とテクノロジーをどのように管理するかに新たな光を当てています。
GRCフレームワークの利点
According to CIO.com、GRCの利点には:
- 意思決定の改善
- より最適なIT投資
- サイロの排除
- 部門間の断片化の削減
集団的アプローチは、常に変化する規制環境を理解しようとする組織にとって最良の選択です。GRCが組織全体で正しく実施され、適切な人々が適切な情報を適切な時に入手し、適切な目標とコントロールが確立されると、OCEGは、コスト、重複、影響を受けた業務の削減を期待できると述べています。
組織は、より良い意思決定の敏捷性と自信、持続可能で信頼できるパフォーマンス、そして価値の提供からも利益を得ることができます。
GRCアプローチ
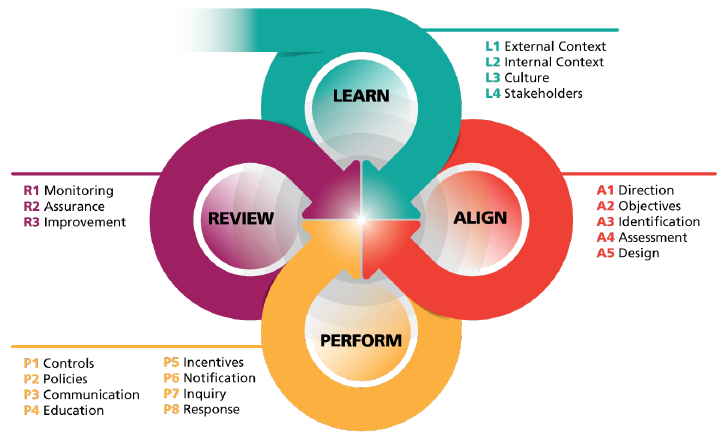
前述のように、GRCは全体的な方法で実施するのが最も良いです。これは必ずしも調整のために傘下のユニットが必要というわけではありませんが、特定の種類の組織には効果的かもしれません。OCEGは、ガバナンス、リスク、監査、コンプライアンス、倫理/文化、およびITのさまざまなサブディシプリンを統合したオープンソースのアプローチであるGRC能力モデル(別名赤本)を定義しています。この能力モデルは、4つのコンポーネントで構成されています:
- 学ぶ 組織の文脈、文化、主要な利害関係者について理解し、目標、戦略、行動を情報提供する。
- 調整する 目標に対して戦略を調整し、戦略に対して行動を調整し、価値、機会、脅威、要件に対処する効果的な意思決定を行う。
- 実行する 望ましいものを促進し、報奨する行動を取り、望ましくないものを防ぎ、修正し、何かが発生した際にできるだけ早く検出する。
- レビューする 戦略と行動の設計および運用の有効性、ならびに目標の継続的な適切性を改善する。
これらのコンポーネントは、原則に基づくパフォーマンスを達成するための反復的な継続的改善プロセスを概説しており、さらに要素に分解され、それに対してプラクティス、行動、コントロールによってサポートされます。行動とコントロールは、組織がその文脈に応じて選択できる3つのタイプに分類されます:
- プロアクティブ
- 検出的
- 応答的
GRCのユースケース
組織は、リスクを管理し、コンプライアンスの要求を満たし、自らの目標を達成するためにGRCを使用します。以下は一般的な使用例です:
- ポリシーと実践の確立
- GRCフレームワークは、組織がコンプライアンスリスクを最小限に抑えるためのポリシーと実践を確立するのを助けます。
- ITおよびセキュリティのGRCソリューションは、データ、インフラストラクチャ、およびアプリケーション(仮想、モバイル、クラウド)に関するタイムリーな情報を活用します。
- 効率の改善
- 問題を1つのフレームワークに集中させることで、重複した取り組みを排除します。
- GRCは、すべての人に一貫した最新情報を提供する「真実の単一のソース」を作成します。
- GRC活動の合理化
- コンプライアンス、リスク、およびガバナンスの監視を自動化することで、手作業を削減します。
- 多くのタスクを体系化して時間を節約し、エラーを減らすことができます。
- 財務およびAI駆動モデルの管理
- GRCはモデルの開発、検証、および使用を指導します。
- 使用中のすべてのモデルをカタログ化し、管理しやすくします。
- GRCは、モデルが適用される規制に準拠していることを確認します。
- GRCは、組織がAIを倫理的に使用できる方法についてのガイドラインと基準を提供します。
- リスクの評価と低減
- 組織は、フレームワークを使用してリスクを特定することで、予防に先手を打つことができます。
- GRCはシナリオ作成を促進し、問題を防ぐための積極的な保護策を策定します。
- コンプライアンス違反のある企業の支援
- GRCは、組織がインシデントを追跡および分析し、根本原因を特定するのを助け、監査証跡を提供します。
- フレームワークは、影響評価、インシデント対応、是正措置に役立ちます。
- GRCは、将来の失敗に対するサポートを提供します。
- コンプライアンスの改善
- GRCは、組織が非遵守で脆弱な領域を特定するのを助けます。
- それは積極的な報告をサポートします。
- GRCは、コンプライアンス文化を育成するのに寄与します。
- より良いポリシーと管理
- 組織はポリシーを標準化し、一貫して適用できます。
- 規制の変更に迅速に対応することが容易になり、自動化も可能です。
- 企業は迅速でより情報に基づいた意思決定を行えます。
GRCソリューション
GRCのニーズに対処するために、多くの組織が技術ソリューションに目を向けています。これらのソリューションは、リーダーシップが企業全体でGRCを監視できるようにし、ビジネスプロセスと情報技術が組織のガバナンス、リスク、コンプライアンス要件に一致し続けることを保証します。機能には:
- リスク管理(ログ記録、分析、管理)
- 文書管理
- 監査管理
- 報告
- 分析
しかし、GRCツールだけでは効果的なGRCを保証するには不十分です。技術には倫理がありません—人間にあります。したがって、技術が考慮される前に、GRCは人とプロセスの視点から対処されなければなりません。
ただし、技術は、組織がGRC要件を満たすために必要な記録を収集および管理する際の「コンプライアンス」オーバーヘッドを削減するための非常に良い推進力です。
GRCシステム導入の課題
多くの利点があるにもかかわらず、GRCシステムの導入は一部の組織にとって難しい場合があります。採用をスムーズにし、フレームワークからの完全な価値を得るためには、次のような問題に対処する方法を考慮してください:
- 変更管理
- GRCは急速に変化するビジネス環境の中で良い意思決定をサポートしますが、一部の組織は変化に抵抗したり、新しい洞察に応じて行動する敏捷性が欠けています。
- データ管理
- GRCはデータのサイロを解消することを可能にし、組織のどの部分からでもデータを共有できるようにします。しかし、重複データを排除し、データ管理の問題に対処することは非常に現実的な課題です。
- 包括的なGRCフレームワークの欠如
- 一部の組織は、ビジネス活動全体にわたってGRCをシームレスに統合することに苦労しており、断片化されたGRCフレームワークを生み出しています。
- 倫理的文化の発展
- GRCの協力的な性質と共有および透明性の必要性は、一部の組織の現状を挑戦する可能性があります。新しい文化を確立するためには、明確なリーダーシップと倫理的行動に対する認識が重要です。
- 不十分な技術およびその他のリソース
- レガシーITシステムは柔軟性やスケーラビリティを欠いている可能性があり、導入を遅らせ、手作業を増やす原因となることがあります。
- 導入には時間、才能、資金の投資が必要ですが、これが一部の組織では難しい場合があります。
- 不十分なトレーニング
- 組織内でGRCの実施や問題に熟練した人材が不足している可能性があります。その結果、GRCの採用が抵抗され、実施が不十分になることがあります。
追加リソース
このトピックについてさらに探求するには、BMCセキュリティ&コンプライアンスブログおよびセキュリティ&コンプライアンスガイドをご覧ください。
これらの投稿は私自身の見解であり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。