




ポイント: シャドウITは、承認されていない技術ソリューションの使用を含み、セキュリティ侵害やコンプライアンスの問題などのリスクを引き起こします。組織は、監視されていないシステムによるデータ損失や非効率性などの課題に直面しています。適切な管理には、ユーザー教育、コミュニケーションの強化、ユーザーのニーズとITガバナンスを一致させる明確なポリシーの確立が必要です。
- シャドウITは、セキュリティおよびコンプライアンスリスクを引き起こす可能性があります。
- 効果的な管理には、ユーザーのニーズを理解し、明確なポリシーを確立することが必要です。
クラウドコンピューティングにより、ITユーザーがIT調達プロトコルをバイパスして、仕事の要件を満たすために必要なソリューションにアクセスすることが容易になりました。ユーザーの視点から見ると、ITの監視および厳格なガバナンスポリシーは、組織を保護するために設計されていることが多いですが、必ずしも職場のITユーザーの課題に対処するものではありません。
その結果がシャドウITです:制限をバイパスし、適切なIT部門の知識なしに必要なITソリューションにアクセスする行為です。
この記事では、シャドウITとそれがIT管理および調達に与える影響について紹介します。以下の点を見ていきます:
シャドウITとは何ですか?
シャドウIT は、正式な承認および内部IT部門のサポートなしに、IT技術、ソリューション、サービス、プロジェクト、インフラストラクチャの使用および管理を指します。
ユーザーは、次のような組織の要件やポリシーに合致しないシャドウIT技術を採用する場合があります:
- コンプライアンス
- セキュリティ
- コスト
- 文書
- サービスレベル契約(SLA)
- 信頼性
- その他の重要な要素
そのため、シャドウITのユーザーは承認およびプロビジョニングプロセスをバイパスし、IT部門の知識なしに未承認の技術を利用します。
シャドウITシステムには次のようなものが含まれる場合があります:
- SaaS、PaaS、IaaSおよびその他のクラウドサービス
- プリパッケージされた市販ソフトウェア
- コンピュータ、スマートフォン、タブレットなどのハードウェア
シャドウITシステムの最も一般的な形態はSaaSオファリングであり、これは特定のITユーザーの要件に対処するためのユニークな製品やソリューションを含んでいます。これらは、組織によってすでにサポートされている一般的なITソリューションの広範な配列によって特定、考慮、または対処されない場合があります。便利な購入プロセスにより、ITユーザーはシャドウIT SaaSソリューションにサブスクライブし、使用し、組織が購入を特定したり、異常なネットワーク活動を検出したりする前にそれを廃止することができます。
シャドウIT製品の二番目に一般的なソースは商業用デスクトップ製品であり、電話およびタブレットアプリです。リモートPCおよびノートパソコンは、デスクトップ管理者として頻繁に構成されているか、ITによって制御されていない自分のデバイスを使用している可能性があります。携帯電話やタブレットは通常メール用にロックダウンされていますが、アプリのインストールのために頻繁に開放されています。ユーザーのデバイスに未承認の無料および商業用製品がインストールされていることがよくあります。このように、多くの禁止された危険なアプリがユーザーのデバイスに忍び込んでいます。
なぜユーザーはシャドウITに頼るのか?
シャドウITは避けられません。ITユーザーは、仕事の要件を満たすために生活を楽にする方法でシャドウITを採用します。ガートナーの調査によると、企業の購入の平均30-40%がシャドウITの支出に関与しています。エベレストグループによる研究では、この数字は50%に近づいています。
問題の一部は組織にあります:
- ITユーザーが必要とする技術に対する適切なサポートを提供していない。
- ガバナンス、承認、およびプロビジョニングプロセスを遅く、非効率的にしている。
アジャイルまたはDevOps主導の組織では、継続的なイノベーションおよび迅速なソフトウェア開発およびリリースサイクルに焦点を当てているため、新しいツールの必要性が急に生じることがあります。IT部門が製品を特定し、評価し、承認するための時間がほとんどないのです。
開発者とITチーム間の不十分なコミュニケーションとコラボレーションは、必要な技術を承認するためのITサポートの速度と柔軟性をさらにボトルネックにします。同時に、不十分なセキュリティ機能は、組織が最新のソリューションで開発者をサポートしたいと思っても、新しい技術の承認を妨げる傾向があります。
シャドウITのリスク
シャドウITはシャドウリスク(未知の未知)を導入します。従業員はシャドウITシステムを使用して便利に仕事を遂行できますが、この技術は組織に前例のないリスク、非効率性、コストをもたらします。例えば:
シャドウITを受け入れる利点
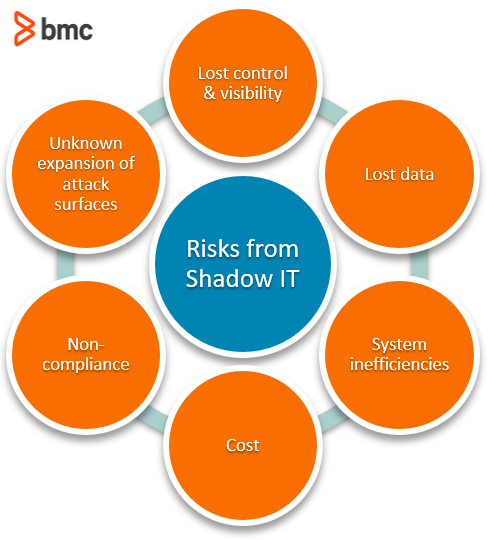
- 制御と可視性の喪失。 シャドウITにデータを移行すると、制御と可視性を失います。リスクには、セキュリティおよび規制の不遵守、データ漏洩、シャドウITシステム内のデータに関する災害復旧措置を実行できないことが含まれます。
- データの喪失。 組織は、情報を所有するユーザーが会社を離れた場合、シャドウのクラウドベースのデータへのアクセスを失う可能性があります。単純な例は、顧客契約、図面、その他のプロジェクト文書を保持するユーザーの個人Dropboxアカウントです。そのユーザーが解雇されると、会社はそのユーザーの個人アカウントから重要な顧客情報を取得するのに問題があるかもしれません。シャドウITクラウドサービスは、解雇されたユーザーが請求書の支払いを停止した場合にも迅速に切断される可能性があります。
- システムの非効率性。 複数のインフラストラクチャの場所でデータを保存および使用することは非効率的です。組織がデータフローを知らされていない場合、IT部門はキャパシティ、システムアーキテクチャ、セキュリティ、および異なる孤立したシャドウITアプリのデータのパフォーマンスを計画することができません。異なるマッピングされていない場所に複数のデータバージョンが存在すると、分析および報告が歪み、より複雑になります。
- コスト。 一度シャドウITシステムがプロジェクトの重要な部分になると、ITユーザーがリソースをスケールする必要が生じた場合、組織がサービスを継続的に使用するためにかかるコストは正当化されないかもしれません。これは、クラウドストレージのようなSaaSアプリケーションでよく見られる懸念です。
- 不遵守。 厳格なコンプライアンス規制の対象となる組織にとって、シャドウITのリスクは広範囲にわたる結果をもたらす可能性があります。シャドウITは追加の監査ポイントを作成し、コンプライアンスの証明を拡張する必要があります。例えば、もし医療機関のITユーザーがシャドウITクラウドストレージソリューションに機密の患者データを保存している場合、各インシデントの範囲と影響を監査、特定、開示する必要があるかもしれません。プライバシーに敏感な情報がサイバー攻撃にさらされるだけでなく、組織はブランドの評判やビジネスに損害を与える非遵守に対する高額な訴訟や罰金に直面する可能性もあります。
- 攻撃面の未知の拡大。 シャドウITによって組織の攻撃面が増加します。管理されていないデータリポジトリは、確立されたセキュリティの境界の外にあります。弱いまたはデフォルトの資格情報は、管理されていない資産をインターネットにさらすリスクがあります。組織の脆弱性評価、侵入検知、セキュリティ情報およびイベント管理(SIEM)システム、または脅威ログ管理はシャドウITをカバーしません。
シャドウITにどのように対応するか
シャドウITに対応するためには、2つの戦略を実施する必要があります:
- シャドウITソリューションに関連する必要性とリスクを減らすための戦略的措置を講じる。
- シャドウITを予測し、管理するポリシーを確立し、戦略を実施する。
それぞれを見てみましょう。
シャドウITの必要性とリスクを減らす
シャドウITに関わる必要(およびリスク)を減らすためにできることがいくつかあります。
- コミュニケーションとコラボレーション。 ITユーザーのニーズを発見します。サイロを壊します。IT部門とITユーザー間の簡単で便利かつ効果的なコミュニケーションを可能にし、エンドユーザーが既存の技術および新たに必要な技術に対する真のニーズ、体験、フィードバックを理解できるようにします。
- 教育と訓練。 シャドウITに関連するリスクと、組織が標準的なガバナンスポリシーを回避せずに技術要件を満たすのをどのように支援できるかについて、ユーザーに通知します。セキュリティを意識した従業員は、シャドウITに関連するリスクを理解し、技術ニーズに対処するための適切なソリューションを見つけることを奨励される可能性があります。
- ガバナンスの効率化。 ITユーザーが迅速に利用できる新技術を特定、評価、利用可能、プロビジョニングするための新しい技術を通じてイノベーションを促進するITガバナンス構造を開発します。ユーザー中心のポリシーを開発し、彼らの要件を予測します。ポリシーの執行とエンドユーザーの変化するITニーズに応じて進化し、応答する柔軟性のバランスを取ります。
- シャドウITを発見する技術を使用する。 異常なネットワーク活動、予期しない購入、データおよびワークロードの移行、IT使用パターン、シャドウITの実践の他の指標を監視する技術ソリューションを展開します。プロアクティブな発見により、組織はシャドウITのリスクを迅速に緩和できます:
- オンプレミスのウェブフィルタリングログと構成管理データベースをレビューすることで、いくつかのシャドウITの事例を発見できます。
- 会計と提携して疑わしいIT関連の購入をフラグ設定することも、シャドウITを見つけるのに役立ちます。
- リスクを評価し、軽減する。 すべてのシャドウIT技術が同じ脅威をもたらすわけではありません。職場で使用されている技術を継続的に評価することで、組織は各シャドウITの違反のリスク感度に基づいてリスク軽減活動を戦略化できます。
シャドウITに関するポリシーの確立
シャドウITは単に技術的観点だけでなく、企業の問題です。CIOは、組織のシャドウITリソースを3つのカテゴリに分類し、リストアップする必要があります:
- 許可された
- 承認された(未承認だが重要ではない)
- 禁止された(未承認かつ危険)
このリストを作成することは、組織の月次セキュリティレビューの一部であるべきです。一度作成されると、未承認かつ禁止されたシャドウITに対処するための決定を下すことができます。シャドウITに対処するための提案されたフレームワークは、CIOがシャドウIT機能を取得した人々と会って(対立するのではなく)発見プロセスを通じて、以下の質問をカバーして何をすべきかを決定することです。
- このシャドウITの歴史は何ですか?
- どのビジネスニーズまたは価値を満たしますか?
- このソフトウェア/サービスは、私たちの内部オファリングが提供しないものを提供しますか?
- これらのニーズを満たすためにITが提供できる現在のサービスはありますか?
- このソフトウェア/サービスにはどのようなシャドウリスクがありますか?
- どのようなコスト、予算、またはリソースが必要ですか?
できるだけ発見は非対立的であるべきです。目標は、なぜシャドウITが存在するのか、今後どのように組織のITに関連するか、またはサポートされるかを理解することです。
発見の後、CIOとシャドウITユーザーは、未承認または禁止されたソフトウェア/サービスをどのように組織がサポートするかについての推奨事項を作成し、合意に至るべきです。以下は一部の可能性です:
- シャドウITコンポーネントを承認されたリストに移動する。 組織に害を及ぼすことはありません。ユーザーは変更なしで使用を続けることができます。
- シャドウITを既存のIT機能に置き換える。 同じ機能を実行できる社内能力があるかもしれません。存在しない場合、組織は類似の利点を得るために反復的にソフトウェアを作成できるかもしれません。
- シャドウITサービスの使用を中止する。 リスクが高すぎてコストもかかりすぎます。そのソフトウェア/サービスを廃止し、その利点を失います。
- ITはこのシャドウIT機能をサポートします。 コンポーネントは引き続き使用されますが、そのサポートとコストはITに移ります。ITはそれを他のサポート機能と統合し、特定されたリスクを軽減することを試みます。
- その他の行動、ITおよびシャドウITユーザーが決定した通り。
発見の目標は、未承認または禁止されたシャドウITの各部分に対してどのように前進するかを決定することです。シャドウITは人々、彼らの動機、および潜在的にビジネスに重要なプロセスや情報に影響を与えます。
この発見ポリシーは通常、C-Suiteレベルで定義、承認、支援されるべきであり、実施前に縄張り争いを避けるためです。発見プロセスがCIOとシャドウITユーザーの間で解決しない場合は、C-Suiteにエスカレーションする必要があります。
驚くべきことに、シャドウITはすべてが悪いわけではありません。初めはシャドウITであるかもしれないものが、組織にとっての機会を提示する可能性があります。つまり、これらのソリューションの利点が関連するリスクを上回る可能性があるということです。特に一般的なクラウドベースのアプリケーションにおいてはそうです。結局のところ、これだけ多くの従業員がシャドウソフトウェアソリューションを使用している場合、それはチームや組織全体にとって有益である可能性があります。
特定の“シャドウIT”が組織のセキュリティ、冗長性、可用性、およびコンプライアンスポリシーをサポートする限り、あなたはそのソリューションを企業ITの一部として受け入れ、禁止から承認に移すことができます。そうすることで、次の分野での利点をもたらす可能性があります:
- ストレージとバックアップ。 プロバイダーはストレージとバックアップを保証し、内在するサービスと運用コストはオンプレミスのストレージインフラストラクチャのわずかな部分となります。たとえば、Office365環境では、組織はユーザーファイルを企業所有のファイルサーバーではなくOneDriveに保存することを決定する場合があります。
- データ所有権と監査。 クラウド環境では、すべてのファイルには所有者があり、共有されたユーザーやその場所に関する完全なメタデータがあります。アカウンタビリティ監査が保証されています。
- データ保持。 通常、プロバイダーはファイルの作成およびアクセスを含む完全な記録を提供します。
- データ分類。 ほとんどのクラウドベースのサービスは、幅広い分類タグを許可します。
- アクセス制御。 クラウド環境では、デフォルトでユーザーカテゴリーを定義し、認証方法を有効にすることができます。
- モバイルデバイス/アプリケーション制御。 クラウド環境ではモバイル制御がネイティブであり、社内作業よりも大きな利点となります。
- 暗号化。 デフォルトで、データはサービスプロバイダー側で暗号化されています。
- フェデレーション。 企業のSSOアクセスオプションを環境にアクセスする唯一の方法にすることができます。
シャドウITは機会です
シャドウIT、ITユーザーのニーズと期待、およびこの実践に伴うリスクを理解することで、組織はシャドウITを安全で有用なツールの武器に変えることができ、破壊的なイノベーションを推進します。
その前に、従業員、IT部門、ビジネスの集団的目標に向けた戦略を考案する必要があります。正しく行えば、新しい技術へのサポートは、組織がより良い製品を市場に迅速に提供し、ITユーザーの便利な努力によって行える新しい機会を生み出すことができます。
追加リソース
このようなトピックについては、これらのリソースを探索してください:
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を表すものではありません。