




ポイント: MITRE ATT&CKフレームワークは、サイバー攻撃の戦術と技術の包括的な概要を提供し、組織のセキュリティを強化します。これは、敵の行動を分類し、実世界の事件に基づいた防御戦略を提供します。
- サイバー脅威の特定と対応をサポートします。
- さまざまなオペレーティングシステムおよびモバイルプラットフォームをカバーします。
MITRE ATT&CKフレームワークは、組織が想定されるセキュリティ侵害事件を通じてガイドするのに役立つ無料のグローバルにアクセス可能なリソースです。これは、リスク管理に関する組織文化を変えることができます。MITRE ATT&CKフレームワークは、以下に関する文書化された知識に基づいています:
- 敵/攻撃者の行動
- 脅威モデル
- 技術
- 緩和戦略
攻撃者が実際に攻撃するさまざまな方法を理解することで、組織はリスクに対してより良い準備を整えることができます。この記事では、MITRE ATT&CKフレームワークとは何か、そしてそのフレームワークがあなたのセキュリティイニシアチブをどのようにサポートできるかについて説明します。
MITRE ATT&CKフレームワークとは?
ATT&CKフレームワークは、サイバー攻撃ライフサイクルの各段階における攻撃者の視点を提供します。MITRE ATT&CKは、2013年に非営利団体MITREによって開発されたコミュニティ主導のイニシアチブです。その名前は、対抗戦術、技術、および一般知識(ATT&CK)の頭字語に由来します。この概念は、侵入者の視点を得るためのエンドツーエンドのサイバー攻撃分類法を参照として使用することです。 (ロッキード・マーチンのサイバーキルチェーンは、攻撃者の行動をモデル化し理解するための別の人気のあるフレームワークです。)以前は、このような広範な情報は、次の2つの方法でのみ利用可能でした:
- 豊富な経験を持つ専門的なサイバーセキュリティインシデント応答者を通じて。
- 専任の内部セキュリティチームが定期的に高度な持続的脅威(APT)に対処する大企業の機密文書として。
しかし、ATT&CKフレームワークは、特定の例で使用されるさまざまな攻撃技術と手法を詳しく掘り下げ、適切な緩和戦略を提案し、言語を標準化する方法が独特です。したがって、MITRE ATT&CKフレームワークを使用することの価値提案には、3つの重要なポイントがあります:
- 関連する適切な敵の行動の詳細な実例
- 環境特有の攻撃技術と手法
- さまざまな攻撃者の方法論に対する標準化された言語
このフレームワークは、可視性とアクセスを可能にし、サイバーセキュリティ担当者がさまざまなサイバーセキュリティリスクを特定し、適切なリスク管理アプローチで対処できるようにします。ATT&CKフレームワークは、次のような複数のサイバーセキュリティ分野をカバーしています:
- 検出
- インテリジェンス
- 封じ込め
- リスク管理
- セキュリティエンジニアリング

MITRE ATT&CKフレームワークは、さまざまなサイバーセキュリティ分野におけるモバイル、企業(クラウド)、および事前悪用の各段階をカバーしています:
ATT&CKフレームワークを使用できるのは誰ですか?
このフレームワークを使用するのは誰かというと、この知識は、私的、非営利、または政府のいずれかの組織をガイドするのに役立ちます。MITRE ATT&CKフレームワークは、モバイルと企業環境の両方をサポートしています。ただし、真の分離はオペレーティングシステムによって行われます。現在サポートされているオペレーティングシステムは次のとおりです:
- 企業: PRE、Windows、macOS、Linux、クラウドおよびネットワーク
- モバイル: AndroidおよびiOS
他のオペレーティングシステム、z/OSを含むものは、現在利用できませんが、将来的に追加される可能性があります。
企業向けATT&CKマトリックス
ATT&CKマトリックスは、攻撃者がさまざまな攻撃段階で使用するさまざまな戦術を分類します。マトリックスを、攻撃のさまざまな段階で特定のタスクや目標を達成するためにこれらの技術がどのように機能するかを説明する参照スプレッドシートとして考えてください。以下は、攻撃ライフサイクル全体の企業戦術の14のカテゴリです。いくつかの例を含めましたが、完全なマトリックスカテゴリは包括的な技術を提供します。
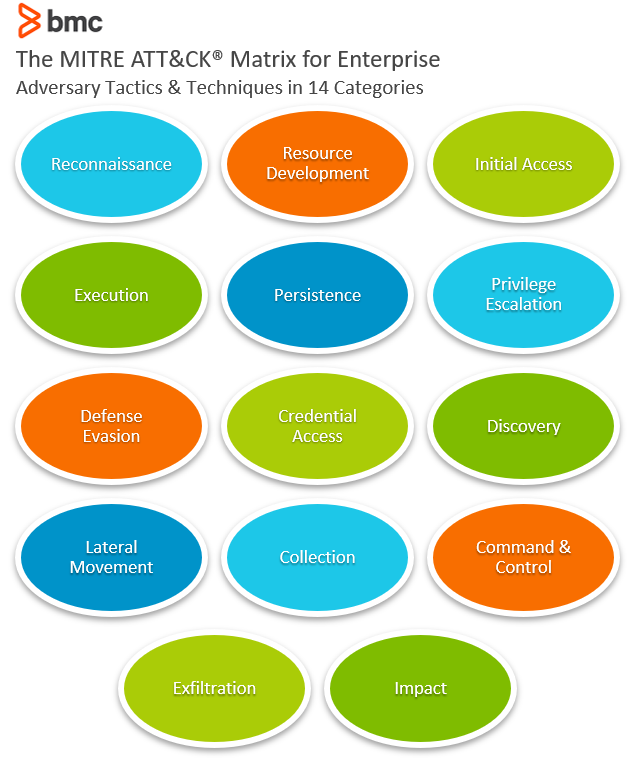
偵察(10の技術)
攻撃者ライフサイクルの最初のステップは、ターゲットを促進するための情報を収集することです。攻撃者がここで使用する可能性のある技術の例には、以下が含まれます:
- アクティブスキャン
- フィッシング
- 被害者関連情報の収集
リソース開発(6の技術)
リソース開発段階では、攻撃者はサイバー攻撃を実行するために必要なリソースと能力を確立します。ここでのいくつかの技術には、以下が含まれます:
- インフラストラクチャの取得および/または妥協
- アカウントの妥協または確立
- 能力の開発
初期アクセス(9の技術)
この段階は、攻撃者のITネットワークへの初期の試みを対象としています。ネットワーク内に足場を得るための一般的な技術には、以下が含まれます:
- ドライブバイ妥協
- スピアフィッシング
- 外部リモートサービスおよび弱いパスワードの悪用
攻撃者は、これらの妥協されたアカウントや脆弱性を使用して、後でより広範な攻撃を実行できます。
実行(10の技術)
実行段階では、攻撃者はターゲットネットワーク上で悪意のあるコードを実行します。彼らは、ネットワーク探索、データおよび資格情報の盗難のためにカスタムコードを実行するために、組み込みのスクリプト環境やインタープリターを妥協することによってこれを行う場合があります。一般的なターゲットインタープリターには、以下が含まれます:
- PowerShell、Windowsコマンドシェル、Unixシェル
- PythonおよびJavaScriptインストール
持続性(18の技術)
ここで、攻撃者は足場を維持し、防御の試みを回避しようとします。コードスクリプトが実行されると、攻撃者は攻撃ライフサイクルを中断する防御アクション(組織からの)を防ぐことができます。これらの中断は、システムの再起動、資格情報の変更、および設定のリセットによって引き起こされる可能性があります。攻撃者は、以下のような技術を使用して持続します:
- アカウントの操作
- SSH認証キー、認証パッケージ、サービス、レジストリの弱点の修正
特権昇格(12の技術)
特権昇格は、攻撃者がネットワーク内で昇格された権限にアクセスすることを意味します。技術には以下が含まれます:
- Sudoキャッシング
- ユーザーアクセス制御のバイパス
- ポートモニタリング
防御回避(37の技術)
現在、攻撃者はセキュリティシステムやスクリプトを無効にしたりアンインストールしたりして、検出を回避します。彼らは、潜在的な防御を打破するために、既知で信頼されたプロセスの下で悪意のある活動を偽装します。この段階における一般的な技術には、以下が含まれます:
- 昇格制御メカニズムの悪用
- 昇格された実行
- トークンのなりすまし
資格情報アクセス(15の技術)
資格情報アクセスは、攻撃者がアカウントの資格情報を盗む段階です。攻撃者は、キーロギング、ブルートフォース、パスワードクラッキング、さらには推測などの技術を使用して、システムにアクセスし、ネットワーク内の不正アカウントを承認します。
発見(25の技術)
攻撃者は、より広いネットワークを発見し、侵害後に自らの目的に最も適したエントリーポイントと対応するネットワーク環境を理解します。ここでの例には、以下が含まれます:
- アカウントの発見
- インフラストラクチャおよびクラウドサービスの発見
- ネットワークスニッフィング
- ポリシーおよび権限グループの発見
横移動(9の技術)
この段階では、攻撃者はネットワーク環境を横に移動し、システムやアカウント間をピボットしてより隠密な操作を行います。このプロセスには、より多くの正当な資格情報およびネットワークおよびデフォルトのOSツールを妥協することが含まれます。技術には以下が含まれます:
- 内部スピアフィッシング
- リモートサービスの悪用
- SSHハイジャック
収集(17の技術)
攻撃者は、データを盗み出し、外部に流出させるために必要な情報とリソースを収集します。これには、メール、キーボード入力、データベース、およびアーカイブが含まれますが、これに限定されません。
コマンド&コントロール(16の技術)
この段階では、攻撃者はさまざまなレベルの隠密性を持ってネットワークとシステムを制御します。システムは、攻撃者からの命令に応じて動作し、可能な検出を避けるために正常なネットワークの動作を模倣します。攻撃者は、命令を以下の方法で伝達します:
- 既存のアプリケーションレイヤープロトコル
- データエンコーディング
- データ難読化
- マルチステージチャネル
流出(9の技術)
この段階では、攻撃者は妥協されたネットワークから関連データを最終的に流出させます。データは、ネットワークの外に転送する前に、しばしば圧縮および暗号化されます。この段階における一般的な技術には、以下が含まれます:
- 自動流出
- ウェブサービスまたは物理メディアを介した流出
影響(13の技術)
攻撃ライフサイクルは、妥協されたシステム、ネットワークコンポーネント、アカウント、およびデータを操作、妨害、または破壊することで終了します。この段階の技術には、以下が含まれます:
- アカウントアクセスの削除
- データの破壊
- データの暗号化および操作
- ディスクの消去
- ネットワークへのサービス拒否攻撃
- リソースのハイジャック
MITRE ATT&CKとメインフレーム
ATT&CKマトリックスにはまだメインフレームは含まれていませんが、組織はフレームワークの行動に関する知識を活用できます。メインフレームは、あなたの環境内の他のシステムと同様に、内外からの攻撃にさらされています。攻撃者の行動や手法は、攻撃しようとしているシステムにかかわらず、多くの特性を共有します。これらの行動や手法を認識することで、防御を強化し、潜在的な脅威イベントを運用およびセキュリティチームが迅速に調査すべきかどうかを判断できます。(本当に自動管理されるメインフレームがどのように可能かを学びます。自動管理されるメインフレーム。
関連情報
- BMCセキュリティおよびコンプライアンスブログ
- メインフレームをXDR戦略に接続
- デジタルフォレンジックおよびインシデント対応(DFIR):イントロダクション
- フォレスター:メインフレームセキュリティへの誤った感覚
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を表すものではありません。