




ポイント: NISTサイバーセキュリティフレームワーク2.0は、ガバナンス機能を導入し、組織のサイバーリスク管理戦略を強化します。この更新により、ユーザーはCSF 1.1の努力を基にして、コンプライアンスギャップを特定できます。
- CSF 2.0は、利害関係者の理解を深めるために簡素化された言語を特徴としています。
- 改訂された対応および回復機能は、改善されたコミュニケーションとテストを強調しています。
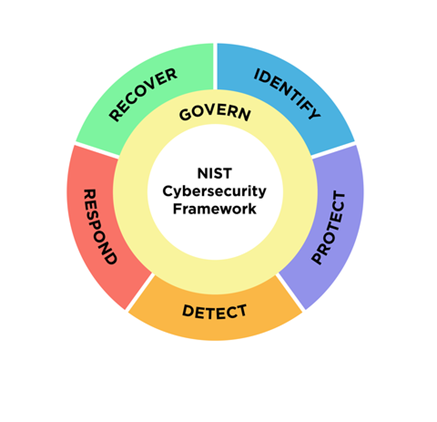
2024年2月26日、米国の国立標準技術研究所(NIST)は、2014年に導入されて以来初の大規模な更新を行ったサイバーセキュリティフレームワークの第一回目の大規模な更新を完了しました。元のフレームワークは国際的に使用され、13の言語に翻訳されていますが、バージョン2.0は大きな影響を与えることが期待されています。すでに元のフレームワークに慣れている人々は、それが五つの主要な領域から構成されていることを知っています:特定、保護、検出、対応、回復。バージョン2.0には、元の五つの柱すべてに適用される六つ目の機能、すなわち「ガバナンス」が追加されました。このブログでは、サイバーセキュリティフレームワーク2.0を「CSF 2.0」と呼びます。
ガバナンス機能の目的は何ですか?
ガバナンスは、組織のサイバーリスク管理戦略、期待、およびポリシーを確立し、継続的に監視します。
次のカテゴリに分かれています:
- 組織の文脈
- リスク管理戦略
- サイバーセキュリティサプライチェーンリスク管理
- 役割、責任、および権限
- ポリシー、プロセス、および手続き
- 監視
ガバナンスの追加は唯一の変更ですか?
短い答えは「いいえ」です。五つの機能は大部分が同じですが、他にも新しい変更があります。
- 実装例:CSF 2.0には、コントロールを実装する方法の例が含まれています。かなり具体的に指示されていますが、詳細には踏み込んでいません。ここでの例は、多要素認証(MFA)の実装ですが、どのMFA要素を使用すべきかは、内部チームの裁量に任されています。
- 明確さ:元のフレームワークは消化しやすかったですが、技術的な言語を使用していました。CSF 2.0は、すべての利害関係者がコントロールをよりよく理解できるように、物事を簡素化します。
- ガバナンス機能:はい、ガバナンス機能は新しいですが、その多くは元のフレームワーク内の以前のコントロールを再構築したものです。
- 更新された対応および回復機能:対応と回復は大規模な見直しを受けており、コミュニケーションとテストに関する著しい変更があります。
- プロファイル:プロファイルとコミュニティプロファイルはCSF 1.1に存在していましたが、CSF 2.0用に再構築されました。コミュニティは、CSF 2.0が特定のユースケース(例:金融、自動車製造など)にどのように適用できるかの例を提供できるようになりました。NISTは、ギャップ分析のためのサイドバイサイド比較を可能にする組織プロファイルのテンプレートも提供します。
メインフレームセキュリティチームは何をする必要がありますか?
朗報です:CSF 1.1を実装している場合、そのすべての努力は無駄ではなく、CSF 2.0にマッピングされます。変更が必要なギャップがあるため、最初に行うべきはギャップ分析です。NISTはこの分野で多数のリソースと支援を提供しています。これにより、すべての利害関係者を一堂に集め、新しい簡素化された言語により、以前よりもプロセスがスムーズに進むはずです。対応と回復機能の強化は可能な痛点となる可能性がありますが、これらすべてがより厳格なセキュリティ姿勢につながります。
要約
CSF 1.1の導入から6年後、NISTから大規模な更新がありました。SCF 2.0はv1.1とはかなり異なって見えますが、CSF 1.1が導入されていれば、多くの作業はすでに行われています。ギャップ分析は、あらゆる組織にとって最初のステップとなるでしょう。対応と回復に投資が必要な場合、これはEUのデジタル運用レジリエンス法(DORA)などの他の規制に備えるだけでなく、組織全体のセキュリティ姿勢を向上させることにもつながります。私が見る限り、皆が勝者です!
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を表すものではありません。