




ポイント: 偵察はMITRE ATT&CKフレームワークの初期段階であり、メインフレームを含む潜在的なターゲットに関する情報を収集することに焦点を当てています。ShodanやNmapのようなツールは、公開されたシステムを特定し、脆弱性をスキャンするために重要であり、メインフレームセキュリティの強化の必要性を浮き彫りにしています。
- Shodanは公開されたメインフレームとそのサービスを特定します。
- Nmapはスキャンと脆弱性の発見に使用されます。
これはMITRE on the Mainframeシリーズの第1部です。各部では、MITRE ATT&CKフレームワークの戦術をメインフレームの用語と技術で説明します。 このシリーズの目的は二重です: 1) メインフレームのセキュリティが現代の企業セキュリティに非常に関連していることを強調し、2) 業界で認識されたセキュリティフレームワーク内でメインフレームのセキュリティをレビューすることです。言い換えれば、メインフレームのセキュリティをよりアクセスしやすく、理解しやすく、関連性のあるものにしましょう。MITREフレームワーク自体について詳しく学ぶには、グラント・マクドナルドのBMCブログをご覧ください。
注意: このブログは、フィル・ヤング、チャド・リカンスルード、SANSインターネットストームセンター、ここで言及されているセキュリティベンダーなどのメインフレームセキュリティの専門家の研究なしには実現できませんでした。さらにメインフレームのセキュリティを探求することを奨励するためにここで共有されています。
インシデントレスポンスとセキュリティオペレーションの経験から、メインフレームについて聞いた回数は片手で数えられるほどです。
なぜこれを言及するのか?メインフレームはメインフレームに特化した企業では重要かつ定期的なトピックですが、分散型およびクラウドプラットフォームが支配する現代のセキュリティ領域ではそれほど一般的ではありません。すべてのサイズのセキュリティオペレーションセンター(SOC)を考えてみてください。これらは、ネットワークからエンドポイント、データストレージなど、さまざまなデバイスを監視している可能性があります。しかし、どれだけの人が「ビッグアイアン」について真剣に考えたでしょうか?
メインフレームはほとんどの大企業のセキュリティ会話の一部であるべきだと思いますが、少なくとも「メインフレームをもっと統合すべきか?」という程度では。私の観察とセキュリティオペレーションでの経験に基づくと、これはしばしば当てはまりません。皮肉なことに、メインフレームは上記のすべてのデバイスタイプを満たしています—データウェアハウス、高性能コンピューティングセンター、ネットワークハブ—それにもかかわらず、ほとんど等しく重要視されることはありません。
では、なぜこれが起こり、どのように克服できるのでしょうか?この問題とメインフレーム固有のセキュリティの課題についてのリーダーシップは豊富です。以下は、いくつかの推奨事項です:
なぜzOSメインフレームセキュリティが重要か チャド・リカンスルード著
あなたのSOCにおける欠落したリンク:メインフレームを安全にする クリストファー・ペリー著
メインフレームのセキュリティ:企業がセキュリティアナリストを強化して、企業のバックボーンを保護する方法 クリストファー・ペリー著
メインフレームのセキュリティに関する考慮が不足していることは、確かに層のある問題であり、セキュリティ分野のすべての人にその原因を考えることを奨励します。単純な答えは確かにありませんが、この課題のニュアンスは、セキュリティの私たちをより準備させるのに役立ちます。
さて、それを踏まえて、メインフレームのセキュリティの重要性を見て、MITRE ATT&CKフレームワーク内でレビューしましょう。
第1部 - 偵察
以前の生活で、あなたが私に「エディ、私たちの企業の最も重要なサーバーを監視する必要があります。実際、悪意のある行為者がそれを探す場所を知る余裕はありません。セキュリティを確保してください」と言ったら、
私はおそらく「もちろん。では... どこですか?」と答えるでしょう。
はい、それはおそらくCOLO(コロケーションセンター、またはデータセンターで、機器、スペース、帯域幅が小売顧客に貸し出されます)にあります。しかし、これは敵が最初に尋ねる質問でもあります。ターゲットがメインフレームであれ、公開サーバーであれ、ネットワーク接続された周辺機器であれ、いかなる敵もまずどこを探すべきかを知る必要があります。ここで偵察の戦術が登場し、MITRE ATT&CKフレームワークマトリックスで最初に取り上げられる理由です。
注意: MITRE ATT&CKの戦術は順次ではありません。つまり、偵察が最初に分類されているからといって、実際に最初に行われるとは限りません。たとえば、敵が最初に資格情報にアクセスし(資格情報アクセス)、次に内部ネットワークの偵察を行う場合があります。または、権限を昇格させた後に内部偵察を再度実施する場合もあります。
MITREによれば:
“偵察は、敵が積極的または受動的にターゲットを支援するために使用できる情報を収集する技術を含みます。そのような情報には、被害者の組織、インフラストラクチャ、またはスタッフ/人員の詳細が含まれる場合があります。この情報は、敵が初期アクセスの計画と実行、妥協後の目的の範囲を決定し、優先順位を付ける、またはさらなる偵察活動を推進するのに役立ちます。”
さて、メインフレームの文脈で偵察戦術のいくつかについて話しましょう。
オープンウェブサイト/ドメインの検索
“メインフレームはインターネット上で検索可能ですか?信じられない。
IoT(モノのインターネット)を検索するための無料で便利な偵察ツールはShodanです。Shodanは、ユーザーがさまざまなフィルターを使用してインターネットに接続された特定の種類のコンピュータ(ウェブカメラ、ルーター、サーバーなど)を見つけることができる検索エンジンです。また、サーバーがクライアントに返すサービスバナーの検索エンジンとも説明されています。サービスバナーは、サーバーソフトウェア、サービスがサポートするオプション、ウェルカムメッセージ、またはクライアントがサーバーと相互作用する前に見つけることができるその他の情報などです。Shodanは、主にウェブサーバー(HTTP/HTTPS – ポート80、8080、443、8443)に関するデータを収集しますが、FTP(ポート21)、SSH(ポート22)、およびTelnet(ポート23、992、1023、および2323)などのメインフレーム関連のポートに関するデータも収集します。
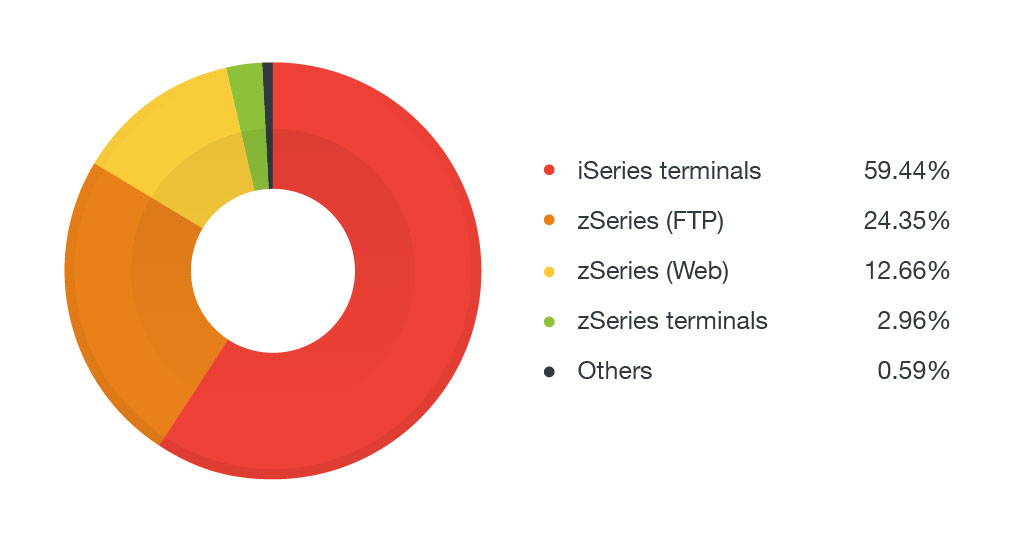
2017年7月のTrendMicroレポートによると、公開されたメインフレームに関する情報:
“Shodanデータは、レガシーメインフレーム、特にIBM OS/390(zSeries)およびIBM AS/400(iSeries)とそれに対応するFTPおよびウェブサーバーが公開されていることを示しました。このデータは、電気通信およびISPが公開/オンラインのレガシーメインフレームの最も多くの数を持つ業界であることも明らかにしました。”
説明のために、レポートは公開されたシステムの種類と地理的内訳についての数値も提供しました:
上記を知っていると、敵はShodanフィルターを数分で学び、公開されたメインフレームに対して偵察を開始することができます。偵察の後、彼らはリスニングサービスを調査して、FTPやTelnetなどの一般的なメインフレームサービスを使用して無許可でアクセスを試みることができます。
たとえば、セキュアでないFTPは、攻撃者がメインフレームに認可されたアクセスを取得するための入口として機能する可能性があります。FTPは通常、メインフレームにトランザクションコマンドをアップロードするために使用されます。これは、Linuxにおけるバッシュスクリプトに相当するジョブ制御言語(JCL)や、Pythonに似た再構成拡張エグゼキュータ(REXX)です。FTPが正常に侵害され、アクセスされると、攻撃者は悪意のあるJCLプログラムをアップロードできます。実行する許可が与えられ、ターミナル内で十分な権限があれば、任意のコマンドを実行してメインフレームを侵害することができます。
すべてのこれが、どこを探すべきかを知っているだけで得られるのです!
さらに、メインフレームセキュリティ専門家のフィリップ・ヤング(フォートランの兵士としても知られる)は、特定のキーワードを使用するだけでなく、フィルターを選択的に変更することでさらに結果を得ることができることを発見しました。これは、HTTPバナーが表示する特定のテキストが予想されるものとは異なる可能性があるためです。Shodanがどのようにしてバナーグラビングを使用して公開メインフレームを見つけるかについて詳しく知りたい場合は、ヤングのブログ投稿Finding Mainframes on Shodanをご覧ください。
アクティブスキャン(IPブロックのスキャン/脆弱性スキャン)
セキュリティ専門家のキットに欠かせないツールはNmapです。これは、ネットワーク発見およびセキュリティ監査のための無料でオープンソースのユーティリティです。シンプルで直感的なコマンドラインインターフェースを使用して、ユーザーは特定のIPアドレスやCIDRブロックをスキャンし、開いているポート、リスニングサービス、さらには特定の脆弱性を発見できます。専用の脆弱性評価ツールではありませんが、この機能はNmapの多様性を示しています。さらに、Nmapはさまざまなセキュリティユースケースに利用されるLuaスクリプト言語を活用しています—メインフレームの偵察を含む!(グラフィカルユーザーインターフェース(GUI)を好む人には、Nmapには「Zenmap」という人気のあるオーバーレイもあります。)
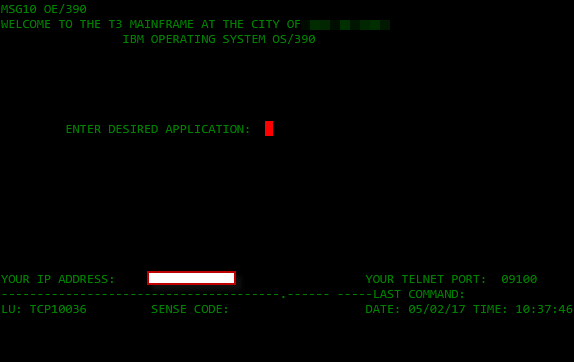
たとえば、ヤングはIBM® CICS®トランザクションID、CICSユーザーID、NJE(ネットワークジョブエントリ)ターゲットノード名、TN3270の隠しフィールド、TSOアカウント、VTAMアプリケーションID、さらにはTN3270バナーを画面キャプチャするLuaスクリプトを書いています。これらはすべてNmapを使用しています。ユーザーは、偵察を超えてNmapを使用してNJEやTSOに対してブルートフォース攻撃を実行することもできます。これらのツールはすべて公開されており、ヤングのgithubリポジトリにあり、メインフレームセキュリティに対する認識を高めるのに役立っています。
著名なセキュリティベンダーであるSANSも、インターネット上のレガシーメインフレームの存在を示しています。独自のスクリプトなしで、SANSインターネットストームセンターはNmapを利用してTelnetおよびSSL Telnetポートを特定しました。SANSは、メインフレームIBM® z/OS®ホストがNmapによってよくフィンガープリンティングされていることを発見し、OS/390とラベル付けされていることが多いにもかかわらず、依然として非常に見つけやすいことがわかりました。
もしNmapやmasscanなどのツールを試してみたい場合、もう一つの強力なツールはmasscanです。作成者のロバート・デビッド・グラハムは、masscanが1台のマシンから10百万パケットを1秒に送信し、5分未満でインターネット全体をスキャンできると主張しています。Nmapやmasscanなどのツールを実験したい場合は、必ずラボ環境で行い、IPブロックを無差別にスキャンしないでください。
重要な注意点は、Nmapは外部のスキャンツールだけでなく、敵がネットワークに足がかりを持った場合にも内部スキャンに同様に役立ちます。したがって、ネットワークの信頼関係(以下で説明)を知っておくことと、どのシステムが敵の効果的な内部偵察を防ぐための潜在的なピボットポイントとして機能するかを知っておくことも重要です。
被害者ホスト/アイデンティティ/ネットワーク/組織情報の収集
この時点で、あなたは「上記のすべては興味深いが、私たちのメインフレームは公開されることは決してないだろう。心配することはない!」と思っているかもしれません。
残念ながら、偵察は公開されたシステムの「低い果実」だけではありません。MITREが適切に指摘しているように、多くの偵察は、NmapやShodanのようなツールを使用せずに行われる受動的な情報収集を含みます。つまり、ホスト、アイデンティティ、ネットワーク、および組織情報の収集を含みます。
ここで良いニュースがあります:ユーザーは上記の各カテゴリの組織のセキュリティ姿勢を強化するために違いを生むことができます。
ホスト: メインフレームに直接または間接的に関連するアクセスツールのソフトウェア、ファームウェア、構成を最新の状態に保つなど、良好なサイバー衛生を実践することで、敵がこれらのリソースの1つにおいて発見された脆弱性を悪用するのを防ぐことができます。アプリケーションのホワイトリスト化や、エンタープライズレベルで施行されるセキュリティ構成管理(SCM)は、企業全体で安全なベースラインが維持されることを保証する非常に効果的な方法です。これはゼロデイ攻撃を防ぐことはないかもしれませんが、ホストの攻撃面を大幅に減少させることができます。おそらく、妥協された非メインフレームシステムからのピボット(MITREの側面移動を参照)は、最も大きな脅威をもたらします。
アイデンティティ: 個人のメールアドレス、従業員のPII(個人識別情報)、および資格情報など、潜在的に敏感な情報を保護することで、潜在的な攻撃面を減少させます。この情報を内部または企業ネットワーク内でできるだけ保護すること、理想的には多要素認証を使用することは、攻撃者にとって偵察をより難しくするでしょう。資格情報のセキュリティに関して、今日の企業でますます一般的になっているのが、ユーザー名とパスワードを保存・整理し、各アカウントに固有の複雑なパスワードを生成するセキュリティ機能、セキュリティ資格情報の交換、古いまたは弱い資格情報がオンラインで公開される際のリアルタイム警告を提供するパスワードマネージャー(またはパスワード「金庫」)の使用です。
ネットワーク: より成熟した企業は、公開されたメインフレームについて過度に懸念することはないかもしれませんが、攻撃者が環境内に入った場合の「内部脅威」と側面移動(今後の投稿で説明予定)については懸念すべきです。今日、ほとんどすべてのメインフレームユーザーは、Windowsなどの分散プラットフォームからメインフレームにログインするための端末エミュレーションを使用しています。内部偵察が限られた結果をもたらすことを保証する方法の1つは、Bloodhoundのようなツールを使用して、Active Directory(AD)環境内のネットワーク信頼関係をマッピングすることです。内部ネットワークをよく知ることで、攻撃者がこれらのツールを使用して権限昇格パスを特定するのを防ぐことができます。特権アカウントを持っている場合、攻撃者は環境についての追加の洞察を得るか、最悪の場合、メインフレームへの潜在的な攻撃ベクトルを発見する可能性があります。
組織: 敵はしばしばオープンソースインテリジェンスを使用して、ソーシャルエンジニアリングやフィッシング攻撃のための潜在的な高価値ターゲットを見つけます。LinkedInに一般的な職務タイトルを投稿することは理解できますが、作業範囲やアクセスされるシステムの種類に関する技術的な詳細に踏み込むことは賢明ではありません。今日の世界の残念な現実は、私たちのすべての公開活動が敵にとっての偵察資産になることです。実際、公共の生活から完全に離れることは実用的ではありませんが、すべてのユーザーは、未知の相手とのコミュニケーションや、受取人がどれほど信頼できるかにかかわらず、データをアップロードする際には「ゼロトラスト」の姿勢を取るべきです。
メインフレームは長い間「不明によるセキュリティ」の恩恵を受けてきました。しかし、ITエコシステムの複雑さが増すにつれて、メインフレームが運用方程式から単に除外されているわけではありません。むしろ、オンライン取引や迅速で信頼性の高いデータ処理の必要性が増す中で、ますます重要になっています。そのため、セキュリティコミュニティ全体でメインフレームセキュリティについての議論が増す必要があります。これを促進する1つの方法は、メインフレームのセキュリティをよりアクセスしやすく、理解しやすく、他の人に関連付けることです。
これは、MITRE for Mainframeシリーズの正確な目的です。次回のMITRE for the Mainframeの投稿では、初期アクセスをレビューし、攻撃者がどのようにメインフレームに足がかりを得ることができるかを見ていきます。
これらの投稿は私自身のものであり、BMCの立場、戦略、または意見を必ずしも表すものではありません。