




ポイント: デジタル運用レジリエンス法 (DORA) は、EUの金融機関におけるデジタルシステムのレジリエンスを強化します。Control-Mは、複雑なワークフローを自動化することにより、コンプライアンスを支援し、効果的なリスク管理およびインシデント対応を確保します。
- DORAはICTシステムに対して定期的なテストとリスク管理を義務付けています。
- Control-Mは、ハイブリッドおよびクラウド環境全体での可視性とオートメーションを提供します。
デジタル運用レジリエンス法 (DORA) は、EU(欧州連合)の規則で、金融機関がEU市場で運営するデジタルシステム、情報通信技術 (ICT)、および第三者プロバイダーの運用レジリエンスを強化することを目的としています。その焦点はリスク管理と迅速なインシデント対応、そして責任あるガバナンスを確保することです。DORAの採用前は、ICTリスクを管理し軽減するための包括的なフレームワークは存在していませんでした。現在、金融機関はEU全体で同じ高いリスク管理基準を求められています。
DORAの規則は5つの柱に基づいています:
デジタル運用レジリエンステスト:法人は、ICTシステムを定期的にテストし、保護を評価し、脆弱性を特定する必要があります。結果は適切な当局に報告され、基本的なテストは年に一度実施され、脅威主導の侵入テスト (TLPT) は3年ごとに行われます。
ICTリスク管理とガバナンス:この要件は、戦略の策定、評価、コントロールの実施を含みます。アカウンタビリティはすべてのレベルにわたり、法人は中断に備えることが期待されています。計画には、データ回復、コミュニケーション戦略、およびさまざまなサイバーリスクシナリオに対する対策が含まれます。
ICTインシデント報告:法人は、ICTインシデントを監視、管理、報告するためのシステムを確立する必要があります。深刻度に応じて、規制当局および影響を受けた当事者への報告が必要になる場合があります。これには、初期の進捗報告と根本原因分析が含まれます。
情報共有:金融機関はDORAの規則により、インシデント学習プロセスを開発するよう促されています。これには、自発的な脅威インテリジェンスの共有への参加が含まれます。共有される情報は、EUの一般データ保護規則 (GDPR) に基づいて、個人を特定できる情報 (PII) を保護する関連ガイドラインに準拠する必要があります。
第三者ICTリスク管理:金融企業はICTの第三者リスクを積極的に管理し、出口戦略、監査、パフォーマンス目標を交渉する必要があります。コンプライアンスは適切な当局によって強制され、標準化された契約条項の提案はまだ検討中です。
Control-Mの紹介
金融機関は、重要なビジネスサービスを支えるアプリケーションおよびデータワークフローの複雑なネットワークに依存することがよくあります。最近導入されたDORA規制要件により、これらの機関は脆弱性スキャナー、データ回復ツール、インシデント学習システム、ベンダー管理プラットフォームなどの追加ツールを展開する必要が生じています。
規制要件が進化し続ける中、ICTワークフローの管理の複雑さが増し、堅牢なワークフローオーケストレーションプラットフォームの必要性がさらに重要になっています。
Control-Mは、組織がハイブリッドおよびクラウド環境にわたって複雑なアプリケーションおよびデータワークフローを統合、オートメーション、およびオーケストレーションすることを可能にします。これにより、ワークフローの進捗をエンドツーエンドで把握し、ビジネスサービスのタイムリーな提供を確保します。これにより、生産展開が加速し、結果の運用化が可能になります。
なぜControl-Mなのか
顧客やアナリストとの多数の議論を通じて、私たちはControl-Mがエンタープライズビジネスクリティカルなワークフローをスケールでオーケストレーションおよび管理するための基本的な原則を具現化しているという貴重な洞察を得ました。
それらは次の図に表されています。下から上に進めていきましょう。
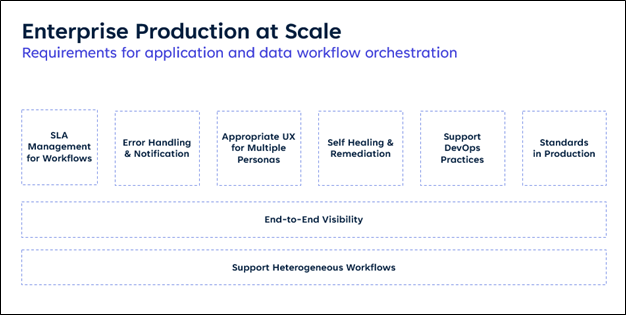
異種ワークフローのサポート
Control-Mは、多様なアプリケーション、データ、およびインフラストラクチャをサポートし、これらのテクノロジーのさまざまな組み合わせの間でワークフローを実行できるようにします。これらは本質的にハイブリッドワークフローであり、メインフレームから分散システム、プライベートおよびパブリックの複数のクラウド、コンテナにわたっています。サポートされるテクノロジーの多様性が広がるほど、オートメーション戦略はより一貫性があり効率的になり、分断された風景やカスタム統合のリスクが低下します。
エンドツーエンドの可視性
このハイブリッド技術スタックは、現代のビジネスエンタープライズでさらに複雑になります。ワークフローは、このハイブリッド技術スタック全体で相互に関連するビジネスプロセスを実行します。ワークフローをエンドツーエンドで視覚化、監視、管理する能力がなければ、生産にスケールすることはほぼ不可能です。Control-Mは、アプリケーションおよびデータワークフローの系譜に対する明確な可視性を提供し、テクノロジーとそれがサポートするビジネスプロセスの関係を理解する手助けをします。
上の図の6つの機能はすべてではありませんが、スケールで複雑なエンタープライズを管理するために不可欠です。
ワークフローのSLA管理
財務の終了から機械学習 (ML) による不正検出に至るまで、すべてのビジネスサービスにはサービスレベル契約 (SLA) があります。これらはしばしば規制要件に影響されます。Control-Mは、可能なSLA違反を予測し、チームに行動を取るよう警告するだけでなく、ビジネスへの影響にリンクします。財務の終了に影響を与える遅延があれば、すぐに知る必要があります。
エラーハンドリングと通知
最良のワークフローでも、遅延や失敗が発生する可能性があります。重要なのは、適切なチームに迅速に通知し、即座にトラブルシューティング情報を提供することです。Control-Mはこれを実現します。
複数のペルソナに適したUX
ビジネスワークフローの統合とオーケストレーションには、オペレーション、開発者、データおよびクラウドチーム、ビジネスオーナーが関与しており、それぞれがプラットフォームと対話するための個別でユニークな方法を必要としています。Control-Mは、各役割に対してカスタマイズされたインターフェースと優れたユーザーエクスペリエンスを提供します。
自己修復と修正
Control-Mは、ワークフローが自動的に自己修復できるようにし、問題を解決するために最初に手動で行った修正アクションを自動化できるようにします。
DevOpsプラクティスのサポート
DevOpsや継続的インテグレーションおよび継続的デリバリー (CI/CD) パイプラインの台頭に伴い、ワークフローの作成、変更、および展開はリリースプラクティスにスムーズに統合される必要があります。Control-Mは、開発者がJSONやPythonなどのプログラムインターフェースを使用してワークフローをコーディングし、CI/CDパイプラインにジョブをコードとして埋め込むことを可能にします。
生産における基準
最後に、Control-Mは生産基準を強制します。これは、生産での運用には正確な基準に従う必要があるため、重要な要素です。Control-Mは、ワークフローを構築する際に、適切な命名規則やエラーハンドリングパターンなど、適切な基準にユーザーを導く簡単な方法を提供することによって、このニーズを満たします。
結論
DORAは2025年1月17日に発効します。金融機関がDORA規則に準拠する準備をする中で、Control-Mは彼らの複雑なワークフローをオーケストレーションおよび自動化するのを支援する重要な役割を果たすことができます。これにより、リスクを管理し、迅速なインシデント対応を確保し、責任あるガバナンスを維持し続けることができます。
Control-Mがあなたのビジネスをどのように支援できるかについて詳しく知るには、www.bmc.com/control-mを訪れてください。
これらの投稿は私自身の意見であり、BMCの立場や戦略、意見を必ずしも表すものではありません。