




ポイント: 自分のデバイスを持ち込む(BYOD)のポリシーは職場の生産性を向上させますが、セキュリティリスクを引き起こします。組織は、柔軟なポリシーを開発し、リスクに関して従業員を教育し、効果的な管理ツールでITを強化する必要があります。
- 組織のニーズに合わせたユーザー中心のBYODポリシーを確立します。
- 個人デバイスに関連するリスクを軽減するための堅牢なセキュリティ対策を実施します。
少し前、自分のデバイスを持ち込む(BYOD)運動は、企業の組織間で大きく対立していました。BYODトレンドの支持者は、BYODの生産性向上の利点に焦点を当てました。反対者は、妥協なくそれを負担とみなしました。
両者は頑固に立場を譲らず、進歩的な組織がエンタープライズモビリティの波に乗って行動を起こし、BYODが提供する価値を解き放ちました。これらの行動は、戦略的なベストプラクティスとリスク軽減活動の層を伴い、最終的にBYODデバイス—およびそのユーザー—が以下のことを可能にします:
- 労働力の生産性を高める
- 組織の利益を生む
- エンタープライズのセキュリティニーズに適応する
では、この文章で、なぜますます多くの人々がBYODを望むのかを見てみましょう。そして、私たちは厳しい質問を考えます:BYODは本当にセキュリティの頭痛を引き起こす価値があるのでしょうか?
BYODとは何ですか?
BYODは、従業員が自分の個人デバイスを持ち込み、使用できるようにするポリシーのセットです。これらのデバイスには、ラップトップ、スマートフォン、タブレット、タスクを完了するために必要なものが含まれることがあります。
BYODの背後にある目標は明確です:従業員が自分の個人デバイスを使用して会社のデータやシステムにアクセスするため、長期的には従業員の生産性が向上するはずです。
もちろん、今日、多くの企業は、BYODに対するより緩やかなアプローチによって部分的に推進された分散型の職場を作り出しています。パンデミックが発生したとき、従業員は自分の電話やタブレットから簡単に働けなかったかもしれません。現在では、さまざまなソフトウェアソリューションが従業員を支援し、リモートワークの新しい世界でのBYODの重要性を高めています。
BYODの実践は、アジャイルおよびDevOps主導の環境で繁栄しています。ユーザーは、組織の部門がサイロ化されている場合でも、コラボレーション、コミュニケーション、および情報アクセスを促進するために、よく統合されたクラウドソリューションを活用すべきです。
仕事のために個人デバイスを使用する際の課題
多くの人が個人デバイスを使用するというアイデアを魅力的だと考える一方で、BYODの取り組みは慎重に考慮する必要があります。従業員の満足度と全体的な企業の敏捷性は、リスクと、従業員がデバイスに潜在的に敏感なデータをダウンロードする前に必要なモバイルデバイス管理(MDM)とのバランスを考慮する必要があります。
仕事に個人デバイスを使用する他の課題には、
内部でのサポートが不十分
BYODはビジネスとITの機能の間に位置しており、サービスデスクはしばしば敏捷でモバイルな労働力のニーズをサポートできません。これは、サービスデスクが主に雇用主が提供する機器を使用しているオンプレミスの従業員をサポートするために構築されているためです。
この厳しい分断は、特に従業員のニーズに応えられない場合、企業に多くのデータおよびセキュリティの懸念を引き起こします。
シャドウIT
繰り返される要求、不利なガバナンス、遅い要求承認プロセスは、労働力が自己の手で問題を解決するよう促します。従業員は、組織が承認していないソフトウェアやアプリをダウンロードまたは使用するシャドウITを採用するかもしれません。ここでのリスクは?これらのシャドウITの慣行は、セキュリティメカニズムをバイパスします。
紛失した資産
ここでの大きな問題は、紛失や盗難の問題です。従業員が自分のモバイルデバイスで仕事関連のタスクを完了できるのは素晴らしいことですが、従業員がデバイスを失い、会社のデータを誰にでも渡すリスクがあります。特に、データを同期および共有するのがボタンを押すだけで簡単なクラウドネイティブアプリがある場合です。
すべてのデバイスで高いレベルのセキュリティが必要な業界では、得られるものと取引しなければならないものについて考えてみてください。BYODソリューションの利点は、セキュアかもしれないデバイスにデータを保存する価値があるほど十分ですか?これは多くの企業が異なる答えを出す質問です。
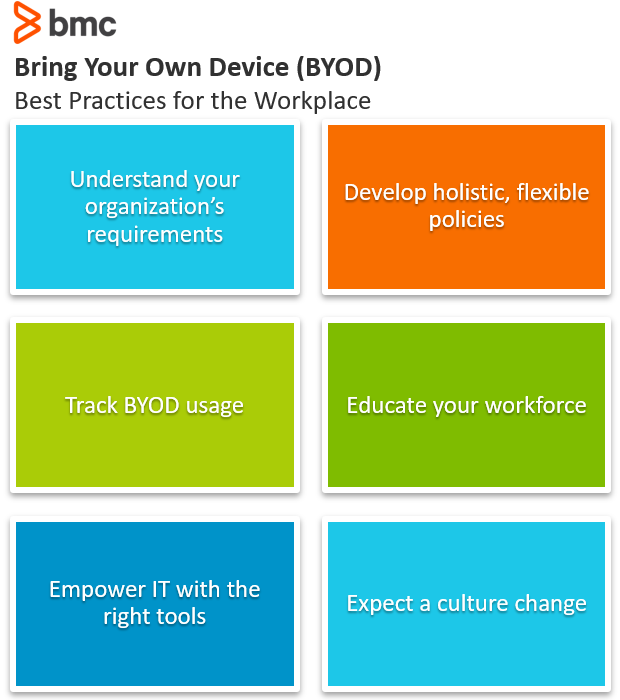
職場におけるBYODのベストプラクティス
これらの課題に対処するために、組織は適切なスキルセットとIT変革の進展に投資し、サービス管理機能をBYODのニーズに合わせる必要があります。迅速なDevOps駆動のプロセス。
戦略的な観点から、以下のポリシーのベストプラクティスは、組織がこれらの目標を達成するのを助けることができます:
1. 組織の要件を理解する
すべての組織は、構造、文化、多様性、労働力の好み、ITポリシー、および規制遵守要件において異なります。これらの違いは、あなたの会社の影響を受けます:
- 地理的位置
- 業界の縦割り
- サイズと年齢
その結果、すべての組織は、BYODテクノロジーの採用、好み、要件に独自の制限を持つ場合があります。
DevOps環境では、組織はサービス管理機能を強化し、直面する課題の文脈で独自のBYOD要件を促進するためのプロトコルと手順を開発する必要があります。このアプローチは、労働力の生産性を促進するBYODの円滑な採用を確実にし、組織の行動、コンプライアンス、およびセキュリティの姿勢を妨げません。
2. 柔軟なBYODポリシーを開発する
すべての労働力のメンバーをBYODポリシーで満足させることは事実上不可能です。デバイスに関係なく、BYODポリシーは、モビリティ戦略の一環として、異なるユーザーロール、特権、およびコントロールを含むべきです。
効果的なコラボレーション、情報アクセス、セキュリティのベストプラクティスに厳密に従うことを促進する最も魅力的なエンタープライズモビリティ戦略は、柔軟でユーザー中心のアプローチを取ります:
- 内部顧客がデバイスを登録し、新しいアプリやソリューションの承認を要求できるようにするためのシンプルで自動化されたワークフローを確立します。
- セキュリティ要件を明確でシンプル、理解しやすい詳細で概説します。
- 今後の内部顧客のニーズとビジネス環境に対応できるように、BYOD戦略を将来に備えます。
- BYODデバイス上のビジネス情報やアプリから個人データを分離するために必要なプロトコルを実装して、エンドユーザーのプライバシーを尊重します。
3. BYODの使用状況を追跡する
BYODの従業員所有のデバイスは、特にAIサイバー攻撃の時代に、攻撃者の一般的なターゲットです。高レベルのユーザーアクセスと特権を持つ脆弱な個人デバイスは、コストのかかるデータ漏洩を引き起こし、ビジネスに対して不可逆的な損害を与える可能性があります。
GDPRのような厳格なデータ規制の施行に伴い、組織はBYODに対する労働力の要求と規制遵守、セキュリティの脅威とのバランスを取る必要があります。BYOD採用に伴うセキュリティリスクと影響は、Verizonによると、ビジネス組織の間で主要な懸念事項となっています。
インテリジェントなモバイルデバイス管理を通じて企業データを管理することは、個人デバイスを使用したい従業員を満足させるための鍵となります。その一方で、これらのデバイスが機密データ漏洩の容易な経路にならないようにする必要があります。リアルタイムのセキュリティ監視と検出は、BYODにおける安全なエンタープライズモビリティの実践を確保するために重要です。ITは次のことを行う必要があります:
- ネットワークトラフィックとセキュリティに関連するさまざまな指標を追跡します。
- ユーザーとアプリが企業情報にアクセスする方法を理解します。
- 効果的なセキュリティ対策を通じて、組織のセキュリティおよびビジネスポリシーに基づいてデータ消費と情報アクセスを制限します。
4. 労働力を教育する
エンドユーザーは、サイバー攻撃に対する最初の防衛線として機能するか、BYODセキュリティにおける最初の抜け穴となります。知識のある安全意識の高い専門家は、悪意のあるアプリをダウンロードしたり、悪質なウェブサイトにアクセスしたり、フィッシングの試みでリンクをクリックすることで始まるサイバー攻撃の大部分を防ぐことができます。
従業員に、あなたの組織のセキュリティおよびBYODポリシーに従うように教育し、説得します。方法はいくつかあります:
- シャドウITの慣行に伴うセキュリティリスクについて従業員を教育します。
- セキュリティの不正行為を回避するための適切な理由と経路を提供します。
- 従業員の間に信頼と忠誠の文化を確立します。
デバイスがあなたの失敗を引き起こす可能性があるとき、最後のポイントは特に重要です。従業員が自分のタブレット、ラップトップ、携帯電話を職場に持ち込むことを信じるのであれば、一般的にも従業員を信じる必要があります。この技術はリスクですが、それを使用するために信頼している人々もリスクです!
5. ITに適切なツールを提供する
先進的なビジネス組織は、今日と明日のモバイルデバイスおよびBYODのニーズに応えるためにITを変革します。組織は、現在の作業環境を理解し、エンタープライズモビリティの望ましい未来の状態を明確にする必要があります。
BYODポリシーは、内部顧客が現在の状態から望ましい未来の状態に移行するために、適切なプロセス、データ、および技術を活用するように設計されるべきです。
自動デバイス登録および構成やリアルタイムのトラブルシューティングなどの機能を用いて、サービスデスクとのやり取りを減らします。
- デバイスの登録および構成を自動化し、個人所有のデバイスがサービスデスクに与える頭痛の数を減らします。
- アプリの承認要求に従うために便利なシンプルで自動化されたワークフローに基づいて、アプリの審査プロセスを採用します。
- 敏捷な労働力の進化する多様なBYODニーズを促進するために、IT管理者が実施できる高度なエンタープライズモビリティ管理(EMM)に投資します。
- BYODデバイスを保護し、企業データを保護し、効果的なコミュニケーションおよびコラボレーションを促進し、アクセスコントロールとリスクを管理するために複数のセキュリティ層を実装します。
- デバイスに対するリスク軽減に必要なツールを含め、セキュリティの違反に対して損害を制限します。
(エンタープライズモビリティ管理についてもっと読む)
6. 文化の変化を期待する
最後に、効果的なBYODポリシーは、セキュアで生産的なエンタープライズモビリティ実践に向けた文化的変化を引き起こすように設計されるべきです。DevOpsはすでに、新しいアプリ、技術、およびプロセスの採用を円滑にするための強力な部門間のコラボレーション、統合されたビジネスおよびITオペレーション、そして自動化されたワークフローを促進するベストプラクティスをもたらしています。
BYODポリシーを設計して、BYODの成功の障害を特定して排除します。
- 孤立したIT部門
- サイロ化されたビジネスおよびITオペレーション
- 遅く不十分なガバナンス手続き
- 従業員がシャドウITの代替手段を採用することを強いる不必要なウォールガーデン
BYODを実施する必要がありますか?
モバイルデバイスはどこにでもあり、素晴らしいことをするための驚くべき可能性をもたらします。個人デバイスは、従業員の生産性と幸福感を向上させるだけでなく、コスト削減ももたらします。
従業員が自分のモバイルデバイスを使用して作業ネットワークに接続できるようにしたい企業は、セキュリティの姿勢とフェイルセーフについて考えてみてください。ポリシーを実施する技術があっても、紛失または盗難のデバイスによるデータ損失を企業が被るリスクはありますか?何かがセキュアでないラップトップを妨害した場合、消火するためのセキュリティ応答者は十分にいますか?
アジャイル環境で働いている場合、従業員はしばしば自分のデバイスを持ち込むことを期待しています。従業員がもたらす利点について考えてみてくださいが、まずはセキュリティの姿勢、MDM、および個人デバイスを仕事に使用することで生じるその他の問題を整理することが重要です。
関連する読み物
- BMC ITビジネスブログ
- BMCサービス管理ブログ
- 組織変革管理のベストプラクティス
- 企業向け5G:誇大広告、現実、可能性
- ITベストプラクティス:最良の紹介
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。