




ポイント: メインフレームセキュリティは重要ですが、しばしば組織によって見過ごされ、大きなリスクをもたらします。CISOは脆弱性を評価し、ペネトレーションテストを実施し、リアルタイムのモニタリングを実装してセキュリティを強化する必要があります。
- メインフレームはビジネス運営に不可欠であり、内部のアクターからの潜在的な脅威があります。
- リアルタイムのモニタリングと修復計画は、メインフレームのセキュリティ態勢を改善するために重要です。
あるコメディアンはこう嘆いたことがあります。「教えてあげるよ、私は全く尊敬されていない」。CISO(最高情報セキュリティ責任者)の生活へようこそ。ここでは、大規模な組織が毎日数百万回も攻撃を受け、CISOやセキュリティチームはほぼ100%の確率で正しい判断を下す必要があります。CISOが「夜も眠れない」主な懸念は、侵入や攻撃を防ぐために設計されたメッシュ防御システムを突破する攻撃者です。
しかし、経験豊富なCISOは、日々の最後のメールに対処した後も彼らを悩ませる別の懸念があることを知っています。それは、「私が知らないことが私を害するかもしれない」ということです。
最新のCISOの焦点
IT専門家として、私たちは複数のプラットフォームやインフラストラクチャにおいてそれなりの高い能力を持つことが期待されています。CISOはガバナンスモデル、複雑なポリシーの実施、ポリシーへの準拠の検証、潜在的な脅威を警告するためのモニタリング手順の確立、成功した攻撃の可能性に対処するための対応プログラムの作成、組織のセキュリティ態勢の進捗やギャップに関する報告を任されています。
クラウドの登場と「使用した分だけ支払う」コンピューティングリソースの組織による採用は、企業IT資産を保護するための新たな重要な課題であり、世界中のCISOにとって最優先事項となっています。それは大きく、新しく、すでに脅威アクターにとって脆弱な攻撃面であることが証明されています(例えば、Capital One攻撃を参照)。それは、組織がクラウドコンピューティングをどのように活用しているかを迅速に学び、セキュリティリスクを理解/対処し、新たに導入される可能性のある脆弱性を積極的に特定することを要求します。人工知能(AI)の進歩は、CISOが守らなければならない大規模な脅威の風景にさらに拍車をかけています。
メインフレームに関するCISOのぎこちない議論
分散システムとクラウドインフラストラクチャは、過去30年間にわたりITの会話を支配してきました。その結果、ほとんどのCISOはメインフレームについてほとんど知識がなく、彼らが必ずしも明らかにしたいことではありません。「知らない」または「十分に知らない」ということは、エグゼクティブにとって良い印象ではありません。メインフレームコンピュータを持つ組織には、すべてのCISOがすぐに認識する不吉な真実があります。もしメインフレームが停止すれば、ビジネスも停止するのです。長期的なメインフレームの停止は、私たちの社会の金融的バックボーンを構成する著名な組織にとって存在的脅威です。
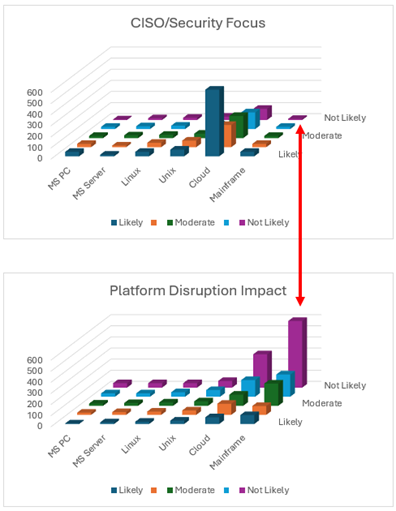
メインフレームと分散システムセキュリティの主な違い
メインフレームと分散システムプラットフォームとの間には、いくつかの主要なセキュリティの違いがあります。メインフレームの周辺は良く制御されている傾向がありますが、ほぼすべての成功したメインフレーム攻撃は、内部の悪化したアクターや有効な資格情報を取得した脅威アクターから発生します。特権の昇格を超えてメインフレームの完全な制御を得る方法は数多くあり、完全な制御はメインフレーム上のユーザーにとって危険な状態です。さらに、多くのCISOはメインフレームが数千から数万(時には数十万)のユーザーをホストしていることを知らず、その多くは契約者であり、これは多くのメインフレーム攻撃の原因となっています。インターネットには、メインフレームの攻撃ポイントを教育し、促進する多くのサイトがあり、攻撃に備えるために使用できるメインフレームスキルを強化するために簡単にアクセスでき、消化可能です。最後に、メインフレームにはマルウェア、ランサムウェア、悪意のある暗号化を検出するためのスキャンツールが欠けており、これらのツールは分散システムプラットフォームでは簡単に利用できます。その結果、リアルタイムのモニタリングは、メインフレーム上の悪意のある活動を検出するために重要になります。
メインフレームプラットフォームのCISOアクションプラン
興味深いことに、CISOのためのメインフレームセキュリティアクションプランは、主要なコンプライアンス規制(デジタル運用レジリエンス法(DORA)、ネットワークおよび情報システム指令2(NIS2)など)に類似しています。
- メインフレームが重要なインフラストラクチャであることを確認します(メインフレームを持つほとんどの組織にとって、答えは「はい」となります)。
- 内部構成、ユーザーアクセス、脆弱性を調べるペネトレーションテスト(ペンテスト)を実施してメインフレームのセキュリティ態勢を評価します。ヒント:「知らない」こと自体が、多くのCISOが認識している脆弱性です。
- メインフレームのセキュリティモニタリングを理解します。
- ログインシステム(RACF、Top Secret、またはACF2)は、脅威を検出するには不十分です - WindowsセキュリティがWindowsサーバーの保護には不十分であるのと同様です。
- メインフレームのセキュリティモニタリングは、リアルタイムでセキュリティ情報およびイベント管理(SIEM)に対して意味のあるセキュリティアラートを検出して送信し、セキュリティ脅威の企業全体のビューを提供しますか?
- メインフレームのセキュリティ態勢を改善するための修復計画を策定します。
- 多くのメインフレームには、2年以上アクセスされていないユーザーIDが数百または数千あります。これらは脆弱性ポイントです。
- 多くのユーザーは特権やアクセスが過剰に付与されています。
CISOとメインフレームの溝を越える: まとめ
CISOのガバナンスモデルと手順は企業のセキュリティにとって重要ですが、メインフレームはしばしばレガシープラットフォームとして見過ごされ、安全であると仮定されています。これにより、CISOはメインフレームプラットフォームのセキュリティ態勢や脆弱性を「知らない」ことになります。
メインフレームの力を活用する組織にとって、それらのメインフレームはビジネス全体が依存する重要なインフラストラクチャであり、メインフレームが停止すればビジネスも停止します。
CISOがメインフレームをガバナンス、リスクおよびセキュリティ戦略に組み込むための重要なステップ:
- メインフレームが組織のプロセスにとって重要であることを確認します。
- メインフレームのインフラストラクチャをペネトレーションテストします - 周辺だけでなく。
- リアルタイムのメインフレームセキュリティモニタリングが企業のSIEMに組み込まれていることを確認します。
- ペンテストの脆弱性に対処するための修復計画を策定します。
BMCがどのようにしてあなたの組織のメインフレームセキュリティを強化できるかについて詳しく知るには、BMC AMIセキュリティウェブページをご覧ください。
これらの投稿は私自身のものであり、必ずしもBMCの立場、戦略、または意見を代表するものではありません。