ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + Talend OAuth
あなたのTalend Cloudワークフローは、単一のタスクまたは計画が呼び出される前に開始されます。上流で何かが壊れると失敗する可能性があります。失敗1: Talendジョブが読み込むS3バケットにソースファイルが届かない。失敗2: 実行中に期限切れになるTalend Management Consoleトークンと429レート制限により、すべての同時タスクが影響を受けます。チェーン: Control-Mは、上流のファイル到着、ソースデータの検証、Talendタスク/計画の実行、および下流の配信を調整します。
一般的なワークフローの問題
これがあなたの週のように聞こえますか?
これはエッジケースではありません。これらは、複数のツールでTalendタスクとプランを実行しているチームにとっての通常の運用条件です。Control-Mがそれぞれをどのように処理するかをご覧ください。
タスクターゲティング
タスク名を設定しますが、タスクIDは設定しません。ジョブは「ジョブIDが無効なIDです。」で終了します。
TalendバックエンドAPIの変更により、タスク名のみのジョブが400エラーで失敗しました。Control-Mの最新のTalend OAuthプラグインは、ターゲティングロジックを解決し、タスク名またはタスクIDだけで正しいタスクを確実にトリガーします—偽の失敗はありません。
トークンレート制限
02:00のヒット、すべてのTalendジョブが一度に自分のトークンを取得し、Envoyが429を返します。
同時に実行されるTalendジョブは、それぞれ新しいOAuthトークンを要求し、テナントのレート制限を超えます。Control-Mは実行を間引き、TDO042024接続プロファイルでトークンの再利用をサポートするので、同時タスクは1つの有効トークンを共有し、429バーストが消えます。
終了状態の整合性
Talendプランは終了しましたが、Control-Mジョブは間違った終了ステータスを報告します。
Application Integratorの失敗耐性ギャップにより、Talendジョブが不正なステータスで終了しました。Control-Mは最新のパッチと3の失敗耐性でこれを解決し、ジョブの真の終了状態が常に下流に反映されるようにします。
資格情報管理
Talend認証が変更されました。あなたの本番スケジュールはまだ実行する必要があります。
Control-Mは、クライアントIDとクライアントシークレットの認証を使用して、Talend OAuth資格情報を安全な接続プロファイルに保存します。外部ボールトサポートは、秘密をジョブ定義とは別に保持し、本番ワークフロー内での資格情報の取り扱いを減らします。
SLAリスク
Talendは正常に完了しました。エンドツーエンドの配信SLAはまだ遅れています。
Control-MはTalendジョブを完全な本番ワークフロー内に配置し、それにSLAジョブを添付できます。チームはTalendの実行を周囲の依存関係と共に確認し、エンドツーエンドのビジネス締切に対して配信を管理するのに役立ちます。
統合の事実
Control-M + Talend OAuth
|
workload.types |
Talendタスクの実行(タスクIDによる)· Talendタスクの実行(タスク名による)· Talend計画の実行(マルチタスク)· Talend Cloudデータ統合ジョブ· ランタイムAPIトリガーされたタスク |
|
trigger.type |
ファイル到着(S3 · Azure Blob · SFTP)· 上流ジョブの終了コード · dbt Cloudの実行完了 · API/webhook · 時間スケジュール · Talendタスク/計画の完了イベント |
|
cross_tool.deps |
Apache Airflow DAGトリガー · dbt Cloud実行トリガー · Snowflake/BigQueryのロード · Spark/Databricksのジョブ · REST API呼び出し · ファイル配信の確認 |
|
cloud.platforms |
Talend Cloud(Talend Management Console + ランタイムAPI)· AWS上のControl-Mエージェント · Azure · GCP · オンプレミス(Control-M SaaS + 自ホスト) |
|
error_handling |
HTTPコードに対する設定可能な再試行(再実行間隔 · 再実行試行)· 設定可能な失敗許容 · 下流のカスケード防止 · 上流の失敗時に自動ジョブ保持 · Control-M SLAジョブ · Control-Mを介したアラート(メール · ServiceNow) |
|
throughput |
バッチおよびAPIトリガーされたタスク/計画の実行 · トークンベースのOAuth 2.0アクセス · Talend APIレート制限を尊重するための同時実行を考慮したスケジューリング |
|
observability |
ジョブレベルの監査ログ · Talend計画/タスクの実行状況 · SLA追跡と違反予測 · Control-Mフロー全体の依存関係系譜 · Control-Mネイティブの監視 |
エンドツーエンドのオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-Mは、Talend OAuth、Snowflake、Databricks、dbt、ファイル転送、およびクラウドサービスを単一のジョブフローで調整し、依存関係の追跡、SLAの可視性、すべてのジョブの自動回復を提供します。
- ツール間依存関係: ファイル到着 → Talendタスク → Snowflakeのロード → 分析の引き渡し。
- データ認識トリガー: ファイル到着、APIイベント、上流ジョブの終了コード、Talend計画の完了
|
Snowflake |
変換を調整 · 依存関係を管理 · 完了を追跡 |
|
Databricks |
ジョブをオーケストレーション · 依存関係を調整 · 実行を監視 |
|
dbt |
モデルの実行を調整 · 完了を追跡 · 下流の作業をゲート |
|
ファイル転送 |
配信を検出 · 処理をトリガー · ハンドオフを調整 |
|
REST API |
サービスを呼び出す · アプリケーションステップを調整 · ワークフローステージを接続 |
|
Talend Cloud |
IDによるタスクの実行 · 名前によるタスクの実行 · プランの実行(マルチタスク) · OAuth 2.0トークン管理 · レート制限を考慮したスケジューリング |
エアフロー共存
Control-MはあなたのAirflow DAGを置き換えるものではありません。上にレイヤーを実行します。
よくある反論:"すでにAirflowを使用しています。" 問題はAirflowが何をするかではなく、Airflowが実行される前後に何が起こるかです。そこがパイプラインが実際に失敗する場所です。
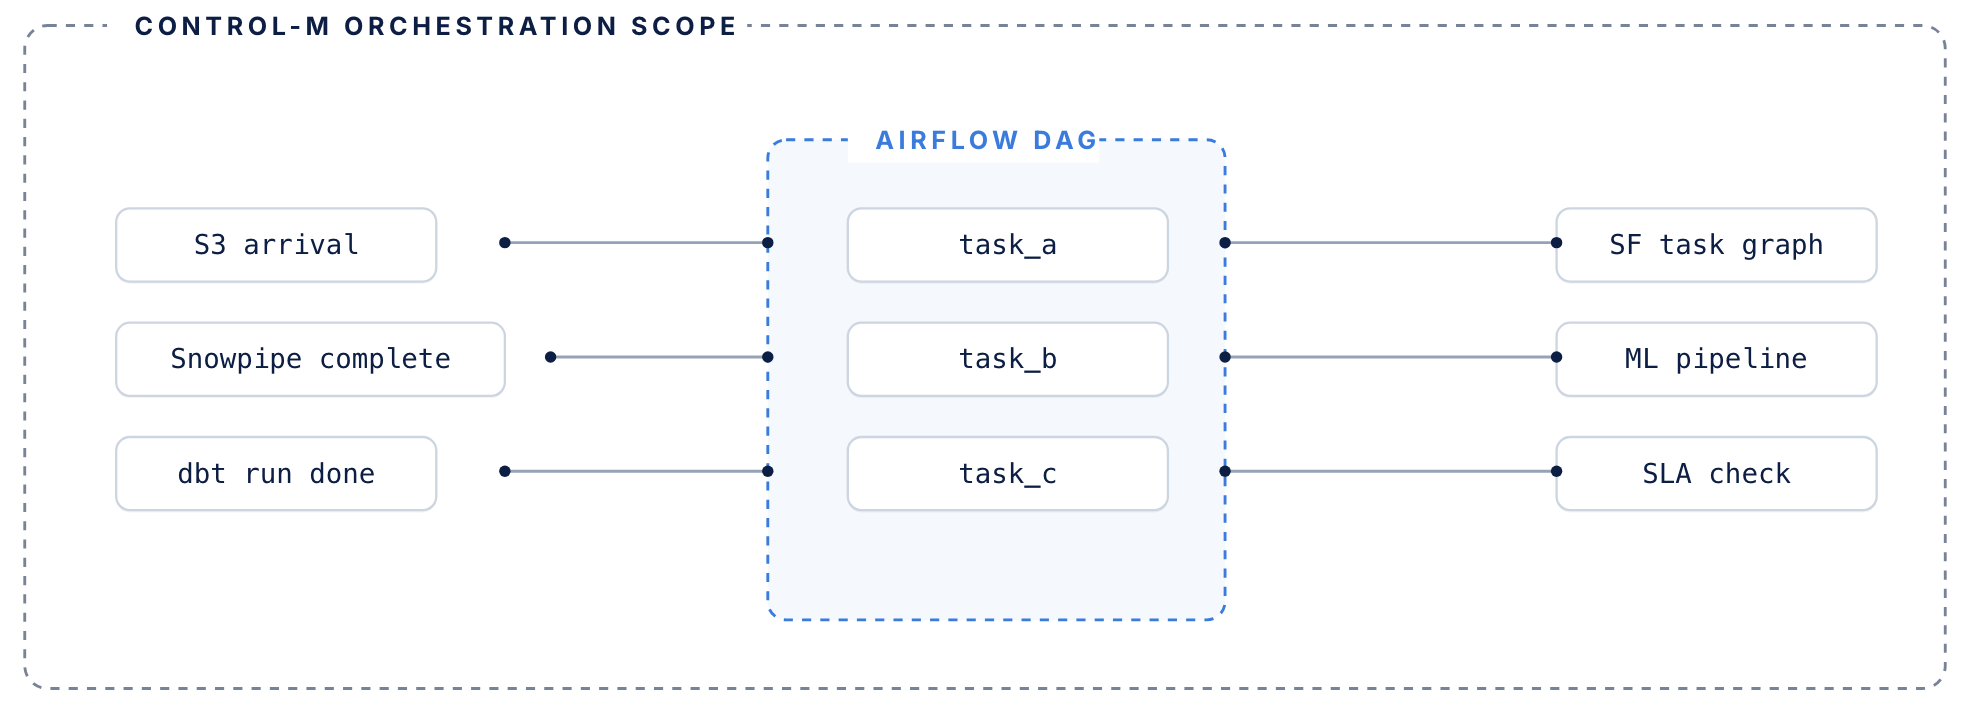
AirflowはそのDAGを管理します。Control-Mはそれを取り巻くすべてを管理します。
エアフローが処理する
データパイプライン内のDAGレベルのオーケストレーション
- データパイプライン内のDAGレベルのタスクオーケストレーション
- Pythonオペレーター、センサー、およびタスクの依存関係
- パイプライン内で実行されるジョブの実行グラフ
- 単一DAGコンテキスト内での再実行を管理
control-mが追加する
あなたのDAGを囲む調整レイヤー
- DAGを囲む調整レイヤー — 上流の条件に基づいてAirflowをトリガーする:ファイルの到着、APIイベント、他のツールの完了
- 各DAGのSLA貢献を、単独のルーチンだけでなく、全体のエンドツーエンドワークフローにわたって追跡
- Airflowが開始する前に上流の依存関係が失敗した場合の障害回復を管理
- 既存のDAGは書き換えたり移行したりする必要がない
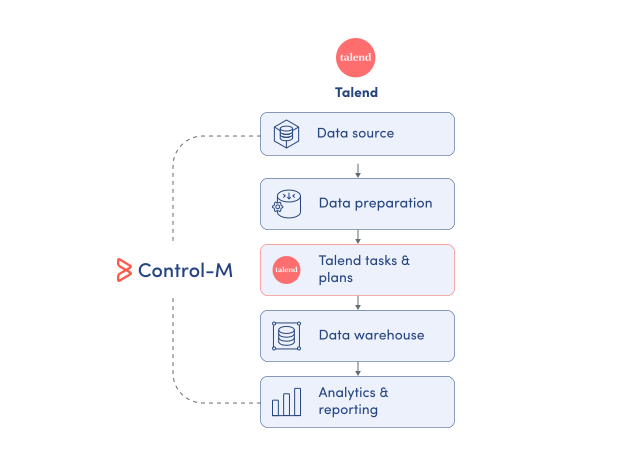
パイプラインを監視
Talendのタスクとプランのステータス、結果、出力を1つの場所で監視
Talendの実行はプロダクションデータパイプラインの一段階に過ぎません。Control-Mは、Talendジョブとそれに依存する上流および下流の作業を中央集約的に表示し、DataOpsチームにワークフロー全体にわたる運用コンテキストを提供します:
-
タスクとプランのステータス
-
結果とジョブの出力
-
タスクと失敗したプランのログ
-
上流および下流の依存関係
-
エンドツーエンドのワークフローステータス
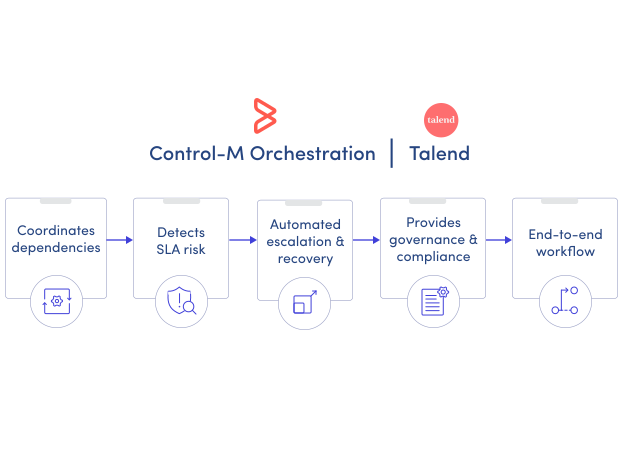
SLA保証
Talendパイプラインをビジネスの締切に合わせて維持
成功したTalendタスクは、完全なデータパイプラインが時間通りに完了することを保証するものではありません。Control-MはTalendの実行を周囲の依存関係とSLA管理に接続し、チームがワークフロー全体の配信期限を管理できるようにします:
-
エンドツーエンドのSLA追跡
-
クロスプラットフォームの依存関係の可視性
-
上流の失敗検出
-
下流の実行制御
-
中央集約的なワークフロー監視
ドキュメンテーション
複雑なワークフローに秩序をもたらす
Control-Mがチームに複雑なプロセスをどのようにオーケストレーションしているか、可視性、調整、制御を持って学びましょう。
