ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + GCPデプロイメントマネージャー
GCPデプロイメントマネージャーのワークフローは、デプロイメント構成が実行される前に開始されます。そして、上流で何かが壊れると失敗する可能性があります。Cloud Storageの構成アーティファクトが遅れて到着します。GitHub Actionsの検証ワークフローがデプロイメントウィンドウの数分前に失敗します。Control-Mは、構成の到着、CIの検証、GCPデプロイメントマネージャーの実行、下流の検証をオーケストレーションします。
共通のワークフローの問題
今週のあなたの状況に聞こえますか?
これらはエッジケースではありません。これらは、複数のツールでGCPデプロイメントマネージャーのデプロイメントを実行しているチームの通常の運用条件です。Control-Mが各ケースをどのように処理するかをご覧ください。
上流の失敗
あなたのYAMLは準備ができました。GitHub Actionsの検証ジョブが最初に失敗しました。
Control-Mはデプロイメントをリリースする前に上流ジョブの状態を評価し、失敗した検証がGCPにカスケードするのを防ぎ、依存している作業がその条件を満たすまで待機するようにします — 検証されていない構成から構築されたデプロイメントを回避します。
デプロイメントの失敗
デプロイメントが始まりました。GCPリソース操作は決して成功裏に完了しません。
Control-Mはデプロイメントマネージャーのジョブのステータス、結果、出力を監視し、構成可能なステータスポーリングと失敗耐性を使用して実行状態を判断します。デプロイメントが失敗すると、下流ジョブはゲートされ、依存する生産作業が始まる前に影響を抑えます。
リリース調整
コンピュートエンジンがプロビジョニングされています。アプリケーションのロールアウトが早すぎます。
Control-Mはデプロイメントとアプリケーションのロールアウトを明示的な依存関係として1つのワークフローでモデル化します。インフラストラクチャステップがその完了基準を満たすまで、下流のリリースは実行されず、プラットフォームとアプリケーションチーム間の切り離されたスケジュールや手動の引き継ぎを排除します。
SLAリスク
デプロイメントが実行中ですが、プロダクションウィンドウが急速に閉じています。
Control-MはSLA管理をデプロイメントマネージャーのジョブに添付し、より広いワークフロー内で評価します。オペレーターは、依存するサービスがウィンドウを逃す前に介入する時間がある間、締切のリスクを可視化します。
移行リスク
デプロイメントマネージャーは引退します。プロダクションの依存関係は、すべてのデプロイメントを囲んでいます。
チームが既存のデプロイメントマネージャーのエステートを移行する際、Control-Mは周囲のアプリケーションと運用の依存関係を共通のワークフローで可視化します。そのオーケストレーション層は、チームが生産サービスが依存するアップストリームとダウンストリームのプロセスを失うことなく、移行作業を調整するのに役立ちます。
統合の事実
Control-M + GCPデプロイメントマネージャー
|
APIと自動化機能 |
自動化API REST · 自動化API CLI · 自動化API JSONジョブ定義 · デプロイメントの作成 · デプロイメントの更新 · デプロイメントの削除 · YAML構成 · 構成可能なステータスポーリング |
|
デプロイメントモデルとインフラストラクチャの柔軟性 |
Control-M SaaS · Control-M自己ホスト型(Web) · 自動化API · Linuxエージェント · Windowsエージェント · 中央集中型接続プロファイル。 |
|
セキュリティ姿勢 |
GCPアクセス制御 · サービスアカウント認証 · IAMロール認証 · セキュア接続プロファイル · ジョブ・アズ・コード(セキュア接続プロファイルに保存された秘密、コード内には保存されない) · 中央集権的な資格情報管理 |
|
インシデント対応とMTTRの有効化 |
ジョブステータスの監視 · 結果と出力の監視 · 構成可能な失敗許容 · 複雑な依存関係 · 下流のゲーティング · リソースプール · リソースのロック · SLAの添付 |
エンドツーエンドのオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-Mは、GCPデプロイメントマネージャー、GitHub Actions、Compute Engine、Cloud SQL、GCP Functions、およびクラウドサービスを単一のジョブフローでオーケストレーションします。依存関係の追跡、SLAの可視性、およびそれら全体にわたる自動回復を備えています。
- クロスツール依存関係: GitHub Actions → GCPデプロイメントマネージャー → Compute Engine → アプリケーション検証
- データ認識トリガー: 構成の到着、APIイベント、CIの完了、上流ジョブの完了
|
GCPデプロイメントマネージャー |
デプロイメントの作成 · デプロイメントの更新 · デプロイメントの削除 · YAML構成 · ステータス監視 |
|
GitHub Actions |
ワークフローをトリガー · 実行を追跡 · 下流のデプロイメントをゲート |
|
Compute Engine |
VMの作成 · VMの管理 · VMの削除 · 依存関係を考慮した実行 |
|
GCP Functions |
関数を実行 · パラメータを渡す · ステータスを監視 · 下流処理を調整 |
|
Cloud SQL |
データベースの準備(Control-M for Databases / 依存関係ゲーティング経由)· アプリケーション依存関係のシーケンス · 下流ジョブのゲート。 |
|
Control-M Automation API |
REST API · CLI · ジョブ・アズ・コード · ビルド · デプロイ · 実行 · プロビジョニング |
デプロイメントの監視
Deployment Manager自体を超えてGCPデプロイメントを監視します。
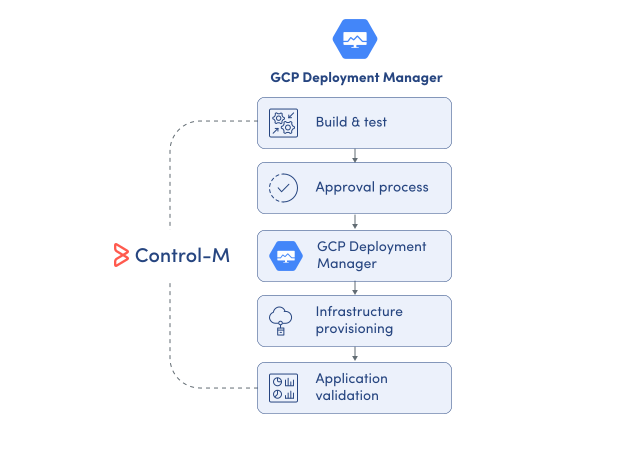
デプロイメントマネージャーは独自のリソース操作を公開しますが、生産変更はインフラストラクチャプロビジョニングの前後のシステムに依存します。Control-Mは、デプロイメント実行、周囲の依存関係、ステータス、結果、出力、サービスレベルのコミットメントにわたる中央集約型のワークフロー可視性を提供します:
-
デプロイメント実行ステータス
-
結果と出力の監視
-
クロスプラットフォームの依存関係可視性
-
上流の失敗の認識
-
SLAステータスの追跡
SLA保証
インフラストラクチャ依存のリリースを生産ウィンドウ内に保つ。
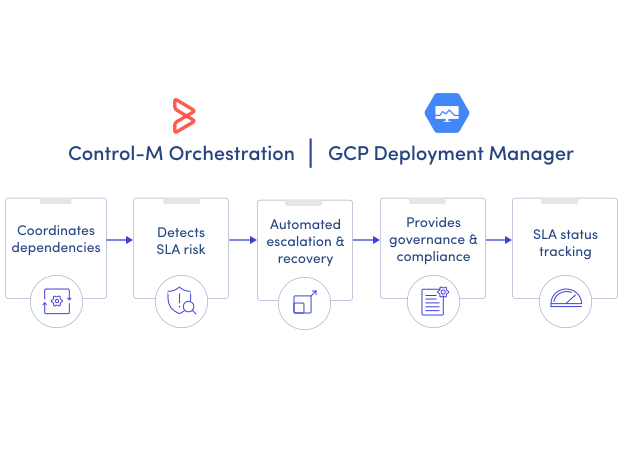
インフラストラクチャのデプロイメントが成功しても、エンドツーエンドのリリースが時間通りに完了する保証はありません。Control-Mは、GCPデプロイメントマネージャーの実行をより広いサービスワークフローに接続し、依存関係の制御とSLA管理を適用して、チームが実際のプロダクション締切に対して納品を管理できるようにします:
-
エンドツーエンドのSLA追跡
-
依存関係を考慮したスケジューリング
-
下流のカスケード防止
-
中央集中型の実行可視性
-
調整された回復アクション
複雑なワークフローに秩序をもたらす
Control-Mがチームに対して、より高い可視性、調整、制御で複雑なプロセスをオーケストレーションする方法を学ぶ。
