ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + Azure DevOps
Azure DevOpsワークフローは、パイプライン実行が開始される前から始まり、上流で何かが壊れると失敗する可能性があります。Azure Blobアーティファクトが遅れて到着する。Terraformインフラストラクチャジョブがデプロイメントウィンドウを逃す。Control-Mは、アーティファクトの到着、インフラストラクチャのプロビジョニング、Azure DevOpsパイプラインの実行、下流のデプロイメントの完全なチェーンを調整します。
一般的なワークフローの問題
これがあなたの週のように聞こえますか?
これらはエッジケースではありません。これらは、複数のツールでAzure DevOpsパイプラインを実行しているチームの通常の運用条件です。Control-Mがそれぞれのケースをどのように処理するかを示します。
上流依存関係
あなたの Terraform デプロイメントは失敗しました。Azure DevOps はまだ実行を待っています。
Control-M は、Azure DevOps パイプラインをリリースする前に Terraform ジョブの完了状態を評価し、不完全なインフラストラクチャに対するデプロイメントを防ぎ、前提条件が成功するまで依存するワークフローの進行を阻止します。
リリースタイミング
ビルドは午前2時07分に合格しました。下流バッチウィンドウはありませんでした。
Control-M は、Azure DevOps パイプラインの周りに高度なスケジューリング基準とツール間依存関係を適用し、時間に敏感な処理ウィンドウや下流ジョブとの完了を調整します。切り離されたスケジュールに依存するのではなく。
パイプラインの失敗
あなたのデプロイメントパイプラインは失敗しました。3つの下流プロセスが実行の準備ができています。
Control-MはAzure DevOpsパイプラインの状態と結果を監視し、パイプラインが失敗した場合に依存するジョブを保持し、失敗が下流のアプリケーション、データ、またはインフラストラクチャのワークフローに波及するのを防ぎます。
リリースの変動性
本番環境ではリリースブランチが必要です。今夜の実行はまだ別の場所を指しています。
Control-Mは指定されたリポジトリのブランチに対してAzure DevOpsパイプラインを実行し、ランタイムでパイプライン変数とパラメータを渡すことができ、リリースの実行を意図されたデプロイメント構成に合わせて保ちます。
SLAリスク
パイプラインが長時間実行されています。午前6時のサービス期限は動いていません。
Control-MはAzure DevOpsジョブを広範なサービスワークフローに取り込み、SLA管理を添付し、オペレーションチームに遅延したパイプラインがエンドツーエンドのビジネスサービスに影響を与える前に期限リスクを見える化します。
統合の事実
Control-M + Azure DevOps
|
APIと自動化機能 |
自動化API · JSON Jobs-as-Code · Azure DevOpsパイプライン実行 · パイプライン変数 · パイプラインパラメーター · リポジトリブランチ · ステージのスキップ · ビルドログの取得 |
|
デプロイメントモデルとインフラストラクチャの柔軟性 |
Control-M SaaS · 自己管理型Control-M · Control-M Web · 自動化API · Linuxエージェント · Windowsエージェント · Azure DevOpsエンドポイント |
|
セキュリティ姿勢 |
中央集権的接続プロファイル · パーソナルアクセストークン認証 · サービスプリンシパル認証 · Microsoft EntraテナントID · アプリケーションID · クライアントシークレット · 外部ボールトサポート(中央集権的接続プロファイル経由) |
|
インシデントレスポンスとMTTRの支援 |
パイプラインステータス監視 · 結果監視 · ビルドログの可視性 · 構成可能なステータスポーリング · 故障許容 · 下流依存関係の制御 · SLA監視 · 中央集権的ジョブ出力 |
エンドツーエンドオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-Mは、Azure DevOps、Terraform、Kubernetes、Jenkins、ファイル転送、Azureサービスを単一のジョブフローで調整します - すべての依存関係の追跡、SLAの可視性、及び自動回復を伴います。
- ツール間の依存関係: Terraform → Azure DevOpsパイプライン → Kubernetesデプロイメント → アプリケーションの引き渡し
- データに基づくトリガー: ファイル到着、APIイベント、インフラストラクチャの完了、上流ジョブの完了
|
Azure DevOps |
パイプライン実行 · 変数とパラメーター · リポジトリ参照 · ステージ制御 · ステータスと出力の監視 |
|
Terraform |
インフラストラクチャワークフローの調整 · 依存関係の調整 · 実行シーケンシング |
|
Kubernetes |
ワークロードの調整 · 下流の依存関係 · アプリケーションワークフローの調整 |
|
Jenkins |
パイプライン実行 · パラメータ化されたジョブ · ステータス監視 · ツール間の依存関係 |
|
Azure Functions |
関数実行 · 依存関係のオーケストレーション · 下流のワークフロー調整 |
|
Managed File Transfer |
ファイル到着検出 · 安全な転送 · ワークフローのトリガー · デリバリー依存関係 |
|
Control-M Automation API |
Jobs-as-Code · JSON 定義 · CI/CD 統合 · 自動デプロイメント |
パイプラインを監視する
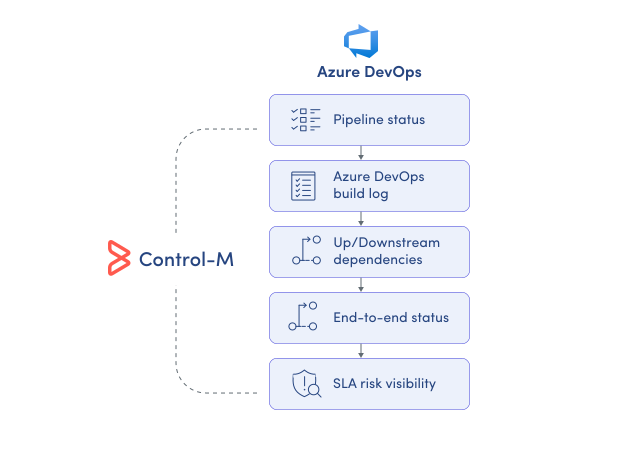
1か所で Azure DevOps パイプラインの実行を監視します。
Azure DevOps は、そのパイプライン内で何が起こるかを示します。Control-M は周囲の運用コンテキストを追加し、プラットフォームと SRE チームがパイプライン実行をジョブおよび依存関係と共に確認できるようにします:
-
パイプラインのステータスと結果
-
Azure DevOps パイプラインビルドログ
-
上流および下流の依存関係
-
エンドツーエンドのワークフローステータス
-
SLA リスクの可視性
SLA 確保
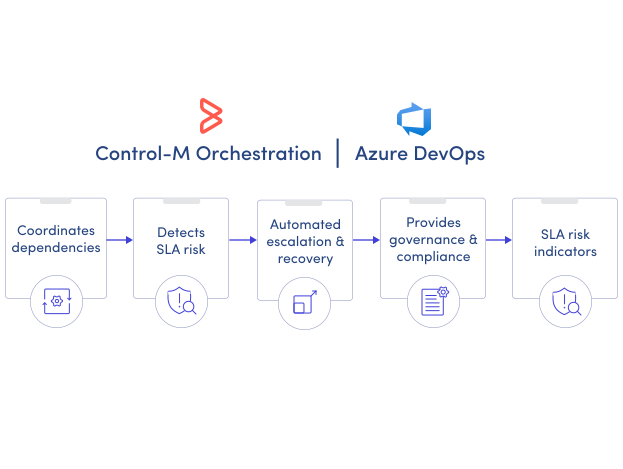
Azure DevOps パイプラインを超えて配信 SLA を保護します。
成功した Azure DevOps 実行は、完全なサービスが時間通りに到着したことを保証するものではありません。Control-M はパイプライン実行を広範なプロダクションワークフローに接続し、依存関係全体にわたって SLA 管理を適用することで、チームに配信リスクへの早期の可視性を提供します:
-
エンドツーエンド SLA トラッキング
-
ツール間依存関係の可視性
-
遅延ワークフローの特定
-
集中型実行監視
-
下流の依存関係制御
ドキュメント
複雑なワークフローに秩序をもたらす
Control-M がチームがより大きな可視性、調整、制御で複雑なプロセスをオーケストレーションするのを助ける方法を学ぶ。
