ご要望またはご協力できることがございましたらお気軽にお問い合わせください
一般的なお問い合わせと所在地情報
お問い合わせ

 Control-M + Azure Container Instances
あなたのAzure Container Instancesワークフローは、コンテナグループが実行される前に始まり、上流で何かが壊れると失敗する可能性があります。Azure Blob Storageオブジェクトが遅れて到着します。Azure Data Factoryパイプラインが期待される完了ウィンドウを逃します。Control-Mは、Blob Storageの到着、Data Factoryの処理、Azure Container Instancesの実行、および下流の配信の全チェーンをオーケストレーションします。
一般的なワークフローの問題
今週のあなたの状況のように聞こえますか?
これはエッジケースではありません。これは、複数のツールでAzure Container Instancesワークロードを実行しているチームの通常の運用条件です。Control-Mがそれぞれをどのように処理するかを見てみましょう。
上流の遅延
Blobは午前2時13分に到着しました。コンテナはすでに待機していました。
Control-MはAzure Blob Storageとコンテナワークロードの間の依存関係を調整し、上流のステップが正常に完了した後にのみ実行を解放します。コンテナは切り離されたスケジュールに依存するのではなく、ワークフローとシーケンスで実行されます。
コンテナの失敗
コンテナは一晩中終了しました。下流のワークフローは待機し続けました。
Control-MはAzure Container Instancesのコンテナグループを完了まで監視し、Control-Mジョブの設定された障害許容を適用し、ワークフローにおいて不成功の実行を反映します。
ログトラブルシューティング
コンテナが失敗しました。今、ログを見つけるためにツールを切り替えています。
Control-Mは、構成可能なテールラインとタイムスタンプを使用して、Azure Container Instancesのコンテナログをジョブ出力に取得します。オペレーターは、オーケストレーションされたワークフローに沿って実行コンテキストを取得し、失敗または遅延したコンテナワークロードの診断時にツールの切り替えを減らします。
クロスツールフロー
Data Factoryが完了しました。コンテナのハンドオフは行われませんでした。
Control-Mは、Azure Data FactoryとAzure Container Instancesのジョブを同じスケジューリング環境に配置し、ワークフローディペンデンシーを使用してハンドオフを調整します。成功した上流の完了はコンテナステップを解放し、失敗した前提条件は無効な下流の実行を防ぎます。
SLAリスク
コンテナは成功しました。午前7時のサービスの締切は依然として遅れました。
Control-Mは、コンテナジョブをより広いサービスワークフローに接続し、Azure Container Instancesジョブを含む周囲のジョブフロー全体にわたってControl-M SLA管理を適用します。
統合の事実
Control-M + Azure Container Instances
|
APIおよび自動化機能 |
自動化API · JSONジョブ定義 · Azure Container Instancesジョブタイプ · 中央集権的接続プロファイル · リソースグループターゲティング · コンテナグループの実行 · コンテナグループの完了までの監視 · コンテナログの取得(構成可能なテール行とタイムスタンプ) |
|
デプロイメントモデルとインフラの柔軟性 |
Control-M SaaS · Linuxエージェント · Windowsエージェント · Azureホストエージェント · オンプレミスエージェント · 非Azureクラウドエージェント · Azure管理エンドポイント |
|
セキュリティポスチャー |
Microsoft Entra ID · サービスプリンシパル認証 · マネージドID認証 · 中央集権的接続プロファイル |
|
インシデントレスポンスとMTTRの有効化 |
コンテナステータスの監視 · 構成可能なステータスポーリング · 構成可能な障害耐性 · ジョブ出力へのログ追加 · 構成可能なログテール · タイムスタンプ付きログ · ワークフロー依存関係の制御 · SLA管理 |
エンドツーエンドのオーケストレーション
1つのプロダクションワークフロー。スタック内のすべてのツール。
Control-Mは、Azure Container Instances、Azure Data Factory、Azure Blob Storage、Azure Service Bus、Azure Functions、およびAzure Synapseを単一のジョブフローでオーケストレーションします。依存関係の追跡、SLAの可視性、すべての自動回復を提供します。
- クロスツール依存関係: Azure Blob Storage → Azure Data Factory → Azure Container Instances → Azure Synapse
- データ認識トリガー: Blob到着、APIイベント、Data Factoryの完了、Service Busイベント
|
Azure Container Instances |
コンテナグループの実行 · 完了までの監視 · コンテナログの取得 · ワークフロー全体のSLA調整 |
|
Azure Blob Storage |
ファイルの到着 · ワークフローの依存関係 · 下流のリリース |
|
Azure Data Factory |
パイプラインの実行 · 完了の追跡 · 依存関係の調整 |
|
Azure Service Bus |
メッセージ駆動型ワークフローの引き渡し · クロスサービスオーケストレーション |
|
Azure Functions |
関数の実行 · 依存関係のシーケンシング · 下流処理 |
|
Azure Synapse |
パイプラインの実行 · 分析処理 · 下流調整 |
|
Azure DevOps |
CI/CD ワークフロー調整 · アプリケーション配信ハンドオフ |
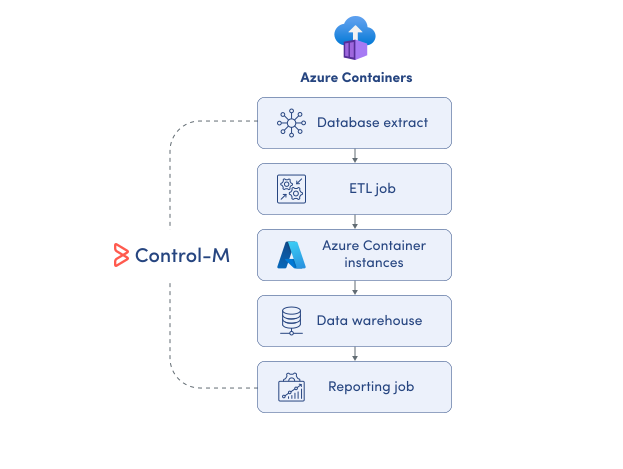
コンテナを監視する
Azure Container Instancesをフルワークフローで監視する。
Azureはコンテナの状態とログを公開しますが、プロダクション実行はしばしばコンテナグループを超えたサービスにまたがります。Control-MはAzure Container Instancesを同じ運用ビューに持ち込み、プラットフォームチームに実行のためのワークフローレベルのコンテキストを提供します:
-
コンテナ実行状況
-
タイムスタンプ付きジョブ出力
-
クロスプラットフォーム依存関係
-
上流および下流のコンテキスト
-
SLAステータスの可視性
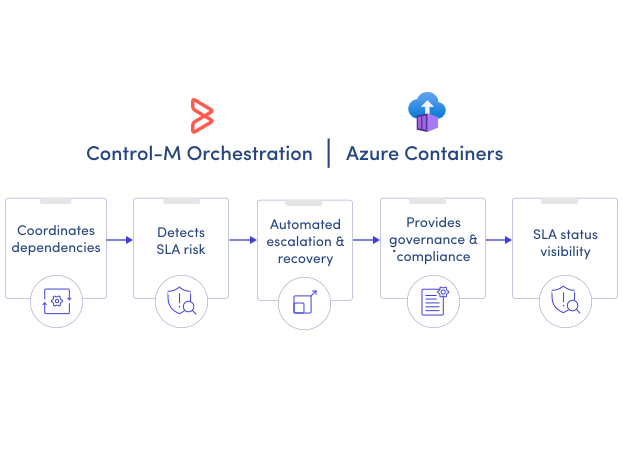
SLA保証
コンテナワークフローをサービスの締切に合わせて維持する。
成功したコンテナの実行は、すべてのサービスが時間通りに完了することを保証しません。Control-MはAzure Container Instancesの実行をエンドツーエンドのワークフローSLA、依存関係、スケジューリングに接続し、チームが配信リスクを特定し、周囲のアプリケーションフロー全体で回復を調整するのを助けます:
-
エンドツーエンドのSLA追跡
-
クロスサービス依存関係の制御
-
高度なスケジューリング基準
-
障害に配慮した下流実行
-
中央集中的なワークフロー監視
ドキュメンテーション
複雑なワークフローに秩序をもたらす
Control-Mがチームにより高い可視性、調整、および制御で複雑なプロセスをオーケストレーションする方法を学ぶ。
